# Oracle Cloudを接続する
### Oracle Cloudアカウントを接続する理由
クラウドインフラストラクチャを保護することは、ユーザーデータを守るうえで非常に重要です。Aikidoのセキュリティチェックを活用することで、Oracle Cloud Infrastructure(OCI)テナンシー内の設定ミスを検出し、対処できます。
#### **主なユースケース**
* Aikidoは、MFAが設定されていないコンソールユーザー、90日以上経過した古いAPIキー、複数の有効なAPIキーを持つユーザーなど、OCIテナンシーを攻撃者に晒す可能性のあるIAMの設定ミスを検出します。すべての設定チェックは[こちら](https://app.aikido.dev/clouds/checks)で確認できます。
* Aikidoは、構成の変化に合わせて、Oracle Cloudテナンシーに新たなリスクがないか継続的に監視します。
Aikidoは上記について毎日コンプライアンススキャンを実行します。
### はじめに
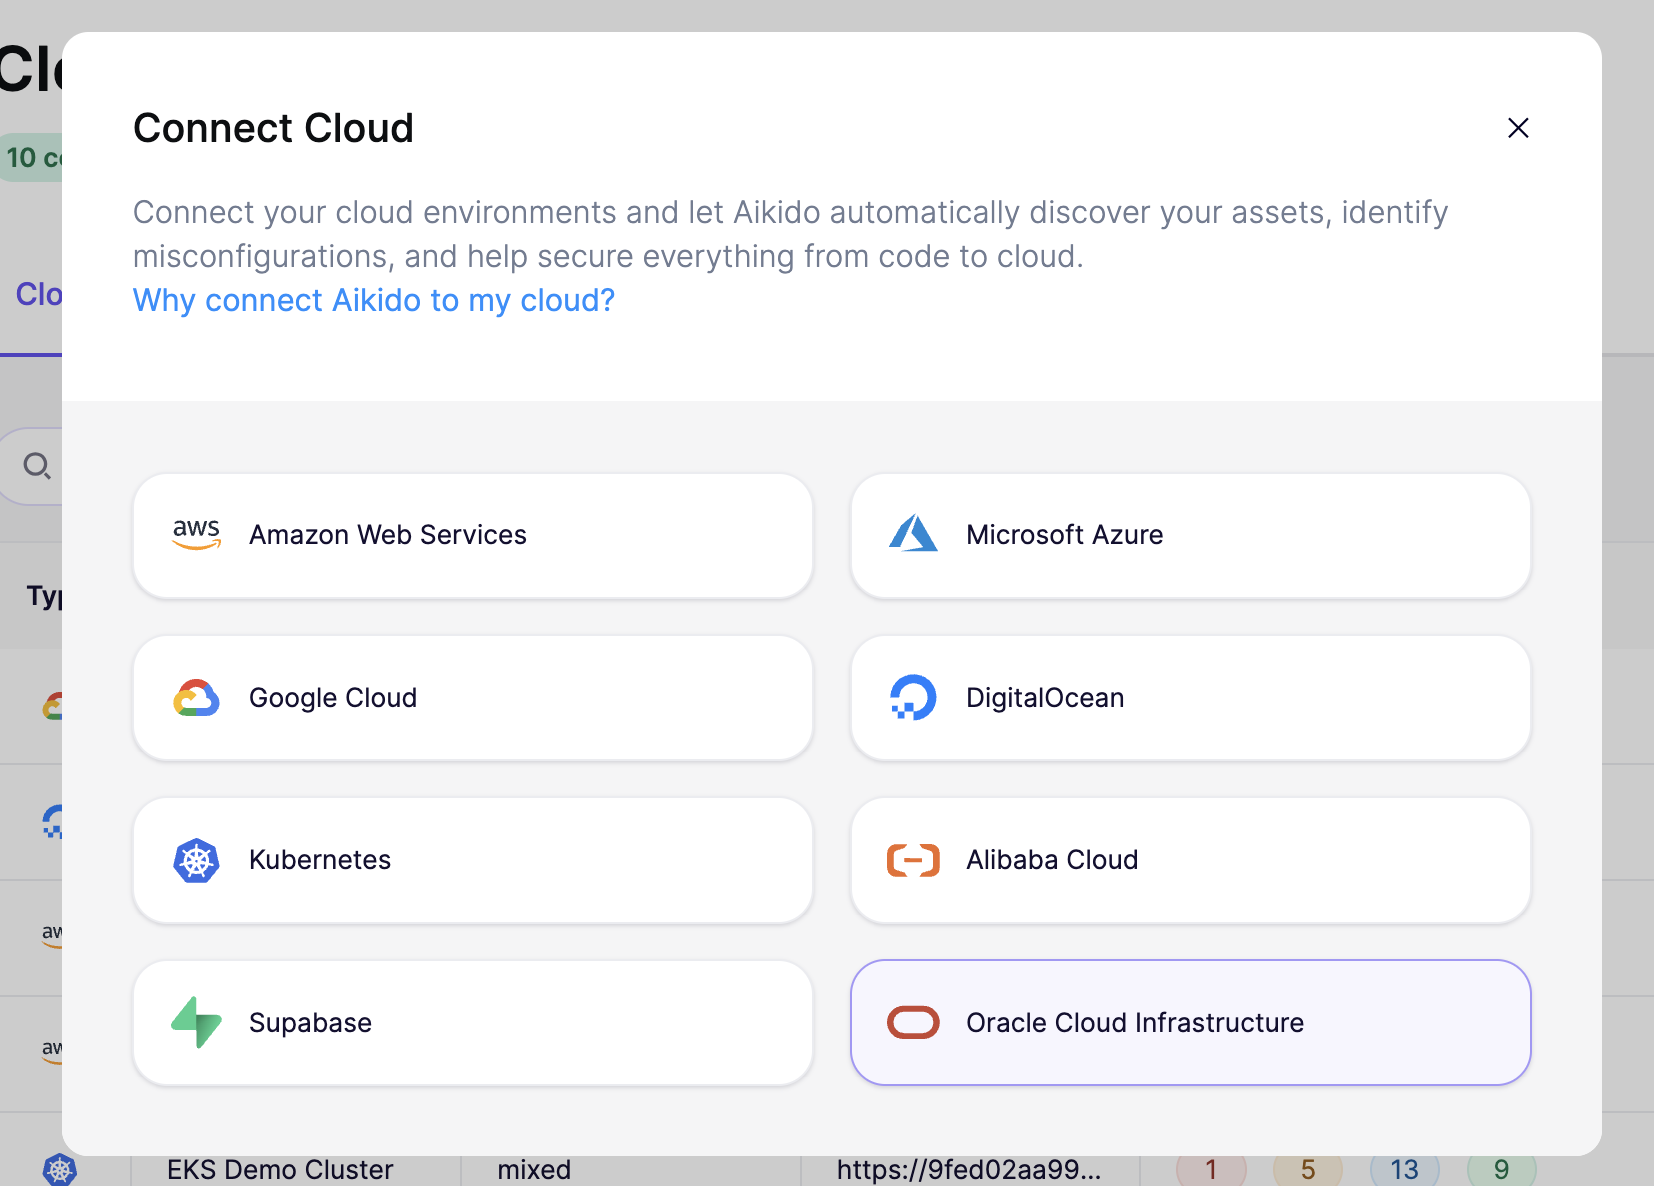
まず、Aikidoの[クラウド概要ページ](https://app.aikido.dev/clouds)にアクセスし、**「Connect Cloud」**をクリックします。リストから**Oracle Cloud Infrastructure**を選択し、ステップバイステップのセットアップウィザードに従ってください。
 アカウントを接続するには、OCI設定ファイルから**テナンシーOCID**、**ホームリージョン**、**ユーザーOCID**、**秘密鍵のフィンガープリント**、**秘密鍵**の値が必要です。以下の手順では、OCIで専用の読み取り専用ユーザーを作成し、これらの値を取得する方法を説明します。
{% stepper %}
{% step %}
**Oracle Cloudアカウントにログインする**
[Oracle Cloud Console](https://cloud.oracle.com/)にアクセスしてサインインします。Aikido Securityユーザーを管理する**IAMドメイン**に移動します。
{% endstep %}
{% step %}
**専用ユーザーを作成する**
**User Management**で**Create User**をクリックします。詳細(例:`aikido-security`)を入力し、**Create**をクリックします。
_後でAikidoのアクセスを監査しやすくするため、専用ユーザーを作成することをお勧めします。_
{% endstep %}
{% step %}
**グループを作成してユーザーを追加する**
**User Management**に戻り、**Create Group**を選択します。`aikido-security-readonly`のようなわかりやすい名前を付け、先ほど作成したユーザーを割り当てて、**Create**をクリックします。
{% endstep %}
{% step %}
**読み取り専用ポリシーを作成する**
**Policies**に移動し、グループに読み取り専用アクセスを付与する新しいポリシーを作成します。方法は2つあります。
**オプション1:Policy Builderテンプレートを使用する(推奨)**
Policy Builderで、**Policy use cases**を**Audit**に設定し、**「Let auditors inspect your resources」**テンプレートを選択します。次に**Identity domain**を選び、**Groups**を選択して、先ほど作成したグループ(例:`aikido-security-readonly`)を選択します。\
\
**オプション2:ステートメントを手動で追加する**
**Show manual editor**をクリックし、以下のステートメントを貼り付けます。別のグループ名を使用した場合は、ステートメント内のグループ名を更新してください。
```
Allow group aikido-security-readonly to inspect all-resources in tenancy
Allow group aikido-security-readonly to read all-resources in tenancy
Allow group aikido-security-readonly to read audit-events in tenancy
```
{% endstep %}
{% step %}
**ユーザーにAPIキーを追加する**
ユーザーのプロフィールで**Add API keys**をクリックします。独自の公開鍵をアップロードするか、OCIにキーペアを生成させることができます。キーが作成されると、OCIに**設定ファイルのプレビュー**が表示されます。次のステップでこれらの値が必要になるため、開いたままにしておいてください。
{% endstep %}
{% step %}
**Aikidoに設定値を入力する**
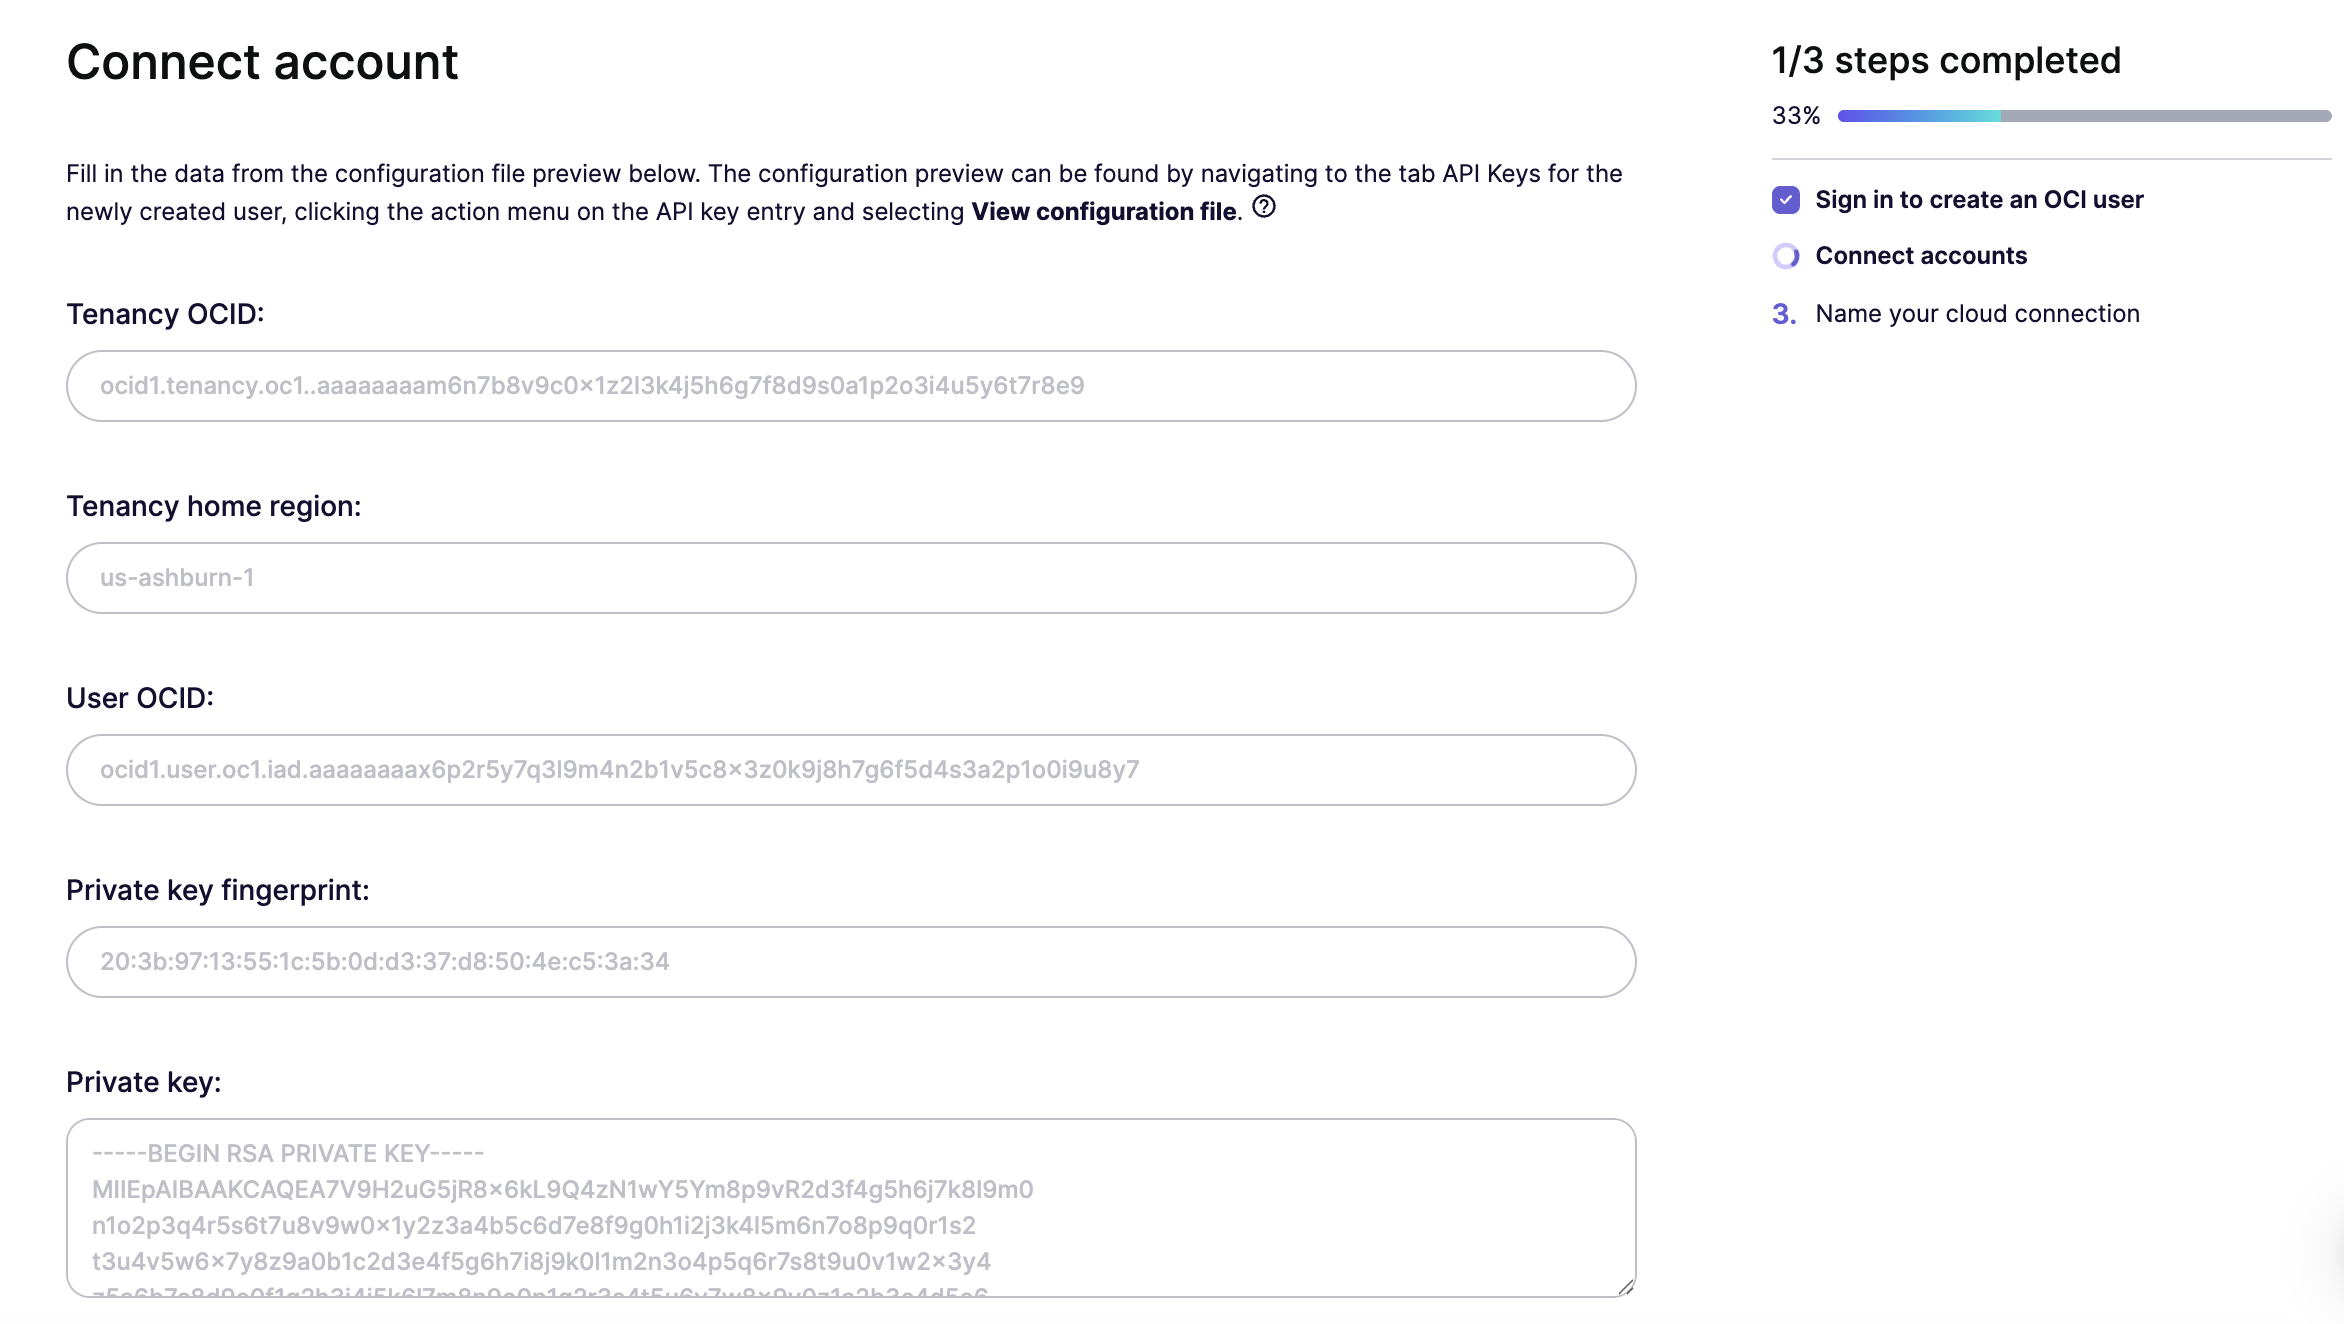
Aikidoウィザードで**Continue**をクリックし、OCI設定ファイルのプレビューから以下の値を貼り付けます。
* **テナンシーOCID**
* **テナンシーのホームリージョン**(例:`us-ashburn-1`)
* **ユーザーOCID**
* **秘密鍵のフィンガープリント**
* **秘密鍵**(`-----BEGIN RSA PRIVATE KEY-----`および`-----END RSA PRIVATE KEY-----`の行を含む全内容)
次に**Continue**をクリックします。
 {% endstep %}
{% step %}
**クラウド設定に名前を付ける**
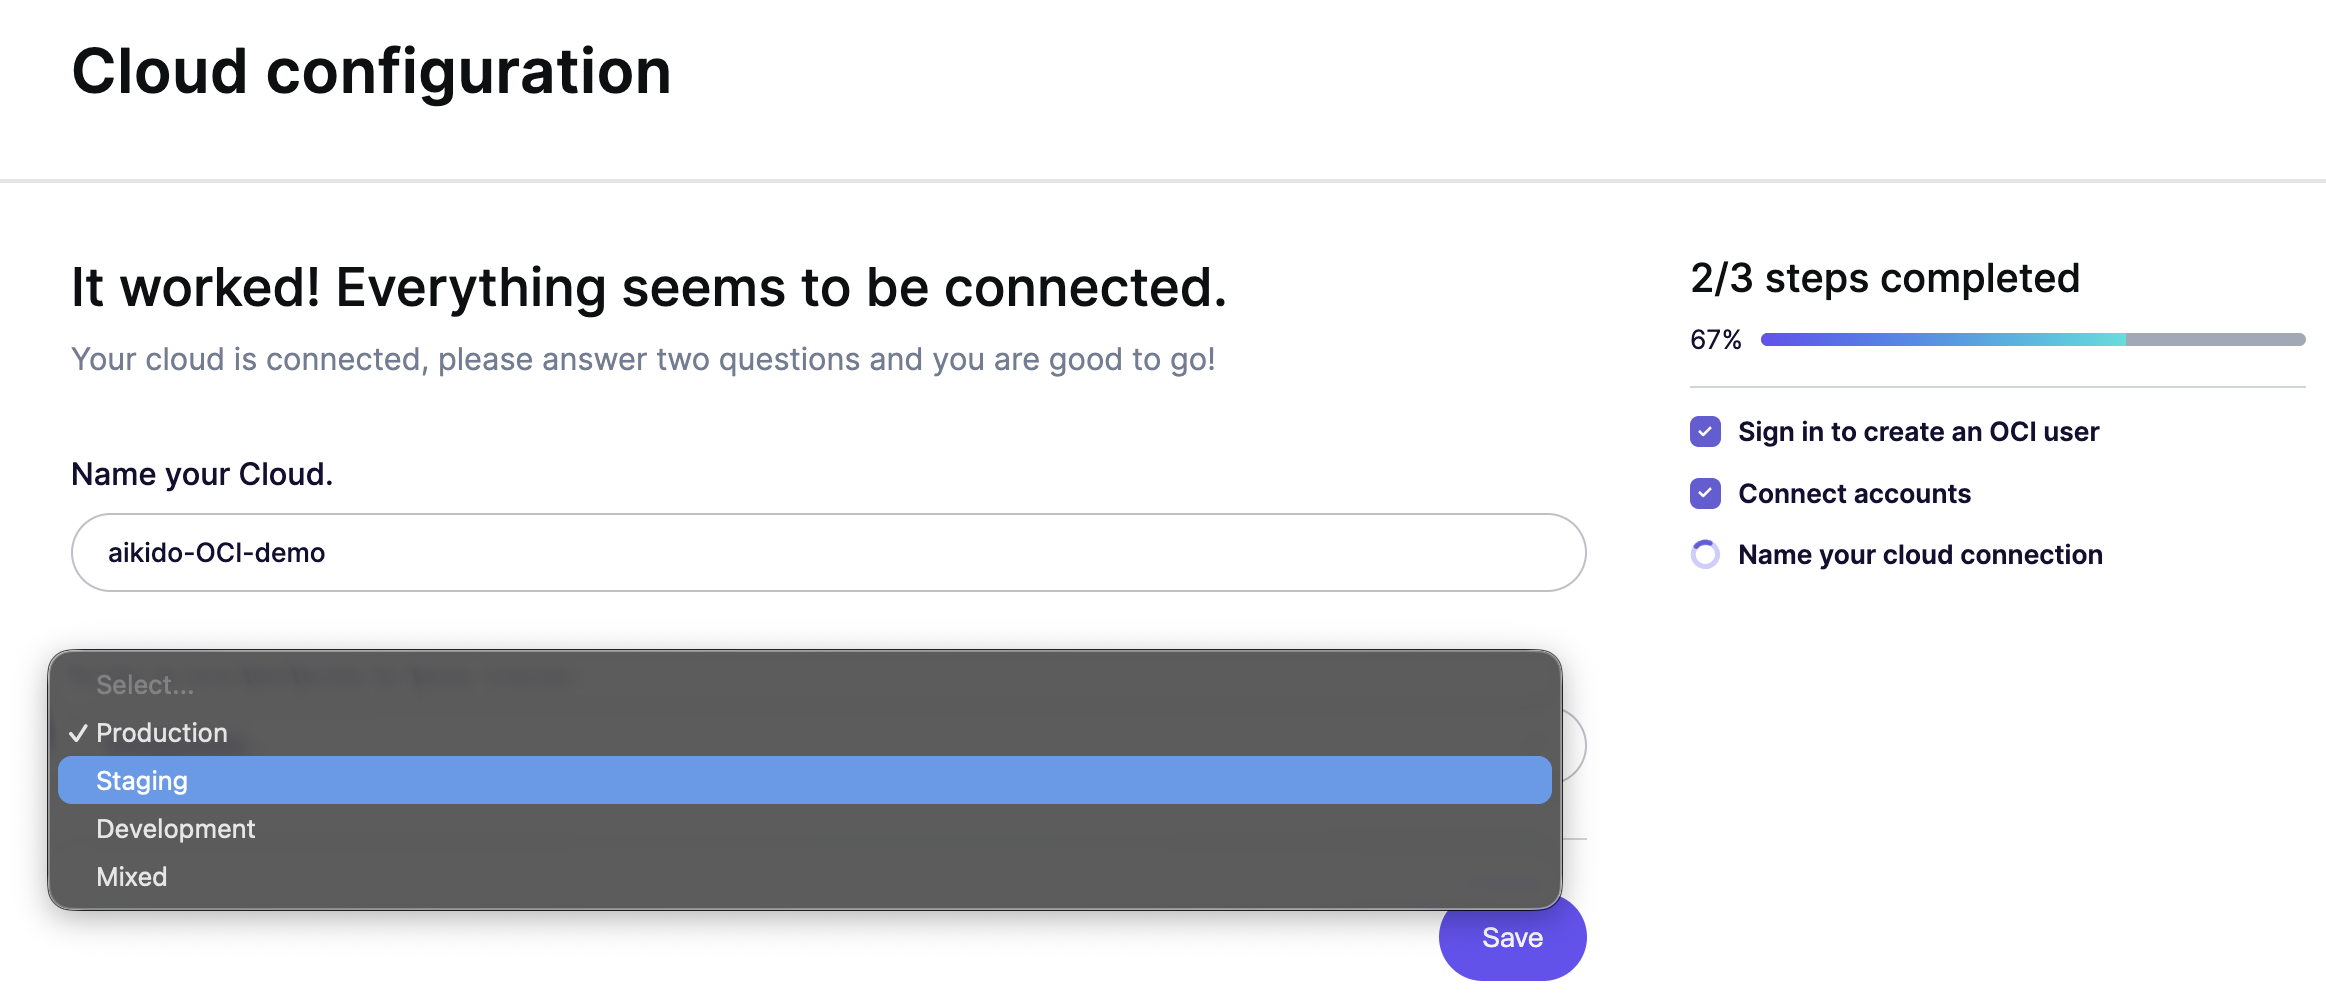
Aikidoで接続したテナンシーに名前を付け、稼働環境(本番、ステージング、開発)を指定します。これにより、Aikidoは重大度とビジネスへの影響に基づいて検出結果の優先順位を付けることができます。**Save**をクリックして完了します。
 {% endstep %}
{% endstepper %}
アカウントを接続してから1〜2分以内に、Aikidoは脅威となる可能性のある設定ミスを報告します。