> For the complete documentation index, see [llms.txt](https://help.aikido.dev/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://help.aikido.dev/docs/docs-ja/dast-biao-mian-jian-shi/attack-surface-scanning.md).
# アタックサーフェス監視
攻撃対象領域監視(ASM)は、インターネットからの外部脅威に対する自社の露出を可視化します。多くのASMソリューションは純粋にインフラ関連の露出に焦点を当てていますが、侵害の多くはアイデンティティ関連の攻撃によって発生します。「攻撃者は“ハックして侵入する”のではなく、“ログインする”のです」。そのため、Aikidoプラットフォームは攻撃対象領域全体をカバーするために、インフラ関連とアイデンティティ関連の両方の脅威を含んでいます。
## ユースケース
* 🔍 **アタックサーフェス監視**: 攻撃者より先に、忘れられたサブドメイン、露出したデータベース、古いソフトウェアなどを検出します。
* 🕵️ **シャドーITの発見**: 適切なセキュリティ管理下にない可能性のある、無許可または忘れられた資産を明らかにします
* :tophat: **ダークネット監視:** ダークネット上で、すでに侵害された認証情報を特定します。
* :office: **サードパーティリスク管理(TPRM)の評価を向上させる:** TPRMプラットフォームがセキュリティ体制を評価する際に用いる主要な要素に対応し、新規契約を獲得できる可能性を高めます。
* ✅ **コンプライアンス検証**: 外部公開システムが業界標準および規制要件を満たしていることを検証します。
## インフラ攻撃対象領域監視
インフラ監視は、インターネット公開資産を継続的に監視して脆弱性や露出を検出し、外部のセキュリティ体制を可視化します。
この先手を打つアプローチにより、悪用される前にセキュリティリスクを特定し、修正できます。
### **資産インベントリ管理**
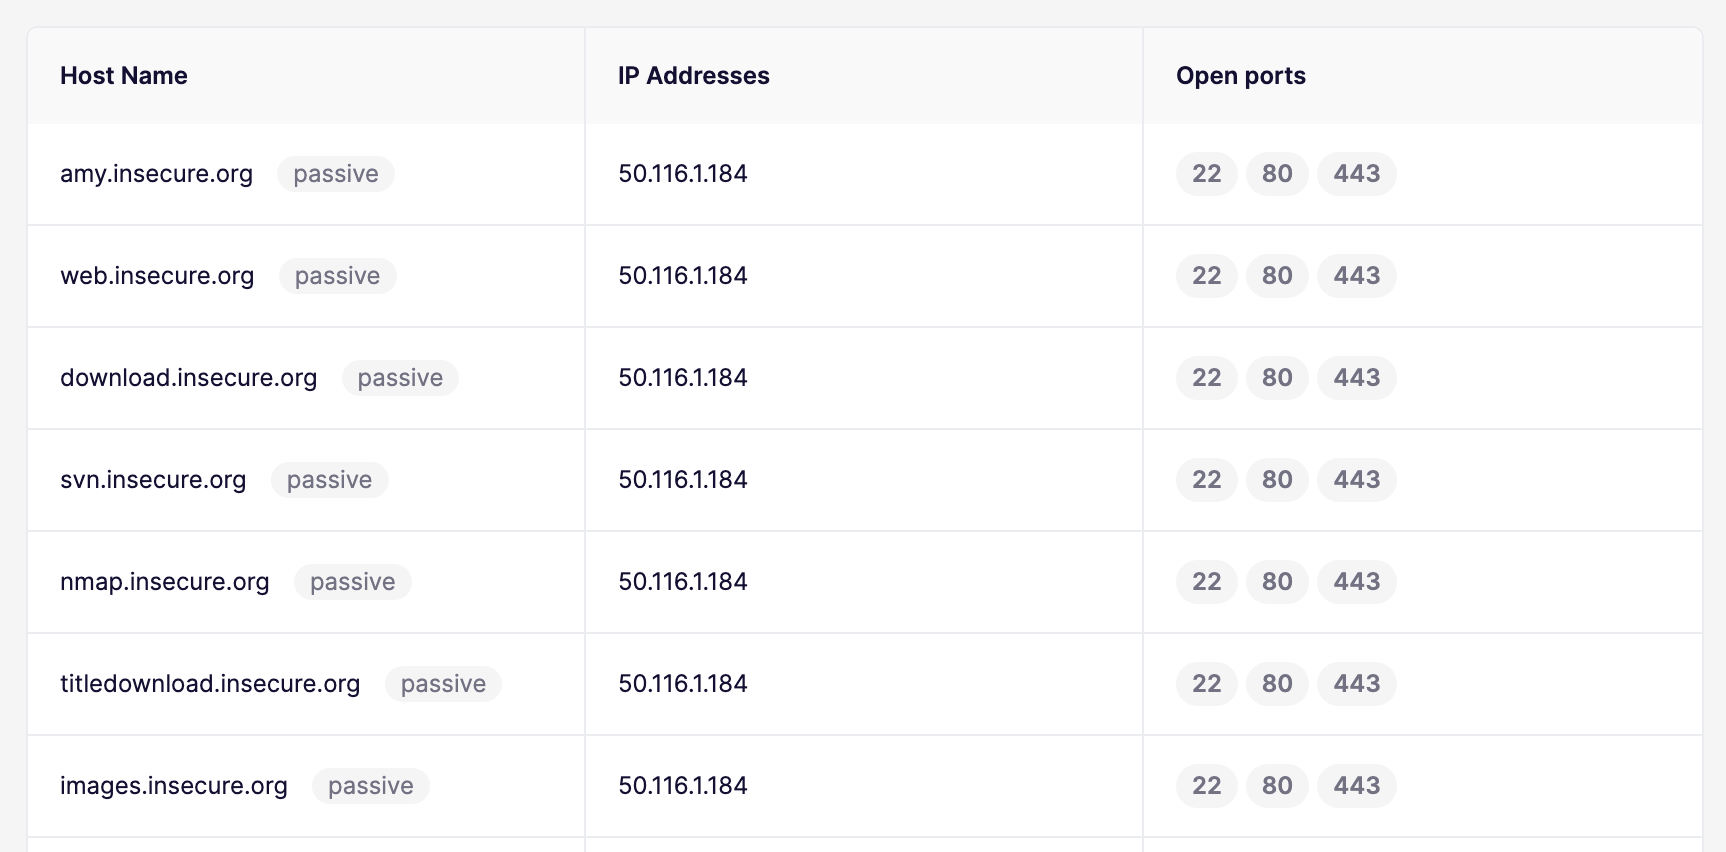
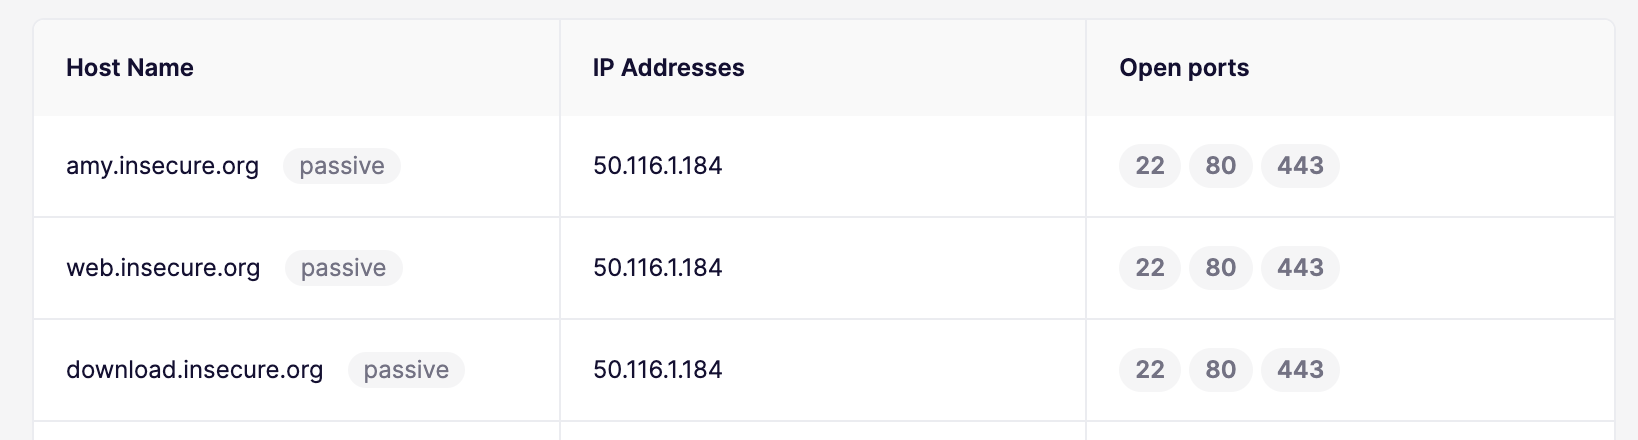
* 公開アクセス可能なシステムを把握するためにサブドメイン列挙を実行します
* IPアドレスを解決し、インターネットから到達可能かどうかを確認します
{% hint style="info" %}
Aikido CSPMでAWSが接続されている場合、設定済みのルートドメインのサブドメインはRoute 53レコードで自動的に補完され、継続的に監視されます。\
\
**注:** insecure.orgのようなルートドメインは、ドメインへの不要なトラフィックを避けるため、攻撃対象領域モジュールに自動では追加されません。web.insecure.orgのようなサブドメインはインポートされます。
{% endhint %}
### **脆弱性スキャン**
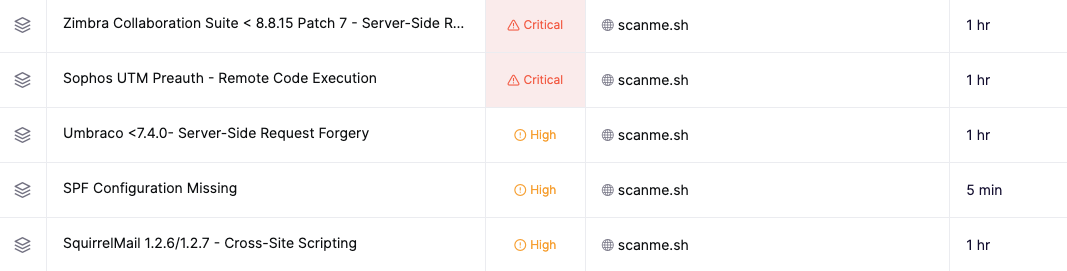
* 既知の脆弱性を特定するために、膨大なセキュリティチェックのライブラリを活用します
* Webサーバー、アプリケーション、インフラの設定ミスを検出します
* 既知のセキュリティ問題を抱える古いソフトウェアバージョンを特定します
### **サブドメイン乗っ取りの特定**
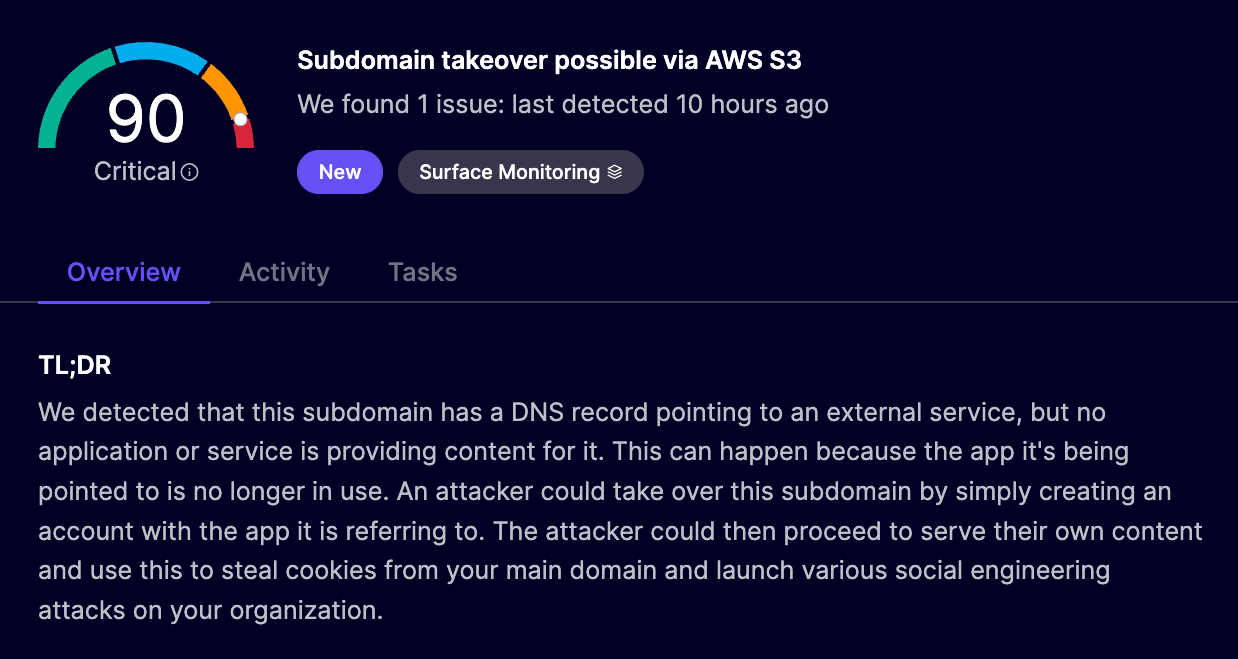
サブドメイン乗っ取りにつながる可能性のあるDNSレコードの設定ミスを検出します
* 解除済みまたは未取得のサービスを指している脆弱なサブドメインを特定します
* 攻撃者に悪用される可能性のある宙ぶらりんのDNSレコード(Domain Dangling)を継続的に監視します
* Route 53を検出します `ある` 攻撃者が再取得できる、解放済みのAWS Elastic IP(EIP)を指しているレコード
### メールなりすまし防止
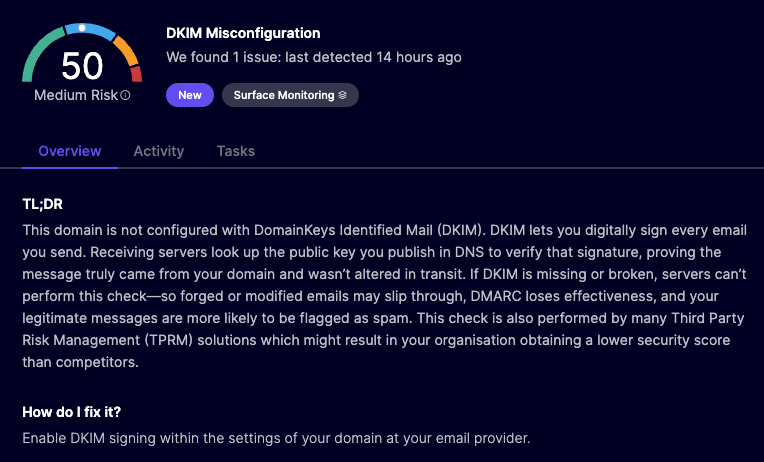
SPF、DKIM、DMARCのようなメールセキュリティレコードの欠落や設定ミスを特定し、メールセキュリティ設定を検証するとともに、フィッシング攻撃におけるドメインのなりすましを防ぎます。
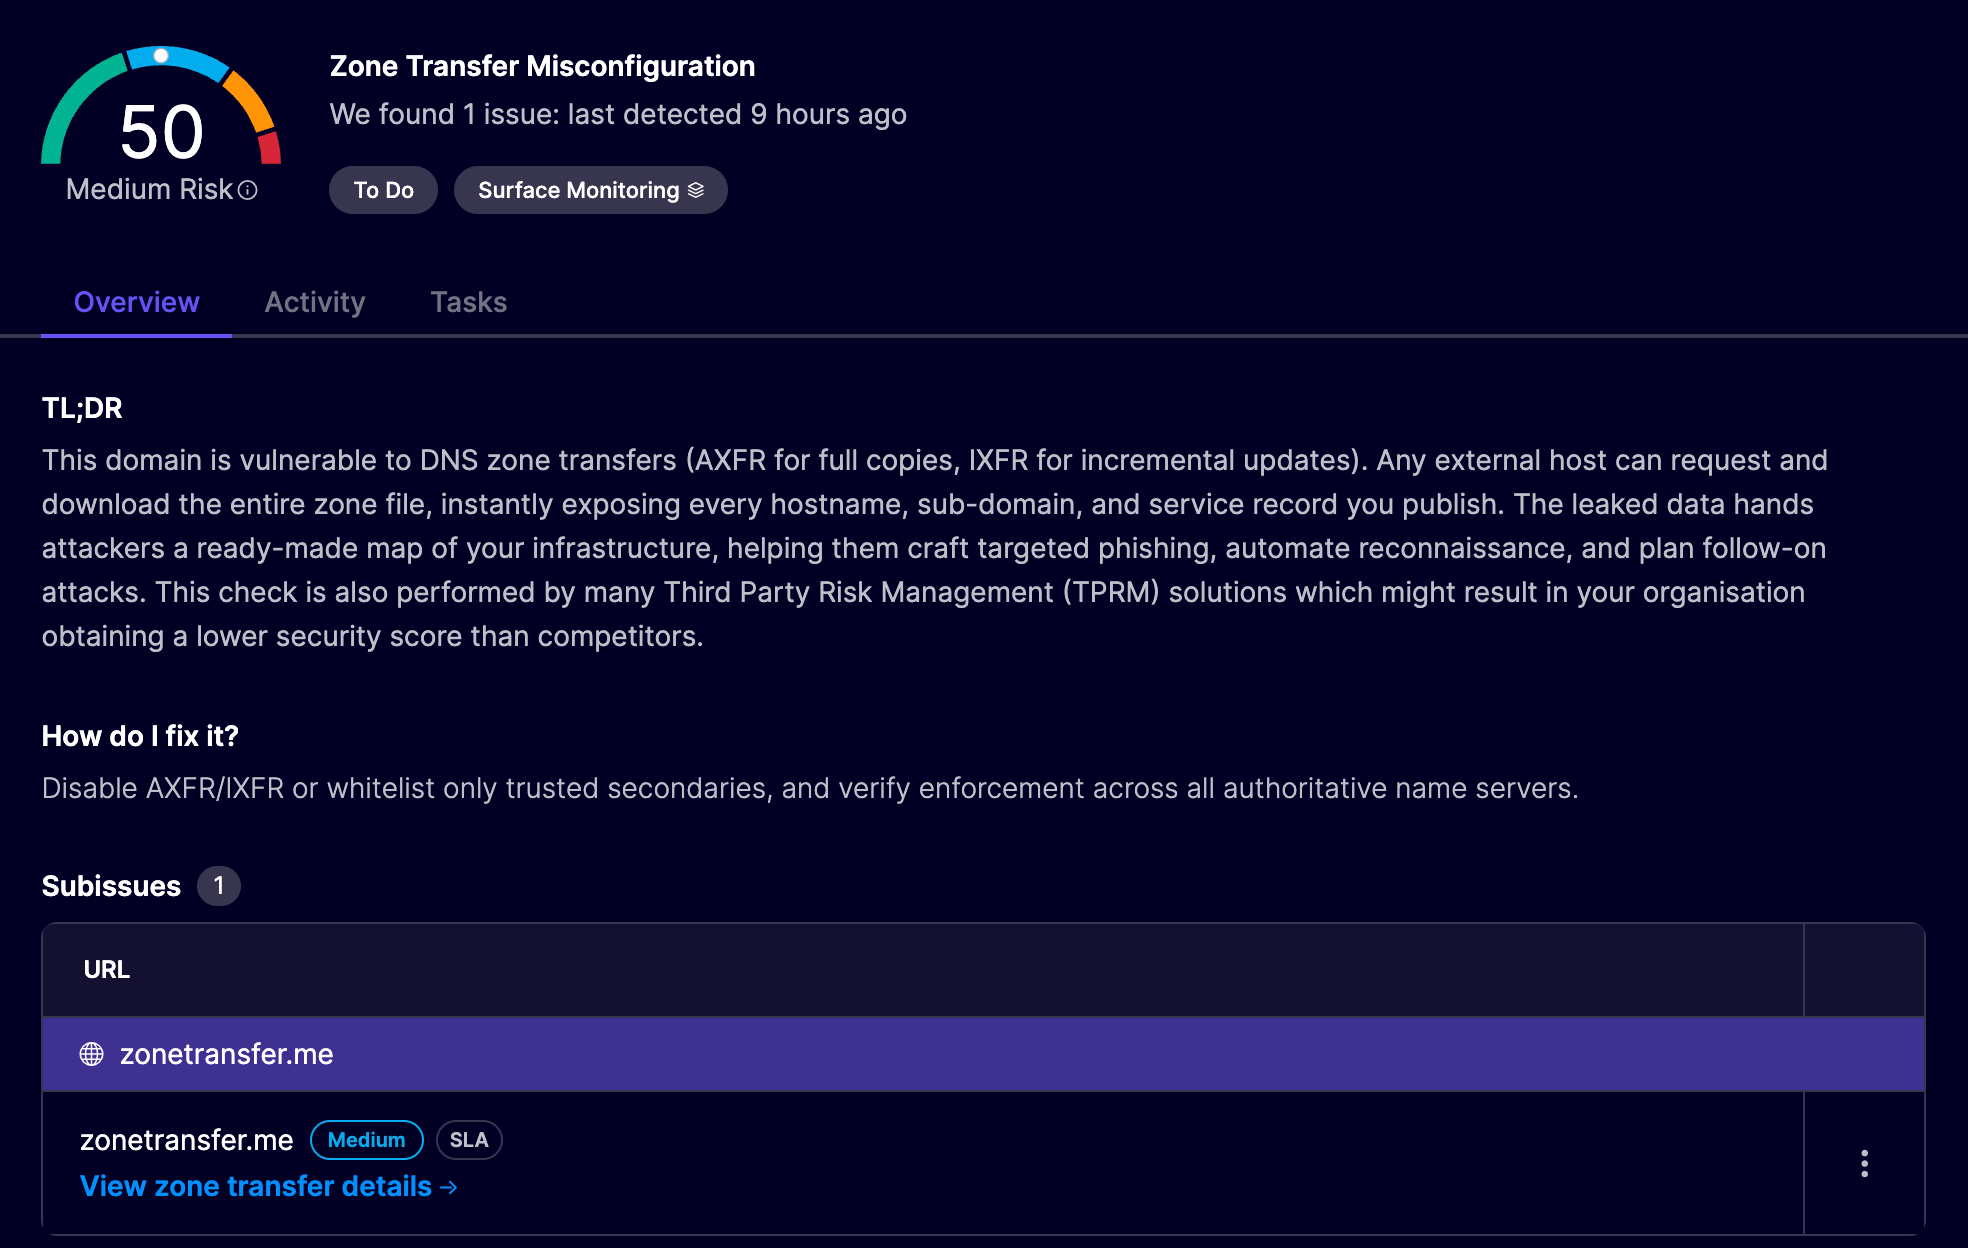
### **DNSゾーン転送攻撃**
ゾーン転送攻撃を許してしまうDNSネームサーバーの設定ミスを特定します。
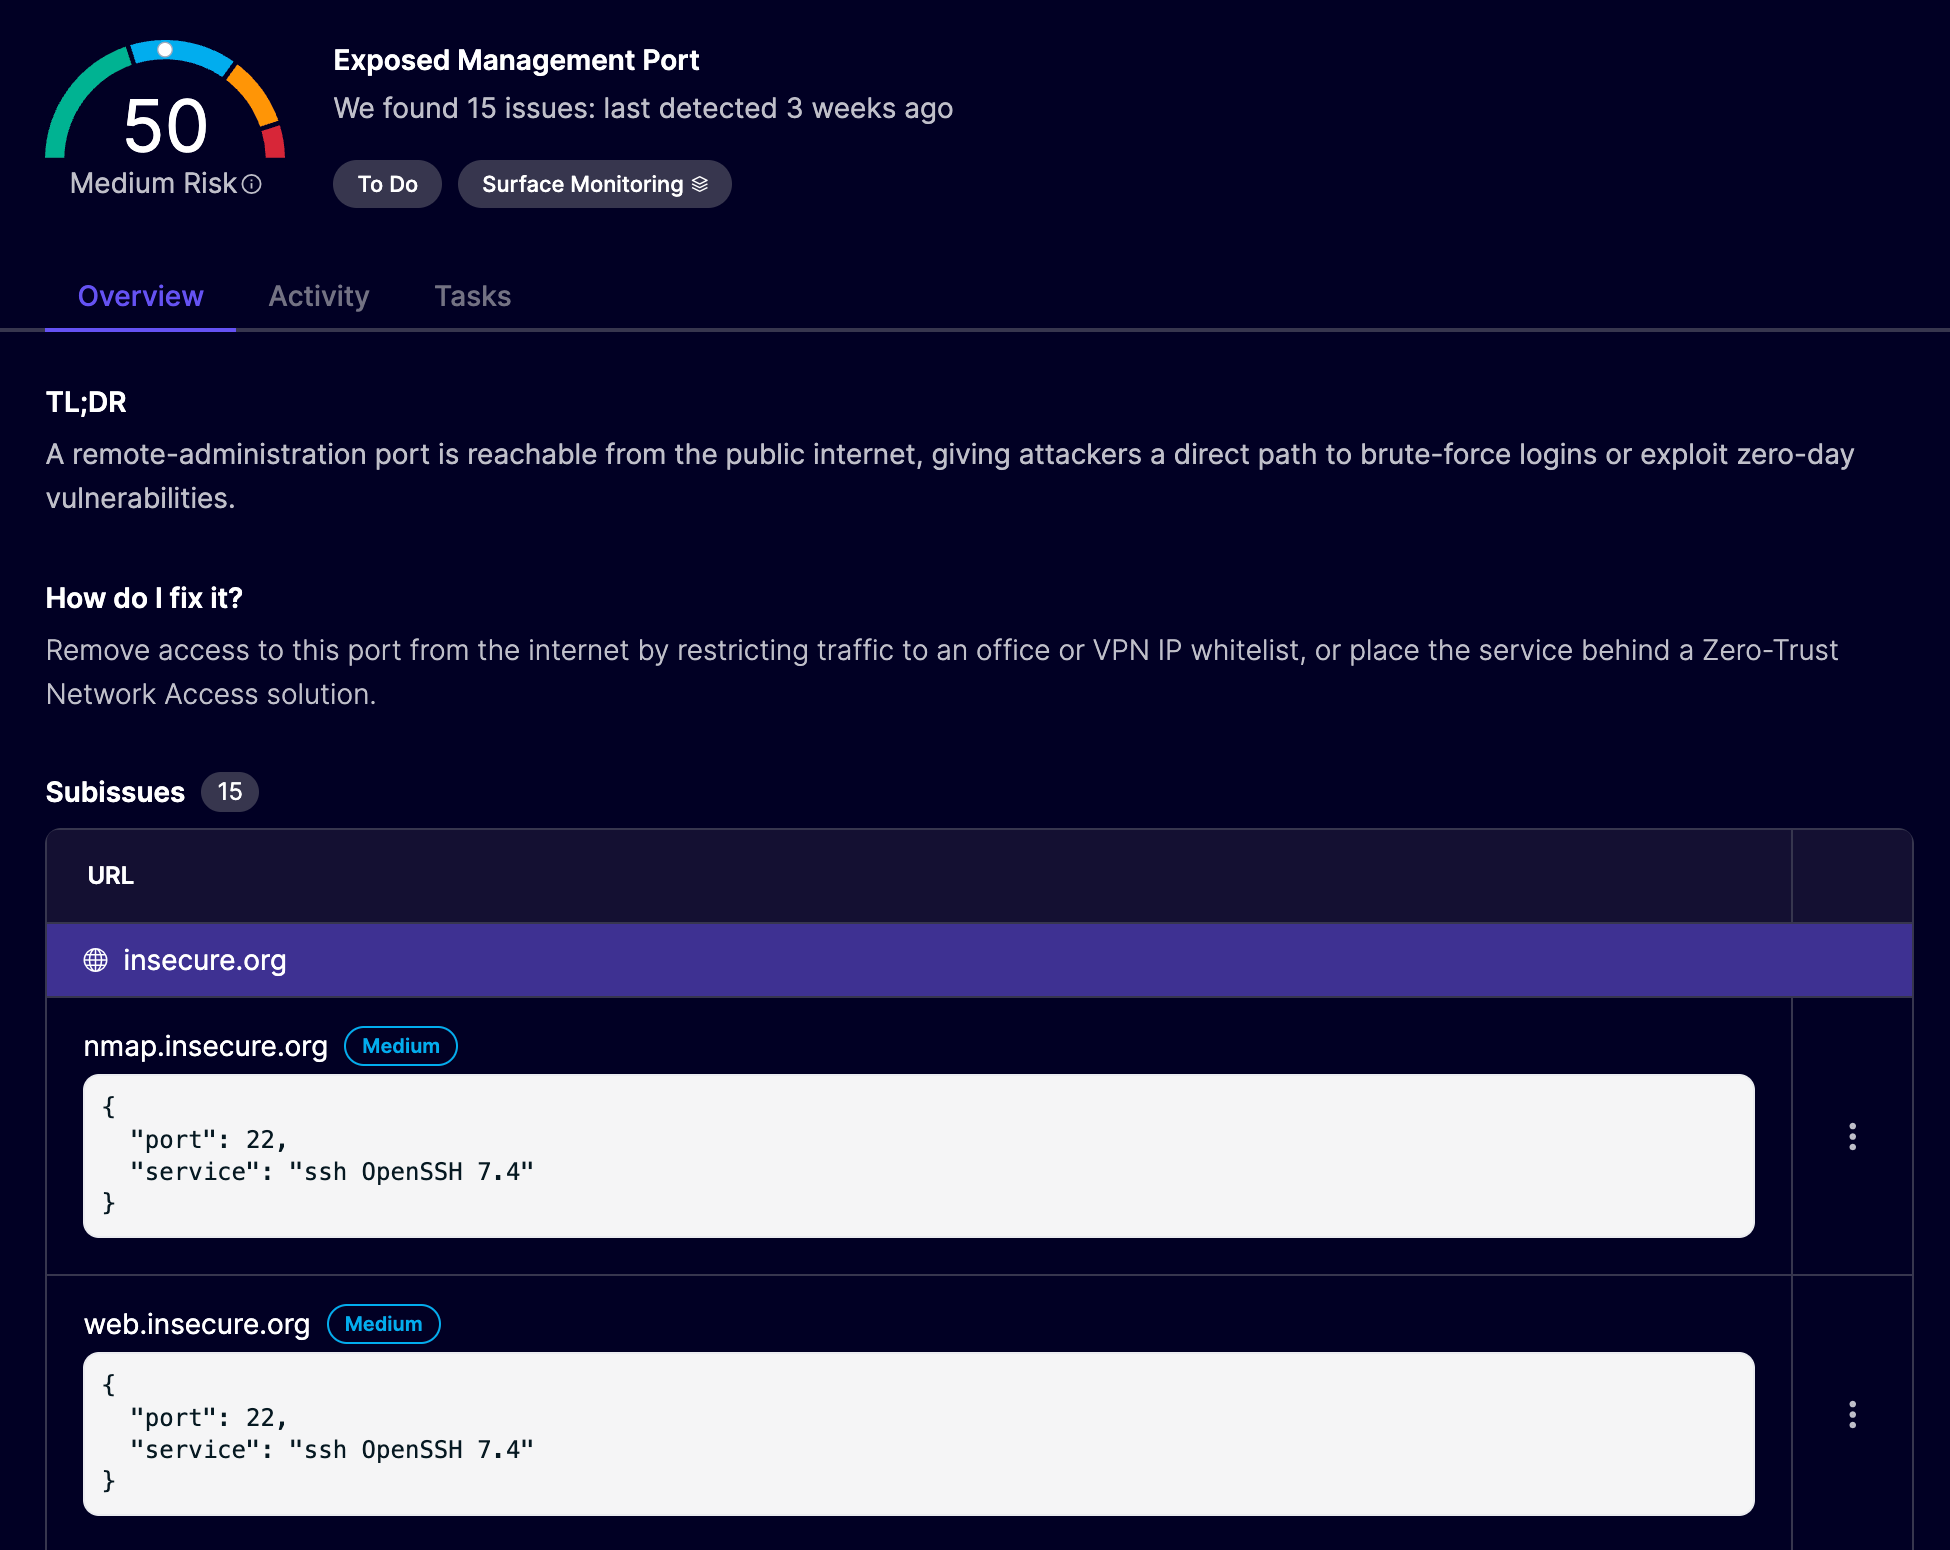
### **ポート公開の検出**
インターネットに公開されている開放ポートを特定し、管理用、ファイル共有用、またはデータベース用ポートを強調表示します。
### TLSセキュリティ強化
安全でない、または弱いTLS設定を特定します
* SSL 3.0、TLS 1.0、TLS 1.1など、使用中の弱いまたは安全でないTLSプロトコルを検出します
* 暗号化接続の確立に使用される、弱いまたは安全でない暗号スイートを検出します
* TLS設定のポスト量子耐性対応状況を評価します
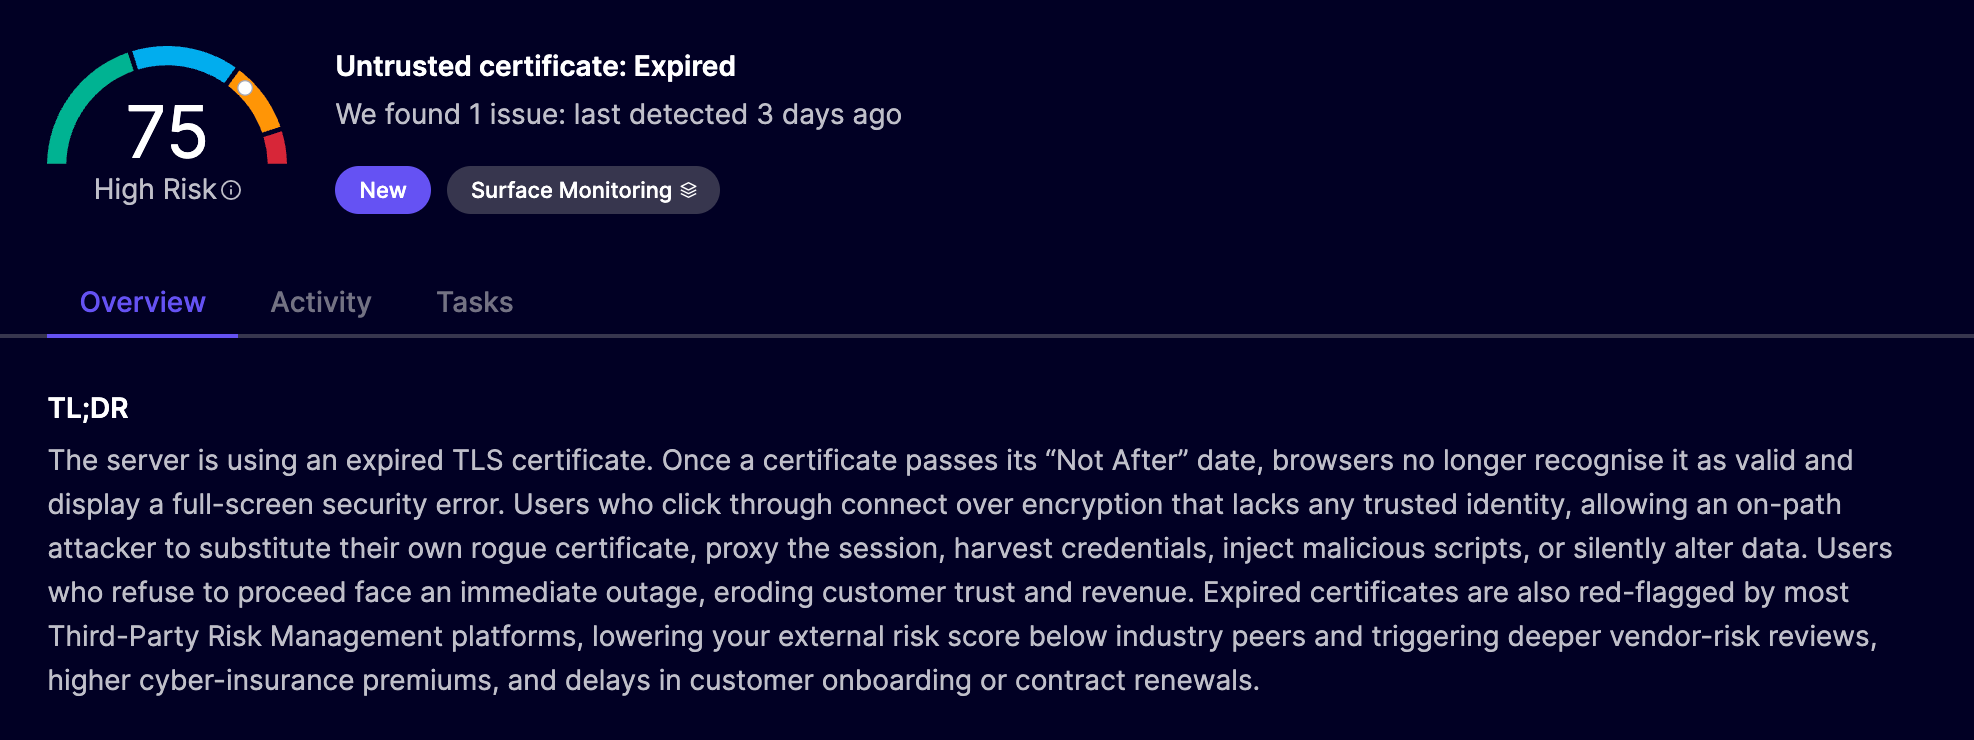
* 信頼チェーンの検証と確立に問題を引き起こす可能性のある証明書の問題を強調表示します
* サーバーで使用されている証明書の健全性を監視し、期限切れが近い場合に通知します
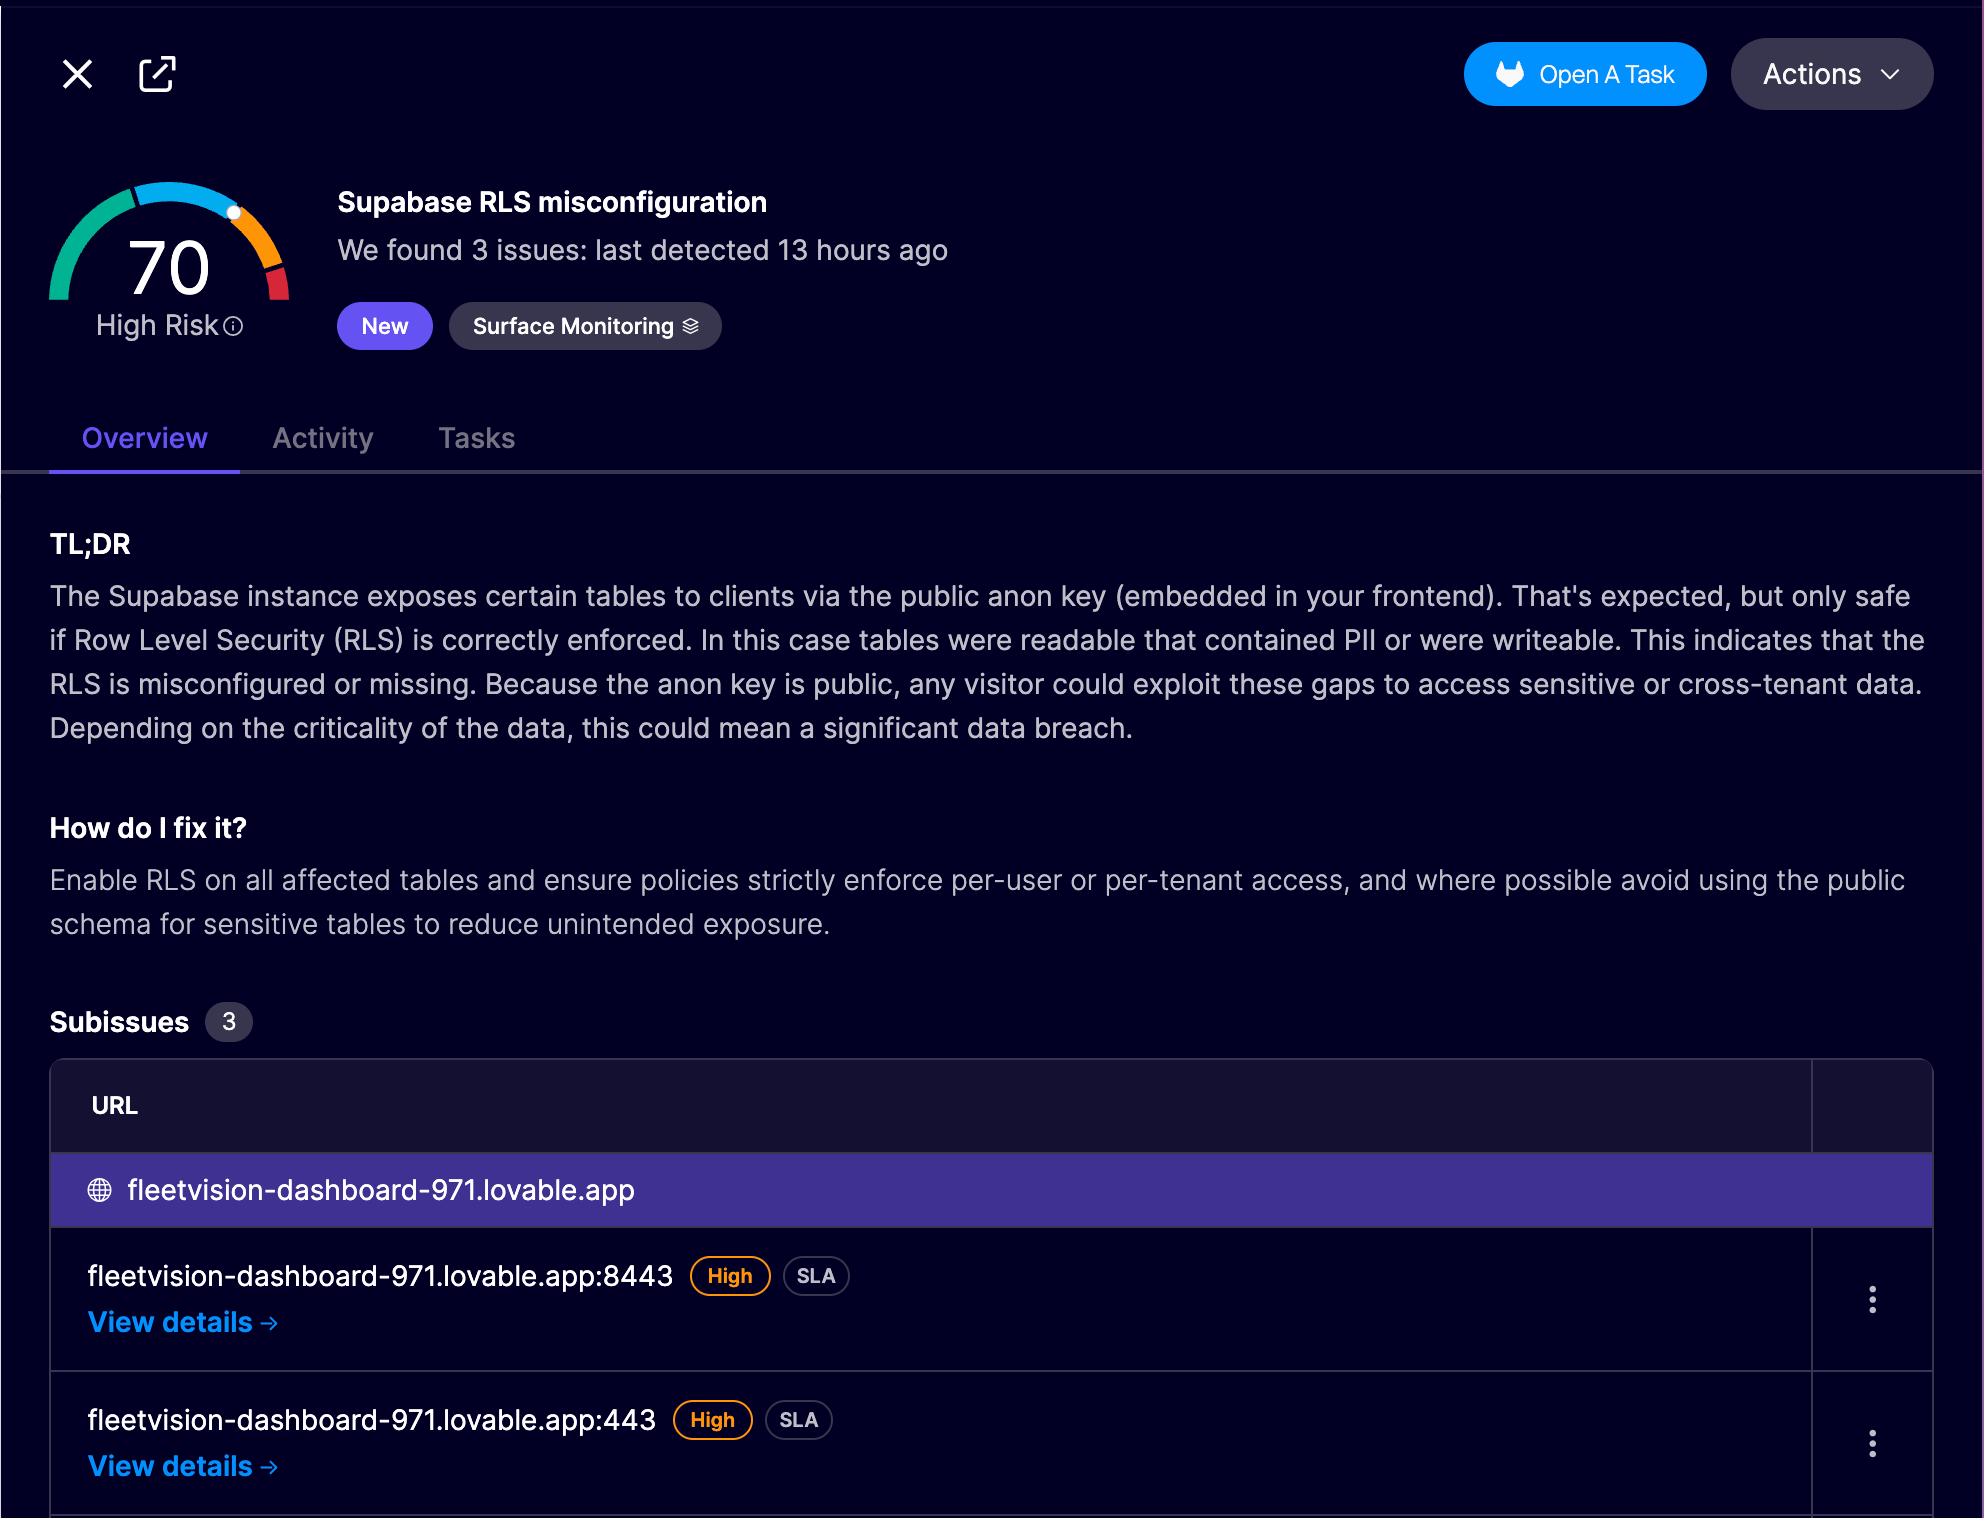
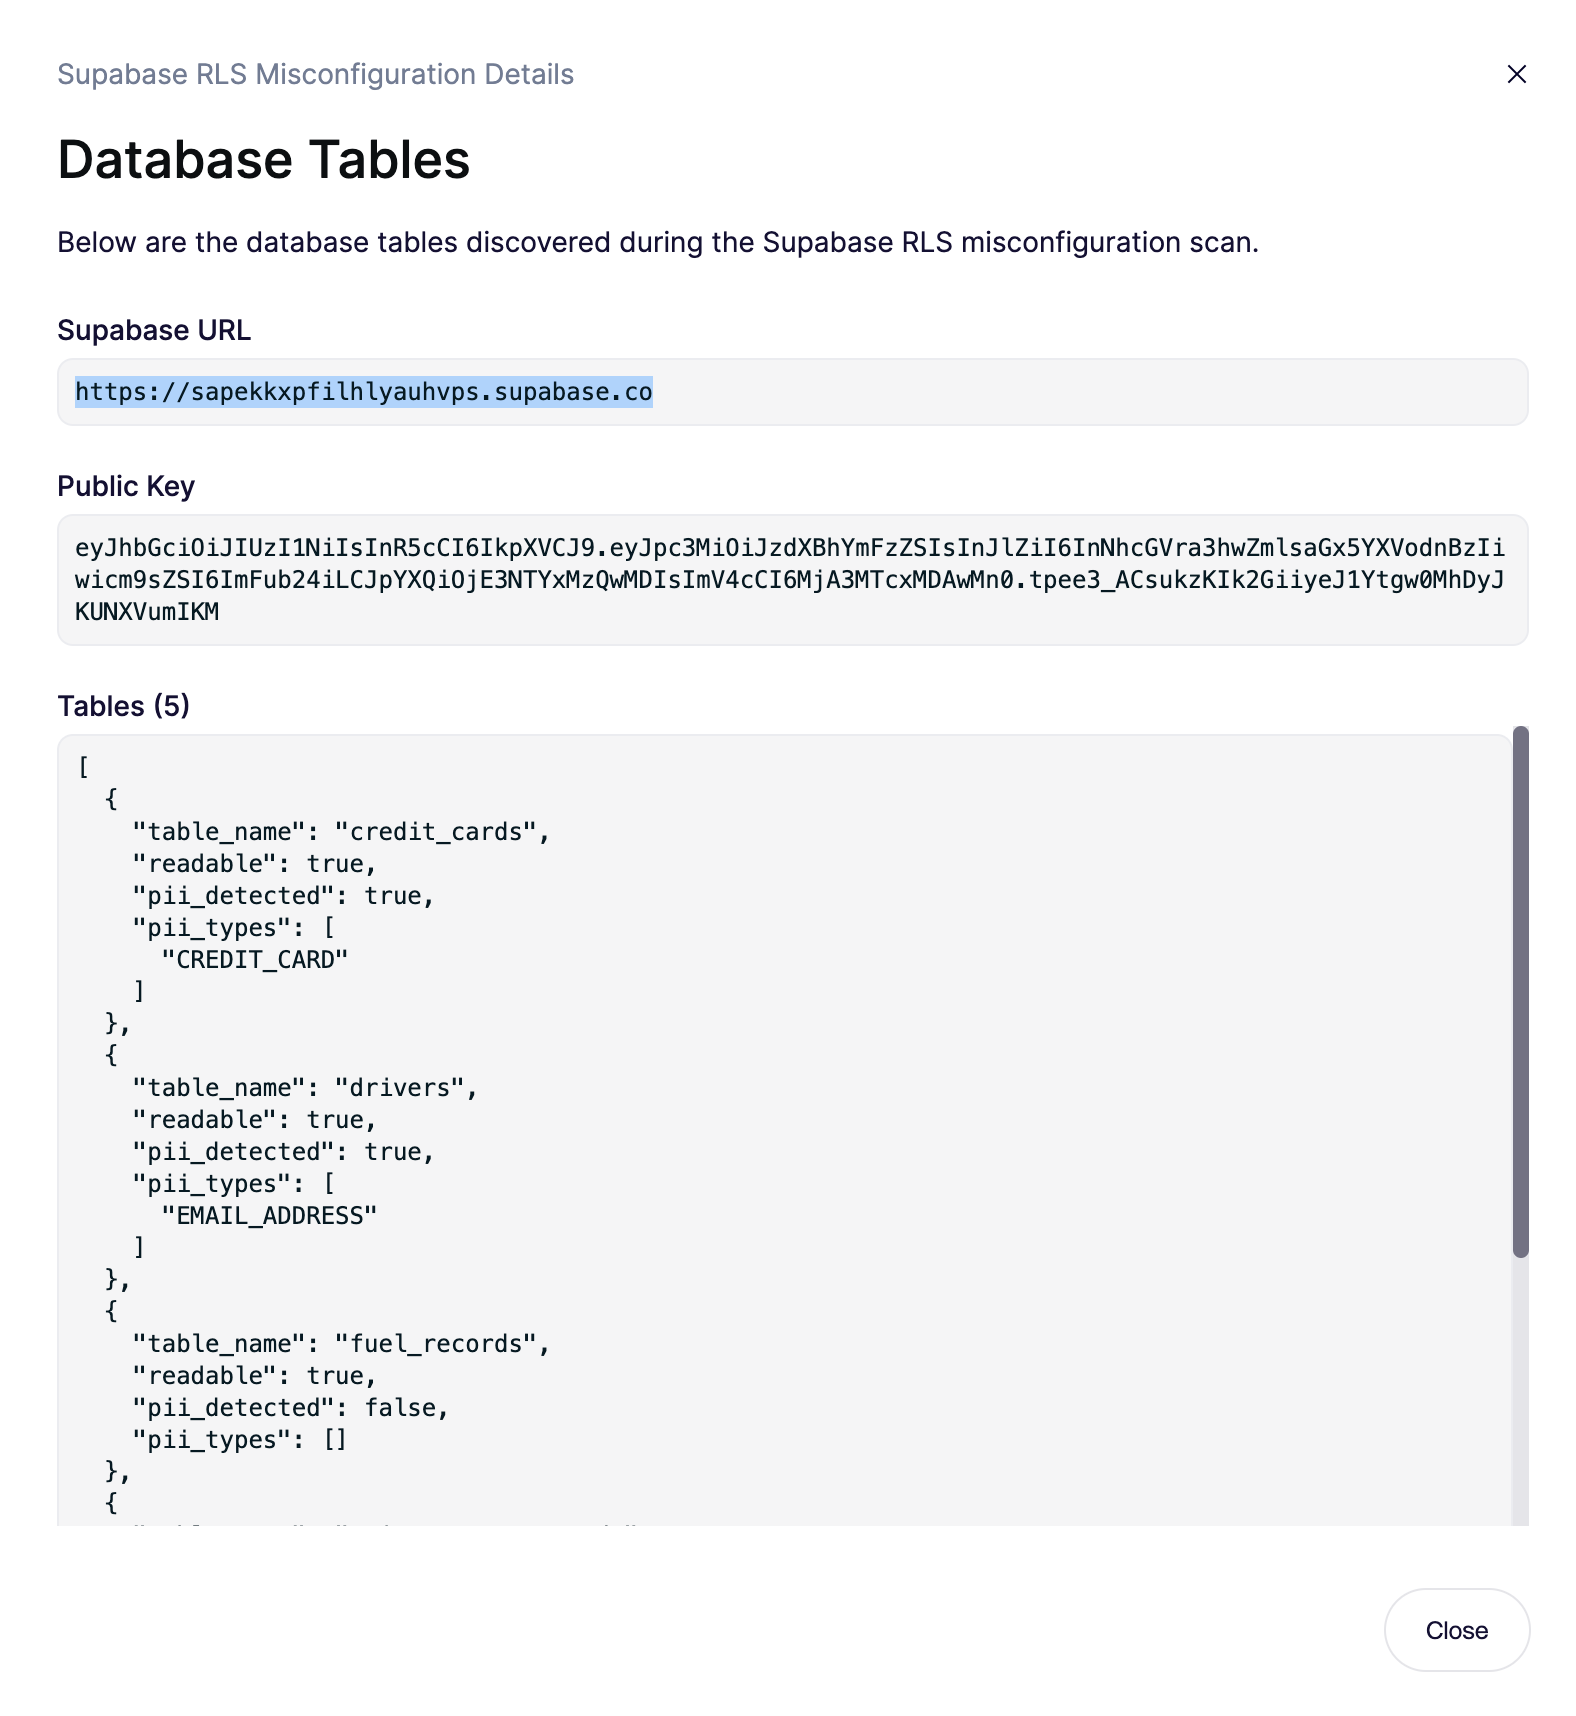
### Supabase潜在的データ漏えい検証
設定ミスのあるRow Level Security(RLS)ポリシーにより潜在的なデータ漏えいが発生するSupabaseインスタンスを特定します。以下の手順で動作します:
1. **キーの発見**: デプロイ済みのフロントエンドJavaScriptアセットをクロールして、Supabaseクライアントのanon keyを抽出します。
2. **プロジェクトの特定**: Supabaseプロジェクトのエンドポイント(例:https\://\.[supabase.co](http://supabase.co/))をJWTトークンまたはコード参照から特定します。
3. **認証情報の検証**: プロジェクトへの接続を確立し、抽出したanon keyが有効であることを確認します。
4. **表面の列挙**: クライアントコンテキストからアクセス可能なpublicスキーマ内のテーブルを列挙します。
5. **権限テスト**: anon keyのみを使用して各テーブルに対する読み取りおよび書き込み操作を試行し、RLSの欠落や設定ミスによって生じるギャップを特定します。
6. **機密性の評価**: 読み取り可能な各テーブルについて、返されたレコードにPIIやその他の機密フィールドが含まれていないかを分析し、露出の深刻度と修正優先度を判断します。
## アイデンティティ露出監視
アイデンティティ関連の攻撃から防御するため、このプラットフォームはダークウェブ上の露出した認証情報を検出し、組織のログインポータル全体でデフォルト、弱い、漏えいしたパスワードを安全にテストします。
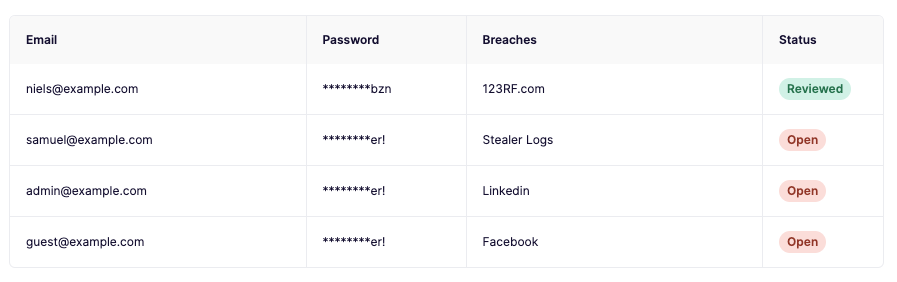
### **ダークネット監視**
* ダークネット上の漏えいしたユーザー名とパスワードを発見します
* コードリポジトリ、ペーストサイト、データ漏えいコレクションを監視します
* アカウント乗っ取りや不正アクセスの防止に役立ちます
### 弱い認証情報およびデフォルト認証情報の使用検出(近日公開!)
組織に関連するログインポータル上で、弱い認証情報およびデフォルト認証情報が露出していることを特定します。
### 漏えい認証情報の検証(近日公開!)
前の手順で特定された漏えい認証情報を検証し、露出したログインポータルでまだ有効かどうか、またアプリケーション間で再利用されているかどうかを確認します。
## 設定方法
**ステップ 1:** クリックします **ドメインを追加** を [ドメイン概要](https://app.aikido.dev/domains) and select **攻撃対象領域スキャン**

**手順 2.** 次のドメイン名を入力してください: **environment**. これがルートドメインであることを確認してください(例: `example.com`)。特定の部門や地域に関連するドメインの一部だけをスキャンしたい場合は、次のようにも指定できます。 `us.example.com` からのサブドメインのみをスキャンするには `*.us.example.com`.

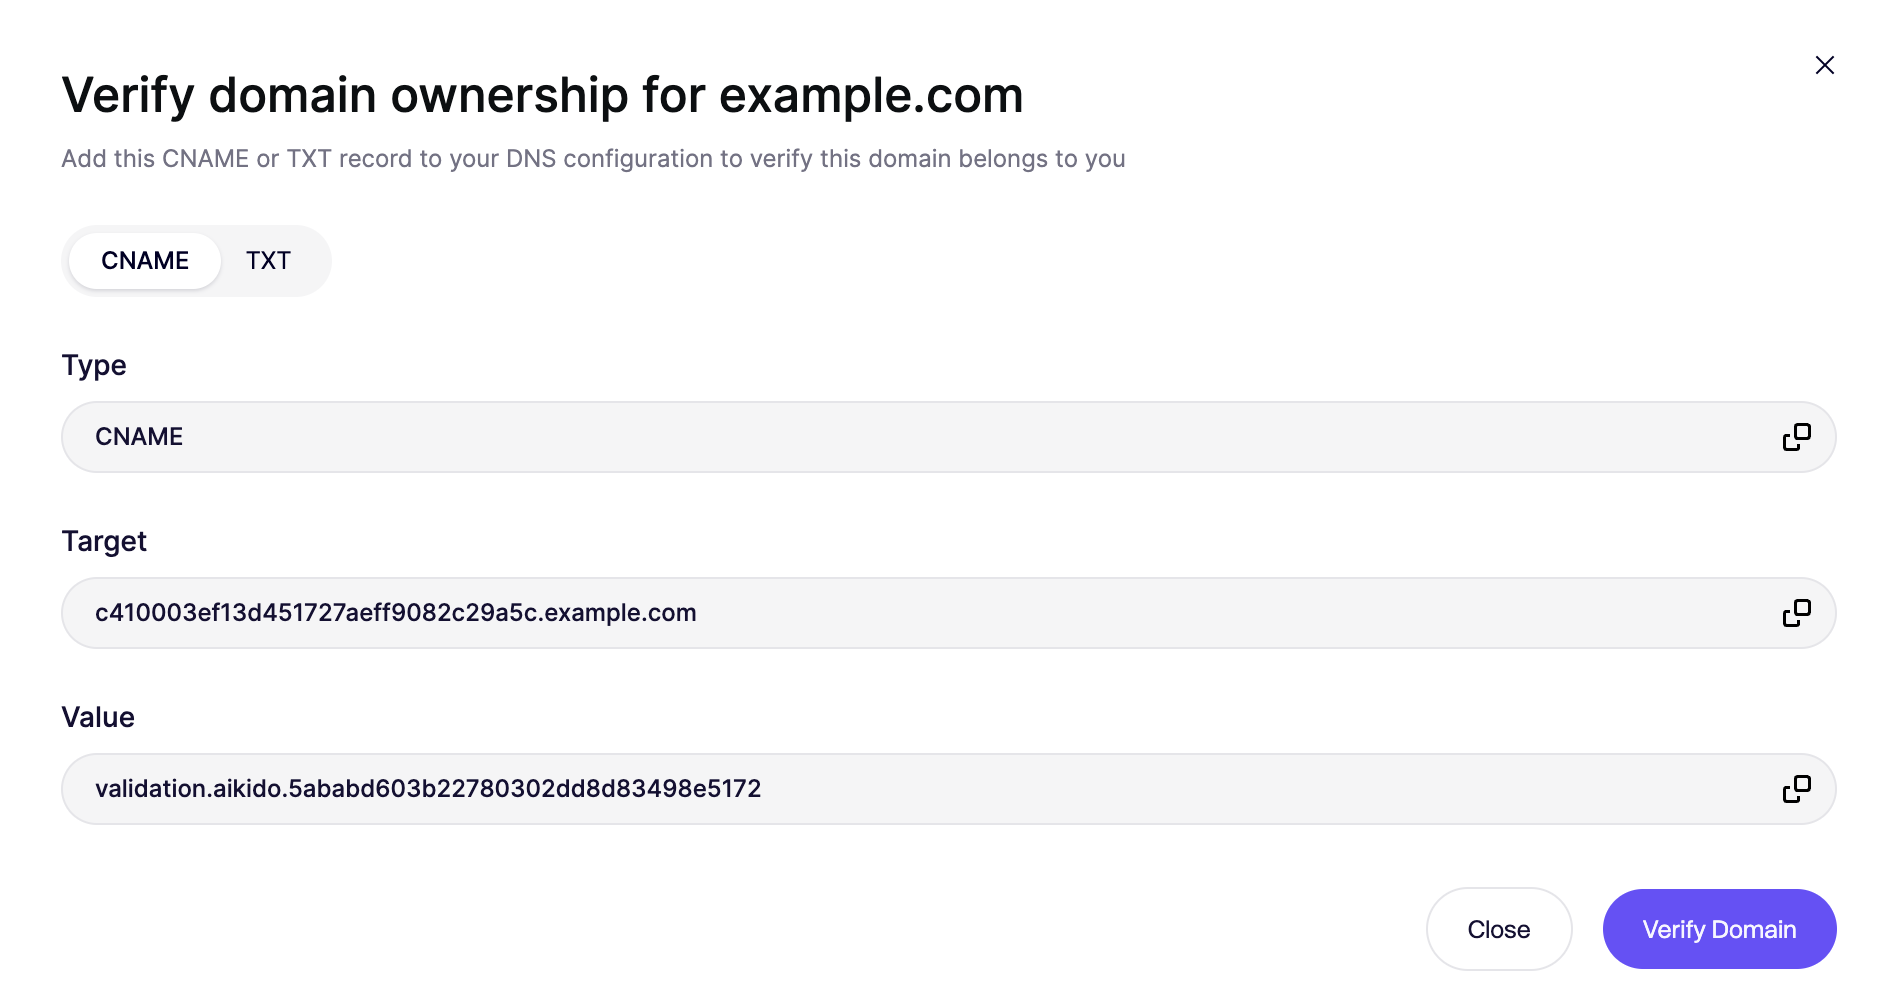
**手順 3.** 悪用を防ぐため、スキャンしたいドメインの所有者であることの証明を求めています。DNSレジストラでCNAMEまたはTXTレコードを設定し、完了したら「ドメインを確認」をクリックしてください。
{% hint style="info" %}
GoogleまたはMicrosoftでログインしたユーザーがAttack Surfaceスキャンを設定し、そのメールアドレスが対象範囲内のドメインと一致する場合、ドメインは自動的に確認済みとしてマークされます。
{% endhint %}
**手順 4.** セットアップ完了後、スキャンは自動的に開始されます。
## トラフィックの識別
Aikidoの攻撃対象領域スキャンから送信されるすべてのリクエストには次のものが含まれます:
* その `User-Agent` が `aikido-surface-agent/1.0`
* 次のヘッダー `aikido-surface-test` に設定された値 `1` リクエスト内で
* [は、ここに記載されている IP から送信されます](/docs/docs-ja/dast-biao-mian-jian-shi/miscellaneous/allowing-ip-addresses-for-dast-surface-monitoring.md)
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://help.aikido.dev/docs/docs-ja/dast-biao-mian-jian-shi/attack-surface-scanning.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.