> For the complete documentation index, see [llms.txt](https://help.aikido.dev/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://help.aikido.dev/docs/docs-ja/dast-sfesu/attack-surface-scanning.md).
# アタックサーフェス監視
Attack Surface Monitoring(ASM)は、インターネットからの外部脅威に対する露出を可視化します。多くの ASM ソリューションは純粋にインフラ関連の露出に注目していますが、侵害の多くは ID 関連の攻撃によって発生します。「攻撃者は『ハック』して侵入するのではなく、ログインする」のです。そのため Aikido プラットフォームには、攻撃対象領域全体をカバーするために、インフラ関連と ID 関連の脅威の両方が含まれています。
## ユースケース
* 🔍 **アタックサーフェス監視**:忘れられたサブドメイン、公開されたデータベース、古いソフトウェアなどを、攻撃者より先に検出します。
* 🕵️ **シャドーITの発見**:適切なセキュリティ管理下にない可能性のある、未承認または忘れられたアセットを明らかにします
* :tophat: **ダークネット監視:** ダークネット上で、すでに侵害された認証情報を特定します。
* :office: **サードパーティリスク管理(TPRM)の評価を向上:** TPRM プラットフォームがセキュリティ体制を評価する際に用いる主要要素に対応し、新規契約を獲得できる可能性を高めます。
* ✅ **コンプライアンスの検証**:外部公開システムが業界標準および規制要件を満たしていることを確認します。
## インフラ攻撃対象領域監視
インフラ監視は、インターネット公開資産を継続的に監視して脆弱性や露出を把握することで、外部のセキュリティ体制を可視化します。
このプロアクティブなアプローチにより、悪用される前にセキュリティリスクを特定し、対処できます。
### **アセットインベントリ管理**
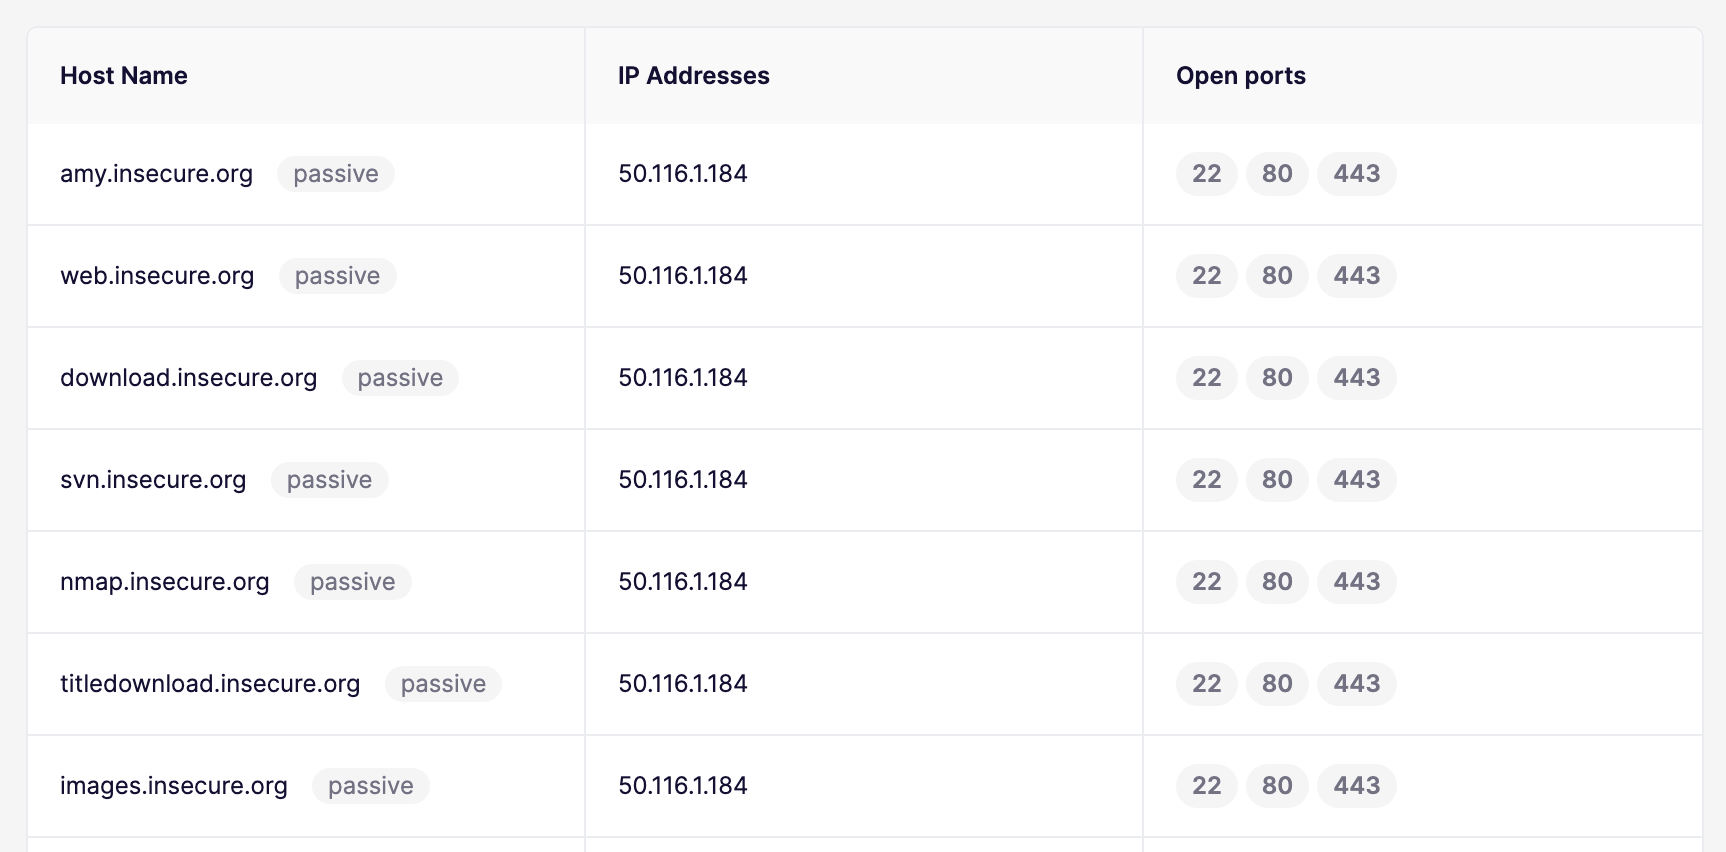
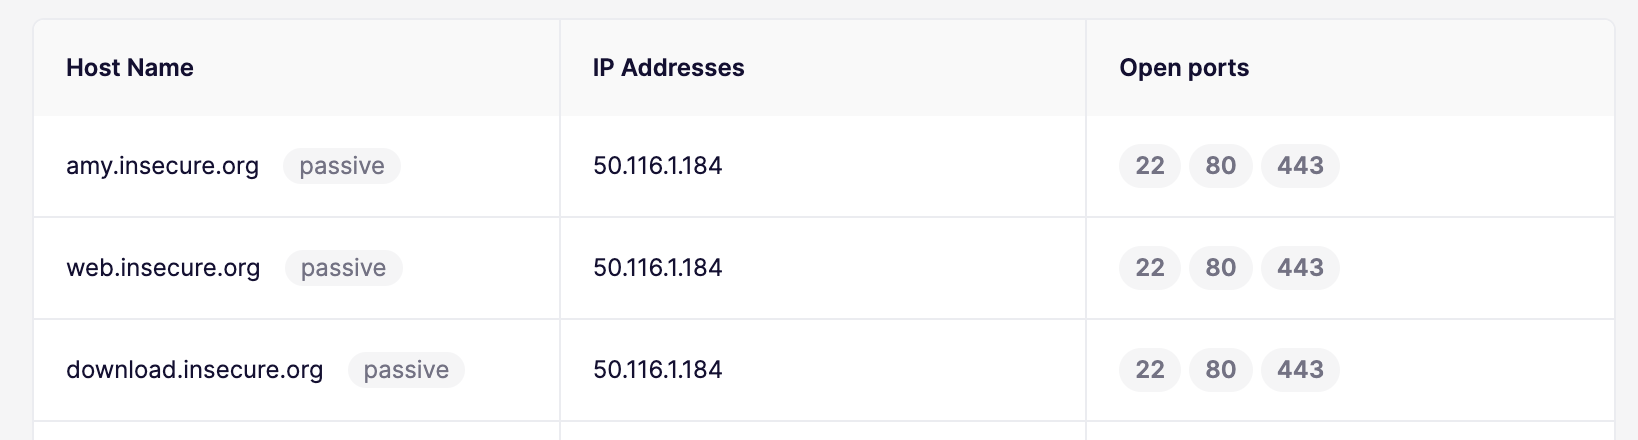
* 公開アクセス可能なシステムを把握するためにサブドメイン列挙を実行します
* IPアドレスを解決し、インターネットから到達可能かを確認します
{% hint style="info" %}
Aikido CSPM に AWS が接続されている場合、設定済みのルートドメインのサブドメインは Route 53 レコードで自動的に拡張され、継続的に監視されます。\
\
**注意:** insecure.org のようなルートドメインは、ドメインへの不要なトラフィックを避けるため、Attack Surface モジュールには自動的に追加されません。web.insecure.org のようなサブドメインはインポートされます。
{% endhint %}
### **脆弱性スキャン**
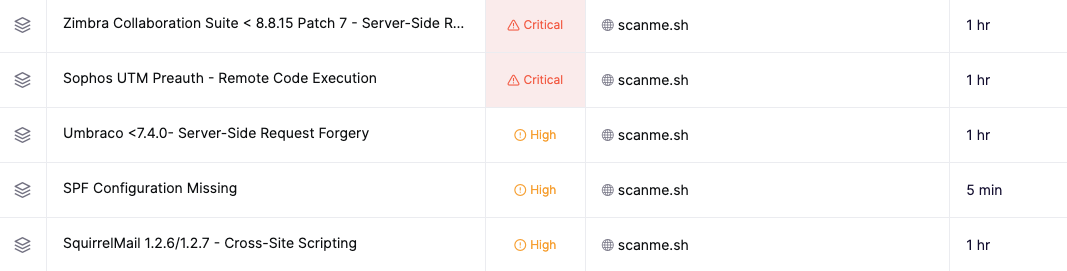
* 膨大なセキュリティチェックライブラリを活用して、既知の脆弱性を特定します
* Web サーバー、アプリケーション、インフラの設定ミスを検出します
* 既知のセキュリティ問題を抱える古いソフトウェアバージョンを特定します
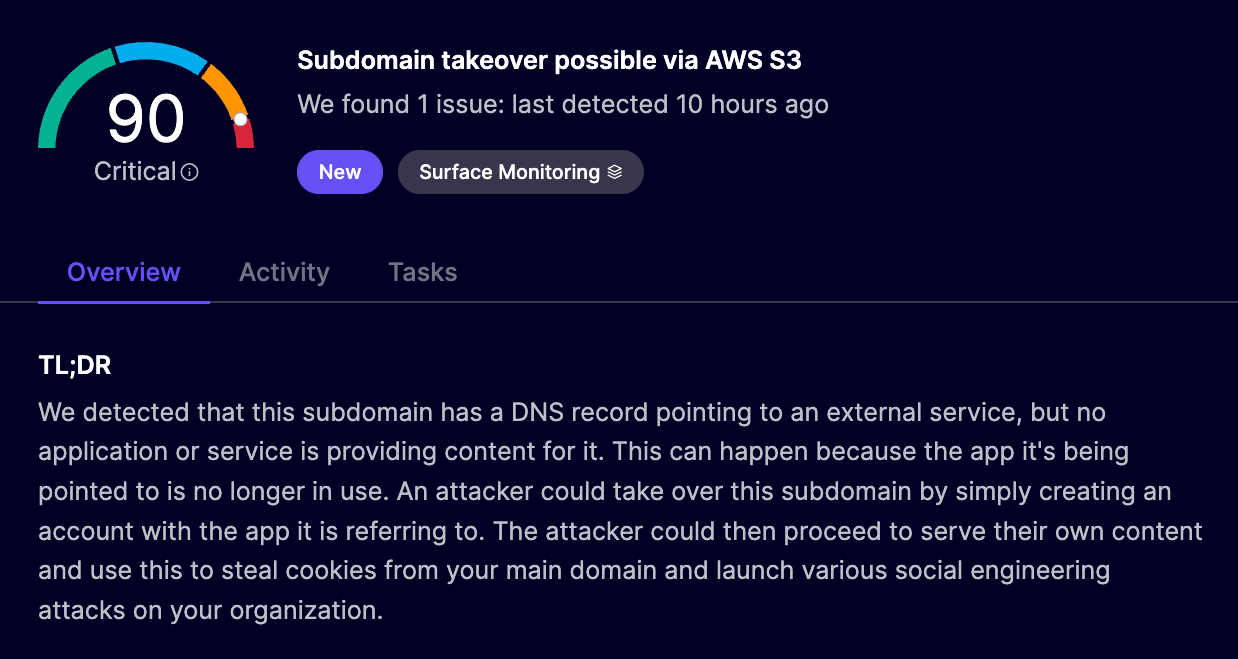
### **サブドメイン乗っ取りの検出**
サブドメイン乗っ取りにつながる可能性のある DNS レコードの設定ミスを検出します
* 解約済みまたは未所有のサービスを指している脆弱なサブドメインを特定します
* 攻撃者に悪用される可能性のあるぶら下がり DNS レコード(Domain Dangling)を継続的に監視します
* Route 53 を検出します `1つの` 攻撃者が再取得できる可能性のある解放済み AWS Elastic IP(EIP)を指すレコード
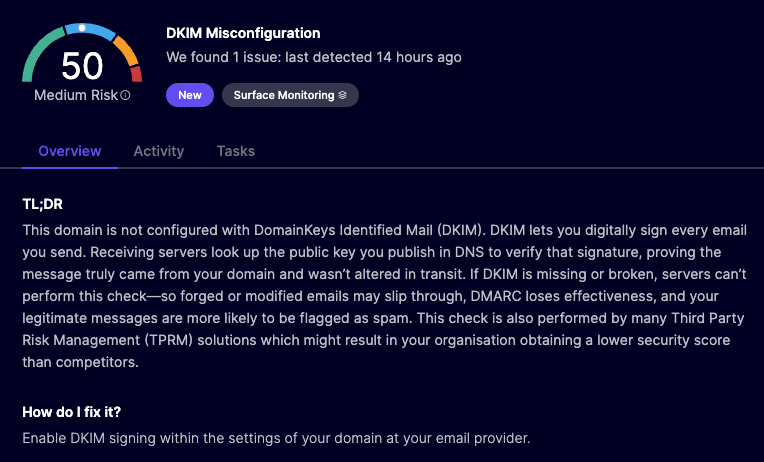
### メールなりすまし防止
SPF、DKIM、DMARC などのメールセキュリティレコードの欠落や設定ミスを特定し、メールのセキュリティ設定を検証するとともに、フィッシング攻撃でドメインがなりすまされるのを防ぎます。
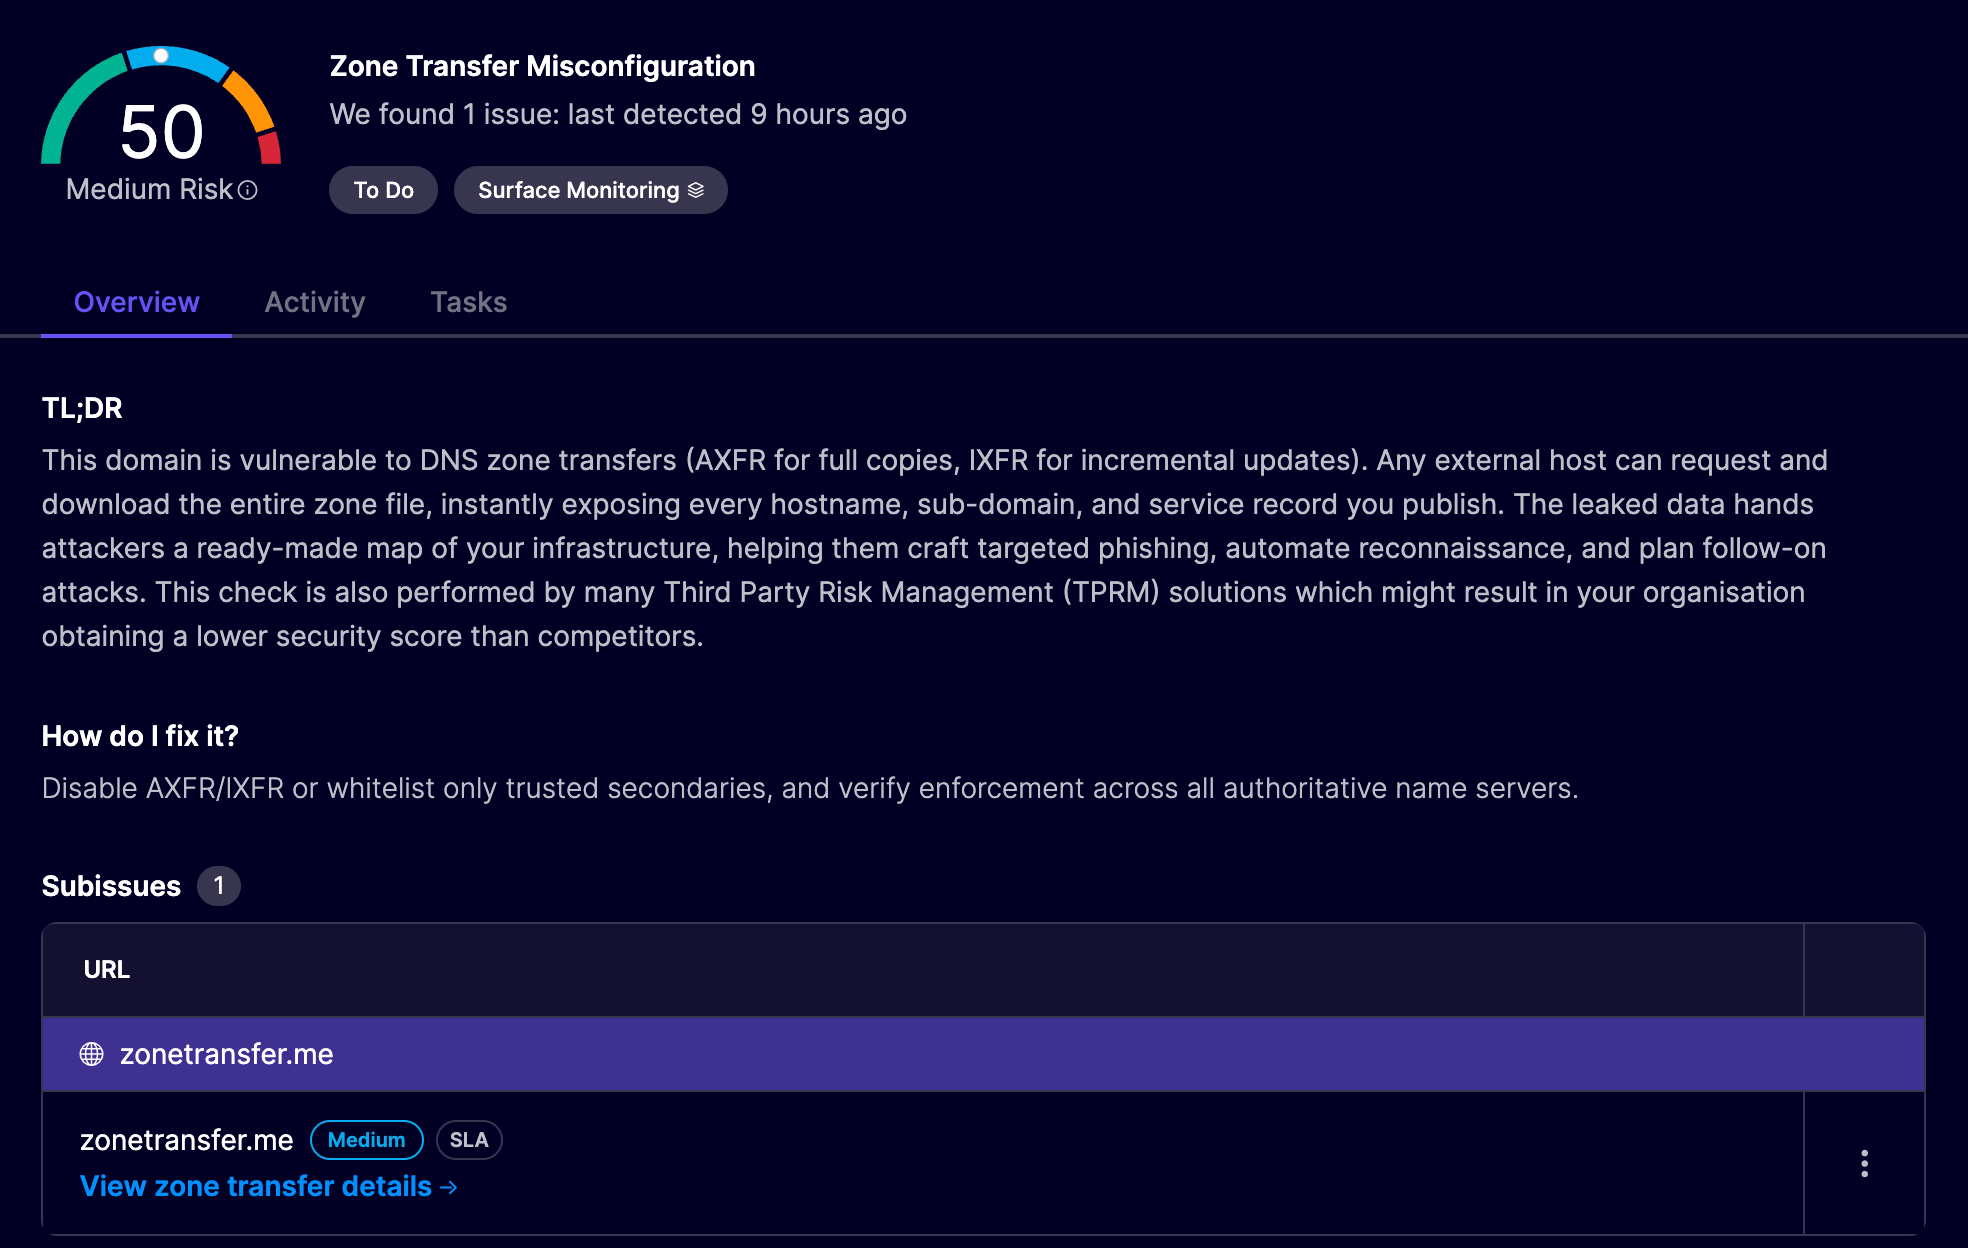
### **DNS ゾーン転送攻撃**
ゾーン転送攻撃を許してしまう DNS ネームサーバーの設定ミスを特定します。
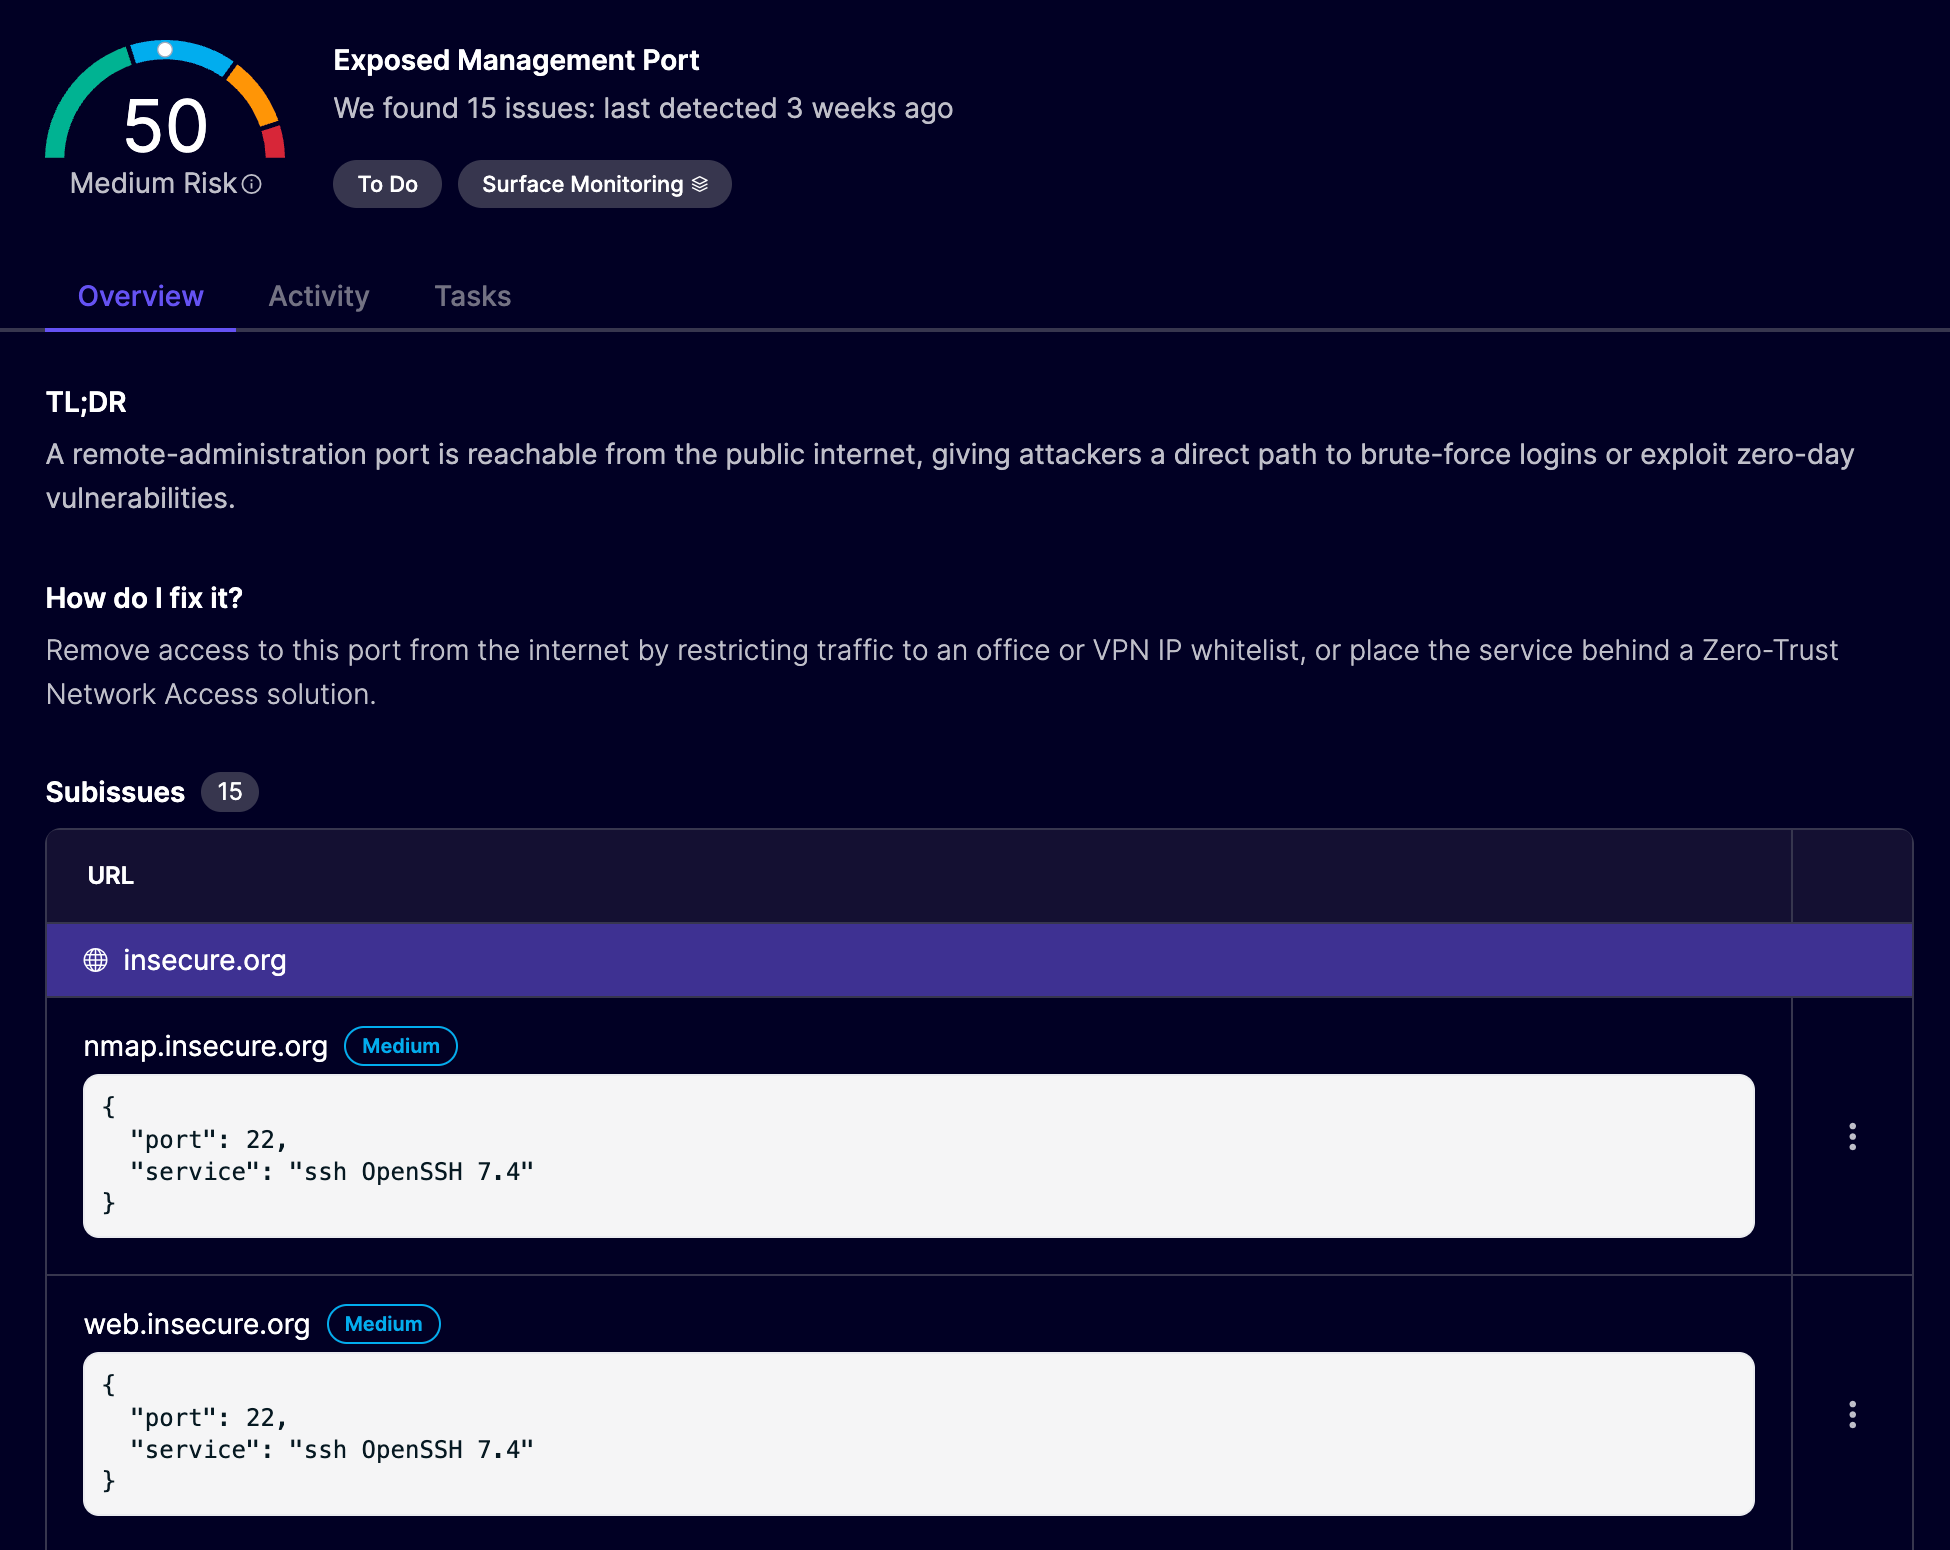
### **ポート公開検出**
インターネットに公開されている開放ポートを特定し、管理用ポート、ファイル共有ポート、またはデータベースポートを強調表示します。
### TLS セキュリティ強化
安全でない、または弱い TLS 設定を特定します
* SSL 3.0、TLS 1.0、TLS 1.1 などの弱い、または安全でない TLS プロトコルの使用を検出します
* 暗号化接続の確立に使用される、弱いまたは安全でない暗号スイートを発見します
* TLS 設定のポスト量子対応状況を評価します
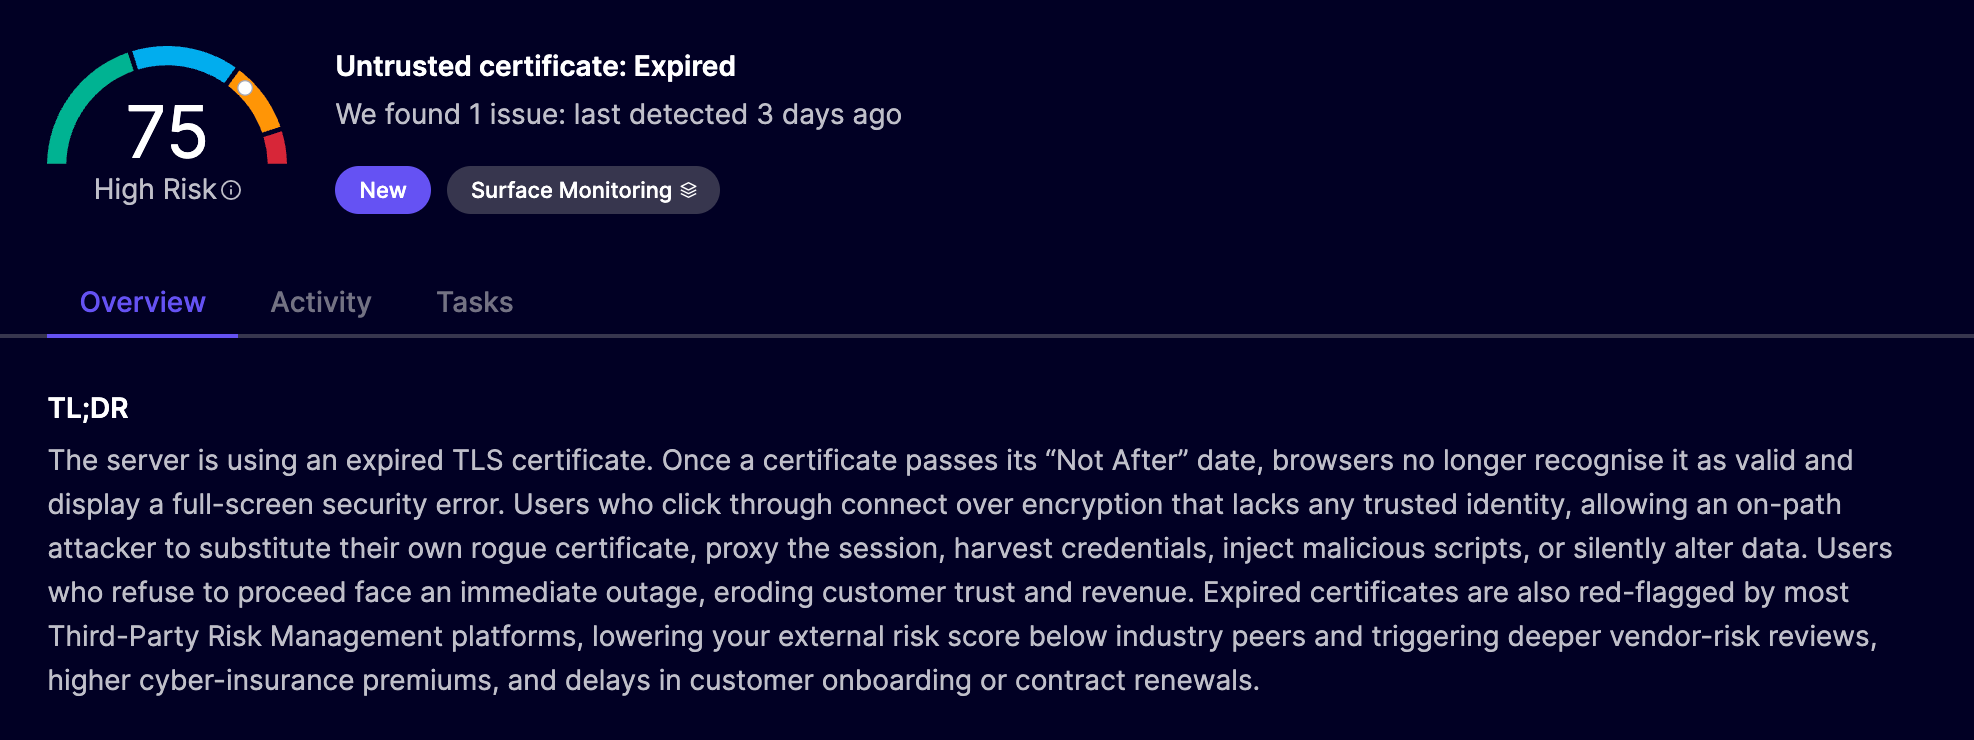
* 信頼チェーンの検証や確立に問題を引き起こす可能性のある証明書の問題を指摘します
* サーバーで使用されている証明書の健全性を監視し、期限切れが近づくとアラートを送信します
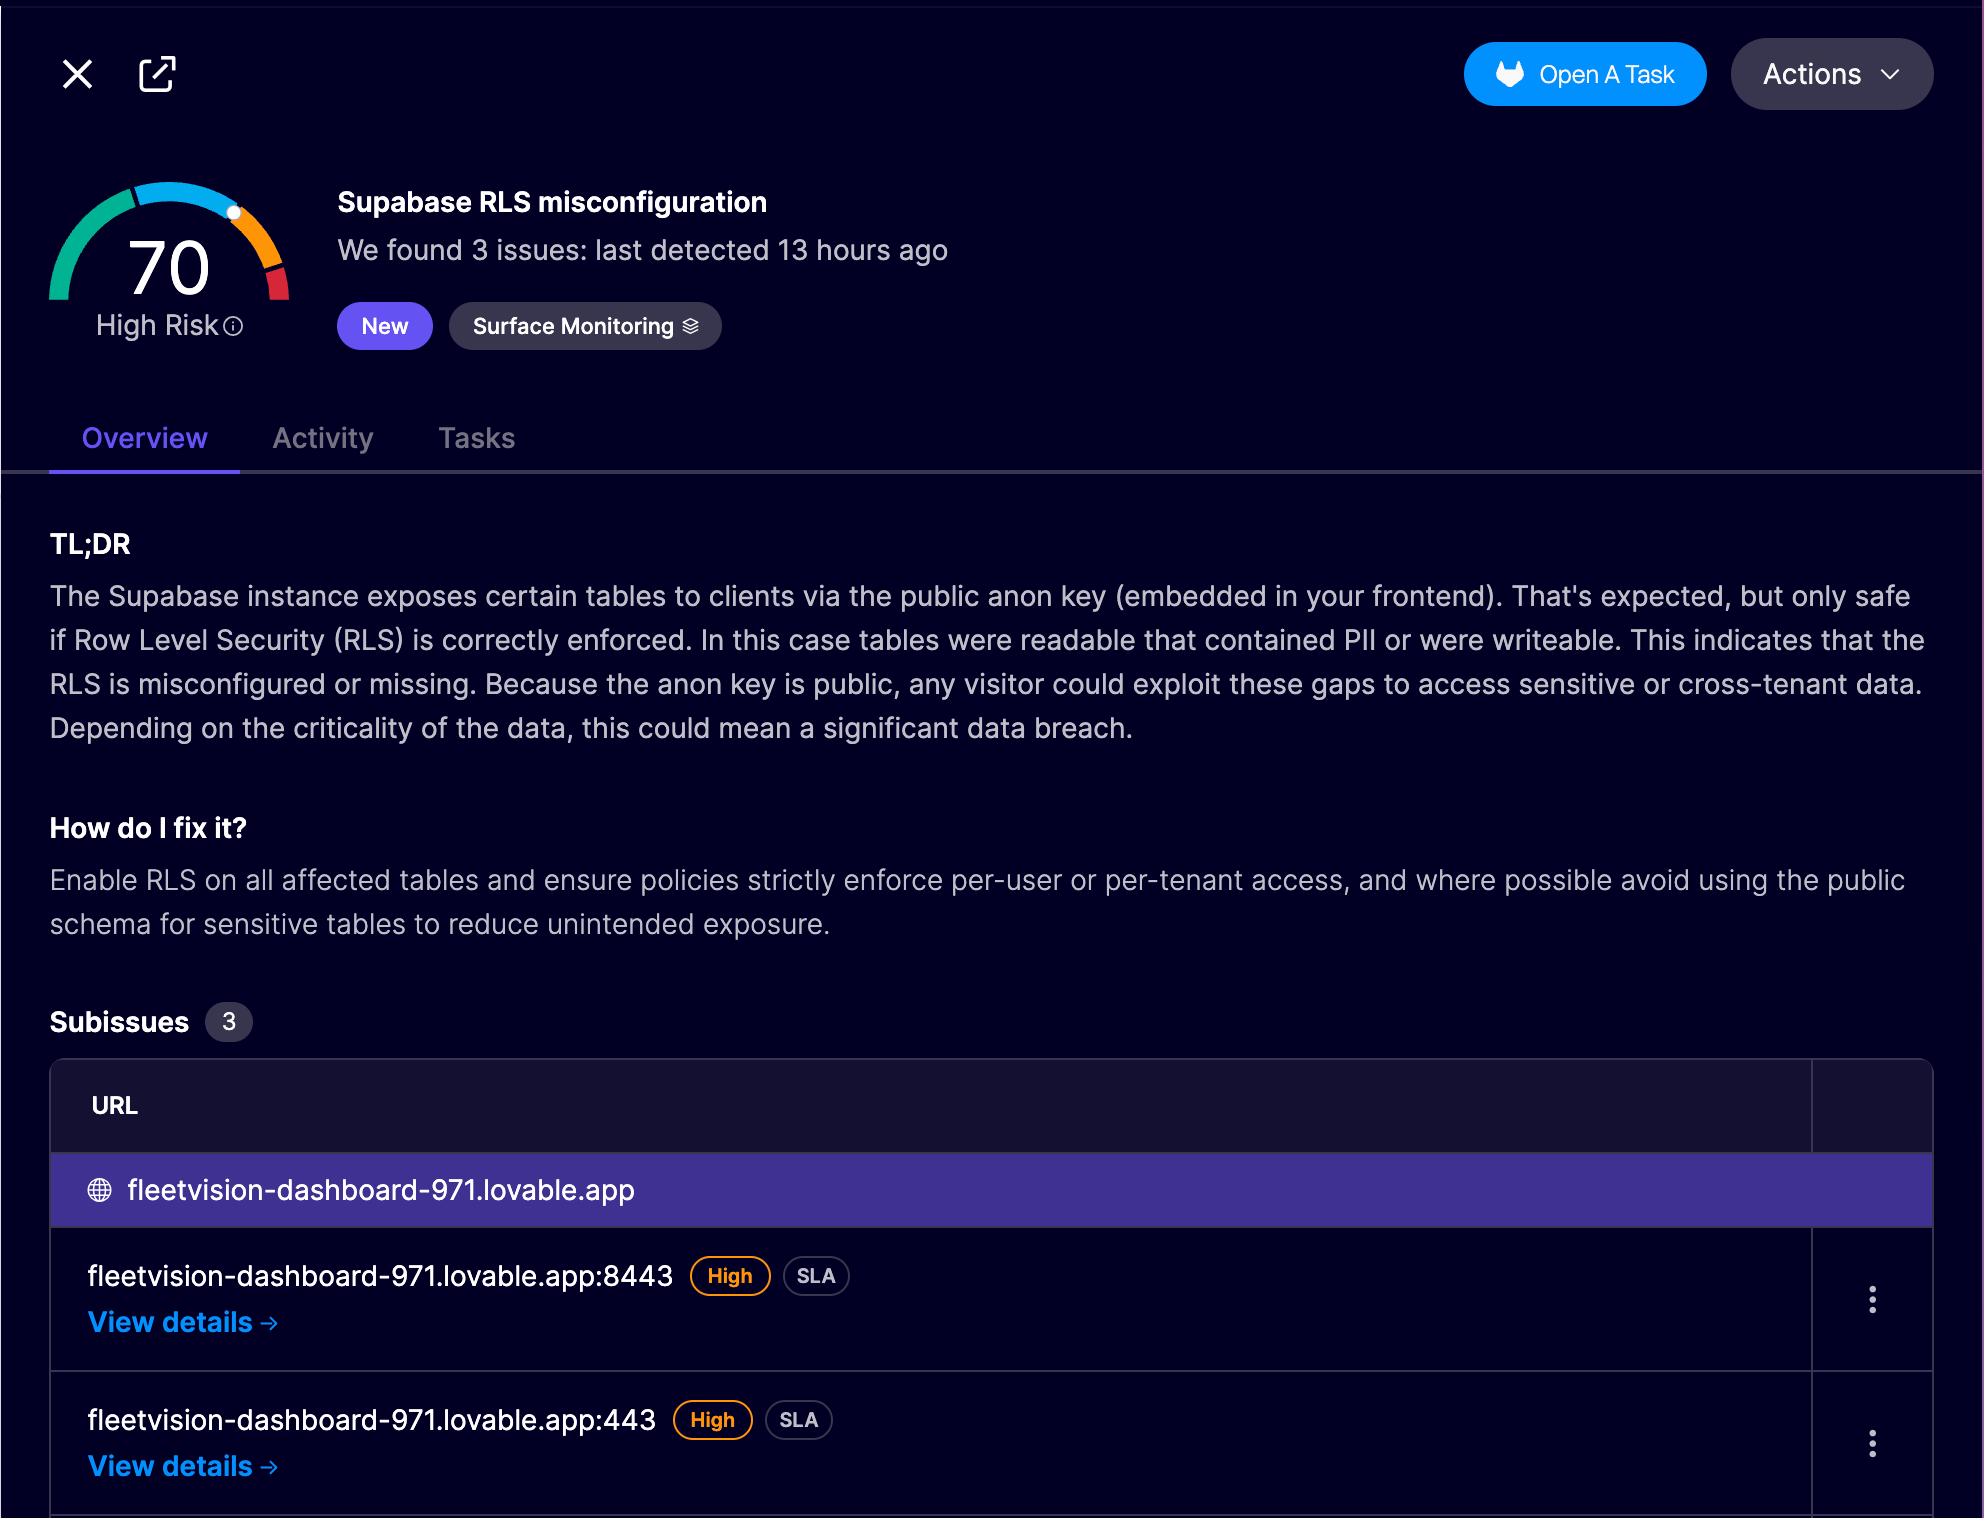
### Supabase の潜在的なデータ漏えい検証
Row Level Security(RLS)ポリシーの設定ミスによりデータ漏えいの可能性が生じる Supabase インスタンスを特定します。以下の手順で動作します:
1. **キーの検出**:デプロイ済みのフロントエンド JavaScript アセットをクロールし、Supabase クライアントの anon key を抽出します。
2. **プロジェクトの特定**:Supabase プロジェクトのエンドポイント(例:https\://\.[supabase.co](http://supabase.co/))を JWT トークンまたはコード参照から特定します。
3. **認証情報の検証**:プロジェクトに接続し、抽出した anon key が有効であることを確認します。
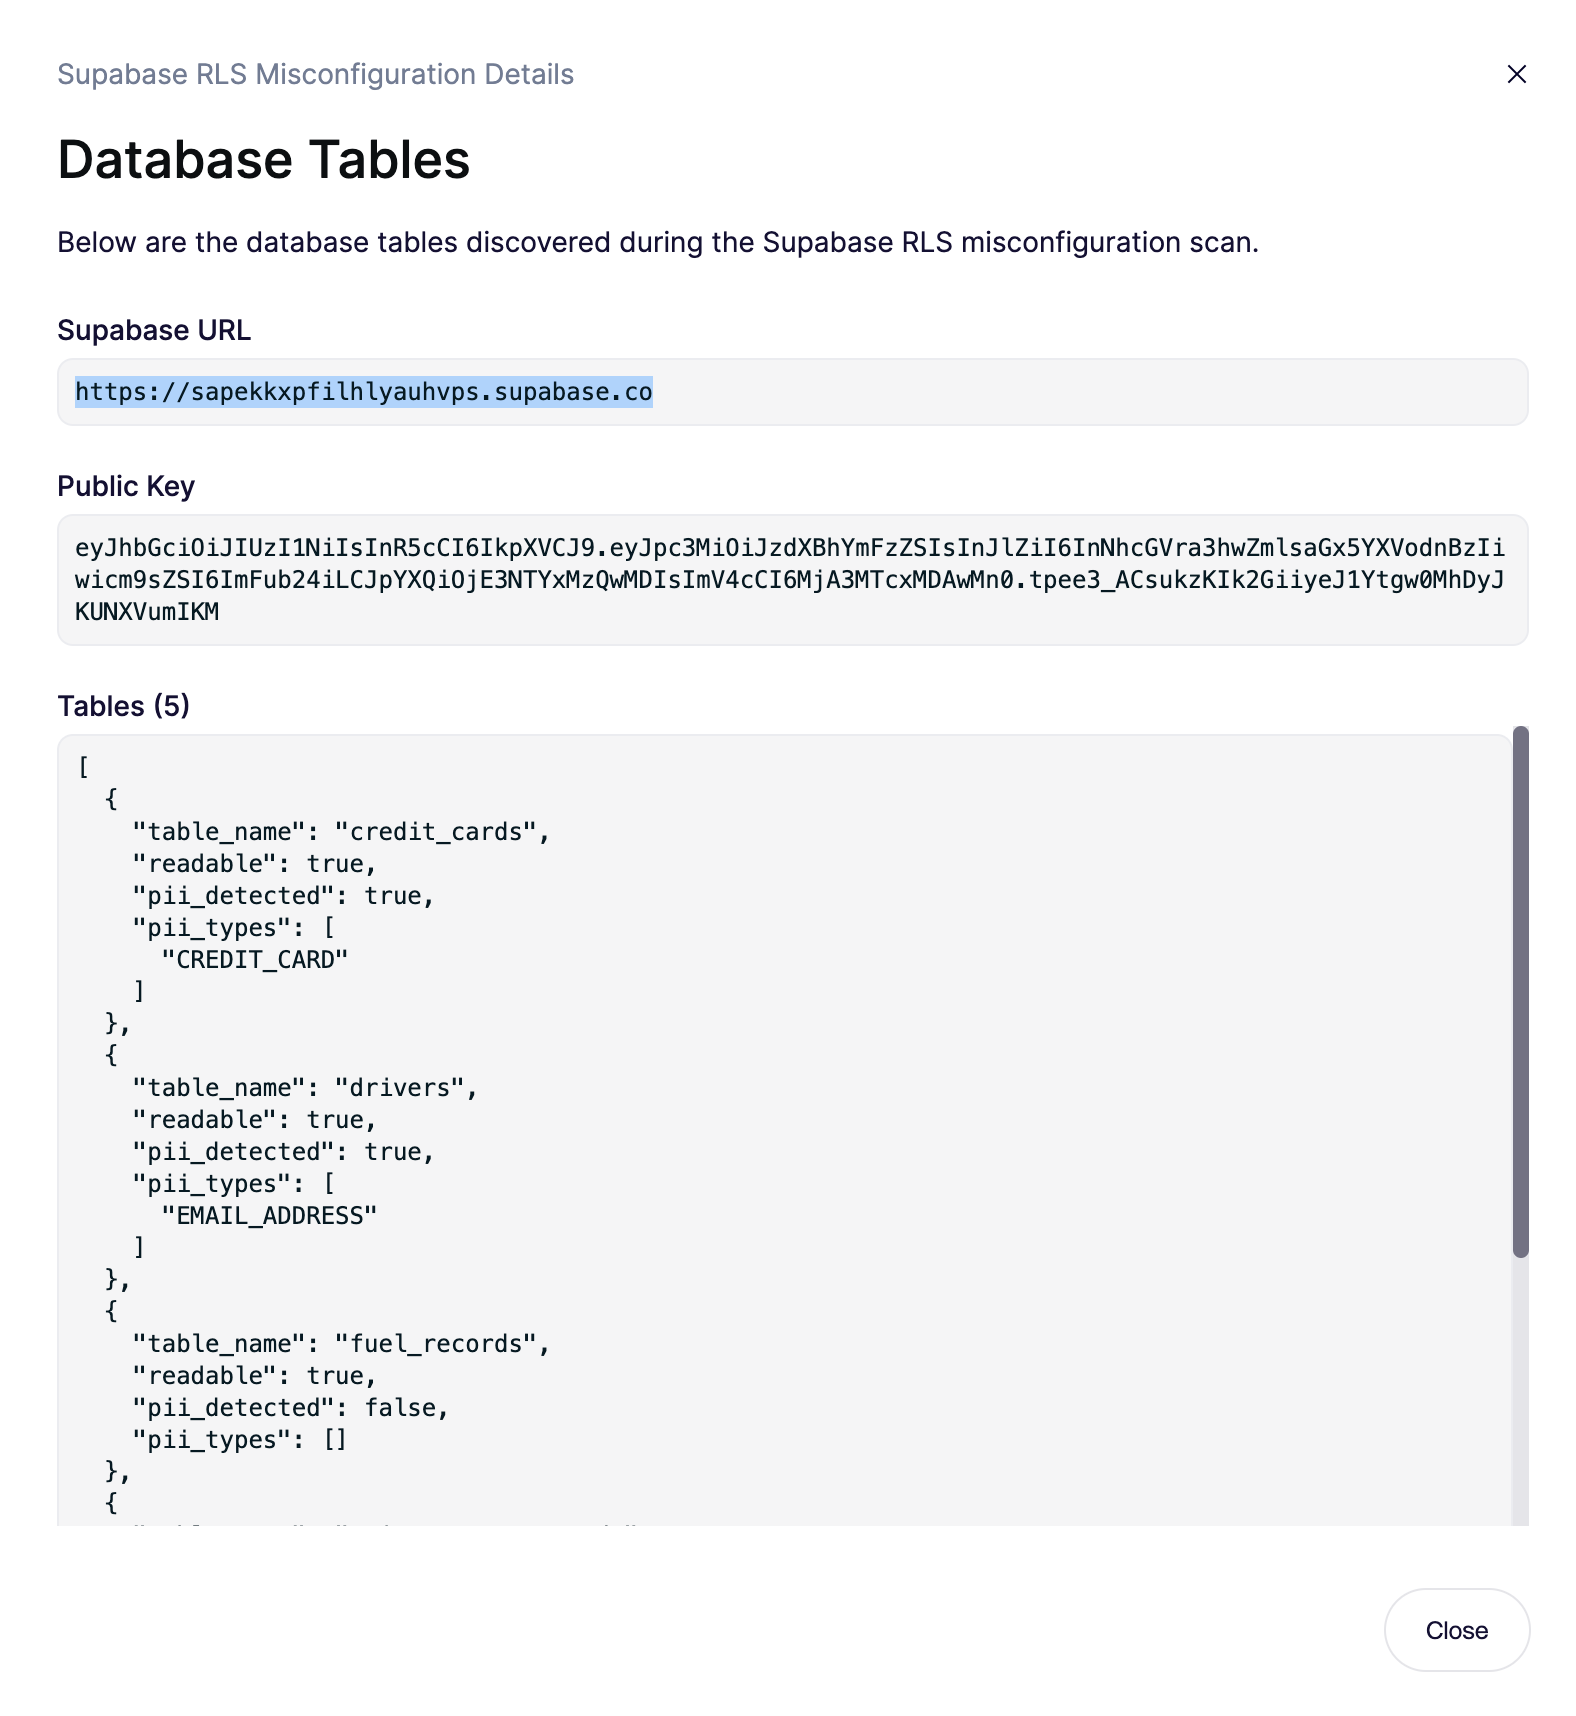
4. **公開面の列挙**:クライアントコンテキストからアクセス可能な public スキーマ内のテーブルを列挙します。
5. **権限テスト**:anon key のみを使用して各テーブルで読み取りおよび書き込み操作を試み、RLS の欠落または設定ミスによって生じる抜け穴を特定します。
6. **機密性評価**:読み取り可能な各テーブルについて、返却されたレコードを PII やその他の機密フィールドの観点で分析し、露出の深刻度と修復の優先順位を判断します。
## ID露出監視
ID 関連の攻撃に対抗するため、プラットフォームはダークウェブ上の露出した認証情報を検出し、組織のログインポータル全体でデフォルト、弱い、漏えいしたパスワードを安全にテストします。
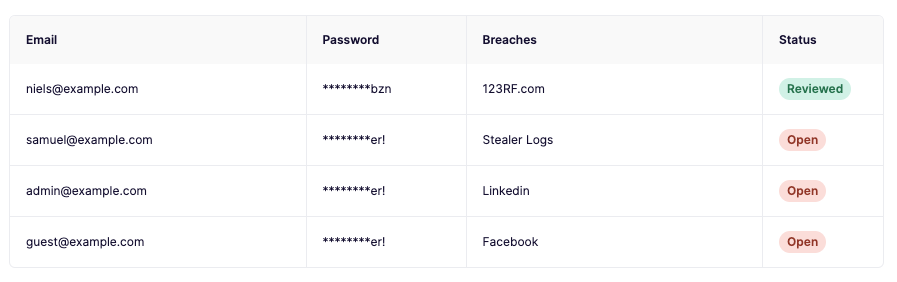
### **ダークネット監視**
* ダークネット上の漏えいしたユーザー名とパスワードを発見します
* コードリポジトリ、ペーストサイト、データ漏えいコレクションを監視します
* アカウント乗っ取りや不正アクセスの防止に役立ちます
### 弱い認証情報とデフォルト認証情報の使用検出(近日公開!)
組織に関連するログインポータル上で、弱い認証情報およびデフォルト認証情報が露出していることを特定します。
### 漏えい認証情報の検証(近日公開!)
前の手順で特定した漏えい認証情報を検証し、露出したログインポータルでまだ有効かどうか、またアプリケーション間で再利用されていないかを確認します。
## 設定方法
**ステップ1:** クリック **ドメインを追加** を [ドメイン概要](https://app.aikido.dev/domains) を選択し **攻撃対象領域スキャン**

**手順 2.** あなたの **environment**. これがルートドメインであることを確認してください(例: `example.com`)。たとえば、特定の部門や地域に関連するドメインの一部だけをスキャンしたい場合は、次も使用できます `us.example.com` のサブドメインのみをスキャンするには `*.us.example.com`.

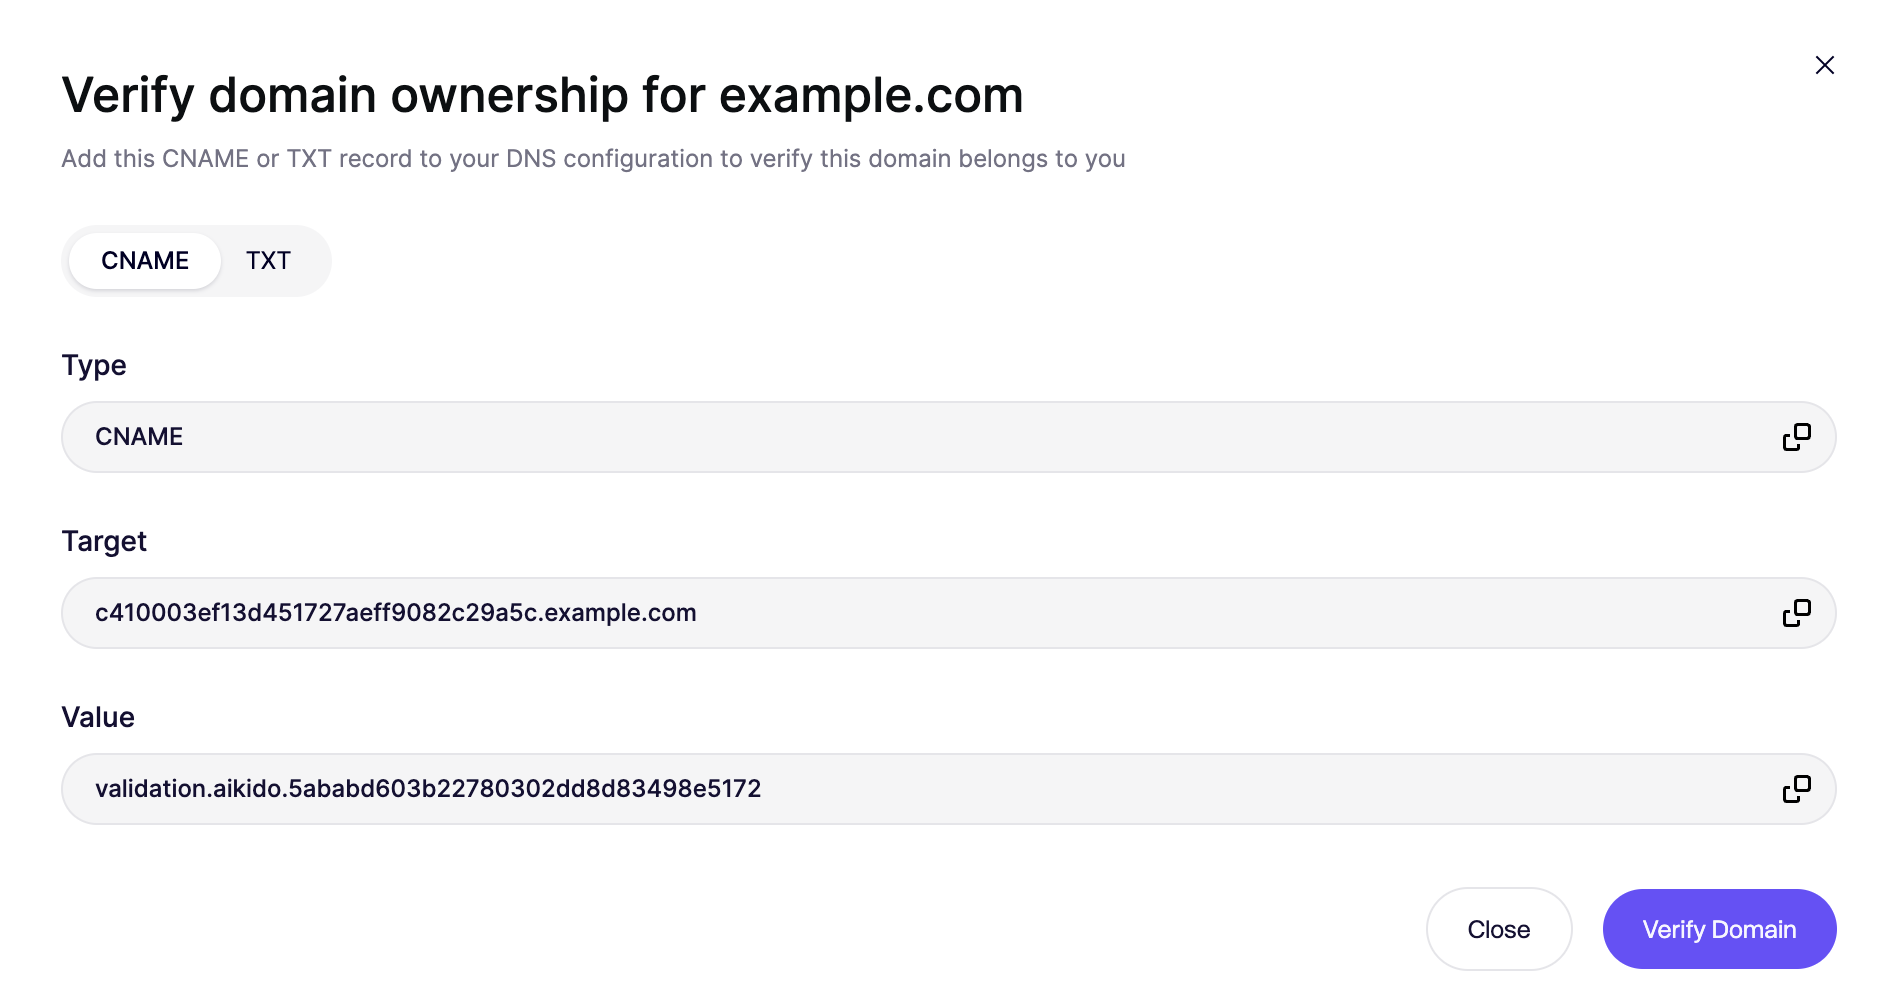
**手順 3.** 悪用を防ぐため、スキャンしたいドメインの所有者であることを証明していただく必要があります。DNS レジストラで CNAME または TXT レコードを設定し、完了したら「ドメインを確認」をクリックしてください。
{% hint style="info" %}
対象範囲のドメインとメールアドレスが一致する Google または Microsoft でログインしたユーザーが Attack Surface スキャンを設定すると、そのドメインは自動的に検証済みとしてマークされます。
{% endhint %}
**手順 4.** セットアップ完了後、スキャンは自動的に開始されます。
## トラフィックの識別
Aikido の Attack Surface スキャンからのすべてのリクエストには次が含まれます:
* して `User-Agent` に設定 `aikido-surface-agent/1.0`
* 次のヘッダー `aikido-surface-test` という値が `1` リクエスト内で
* [ここに記載されている IP から送信されます](/docs/docs-ja/dast-sfesu/miscellaneous/allowing-ip-addresses-for-dast-surface-monitoring.md)
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.
Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:
```
GET https://help.aikido.dev/docs/docs-ja/dast-sfesu/attack-surface-scanning.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.