# ロールと権限の設定

## 役割と権限のロジック <a href="#roles-and-permissions-logic" id="roles-and-permissions-logic"></a>

Aikidoでは、3種類の異なるユーザー役割（**管理者**, **デフォルト** と **チームのみ** ユーザー）を用意しており、アクセスと権限を効果的に管理できます。デフォルトユーザーとチームのみユーザーは **標準の編集権限** を持つか、 **読み取り専用**.

| 役割            | アクセスレベル                                 |
| ------------- | --------------------------------------- |
| **管理者**       | フルアクセス                                  |
| **デフォルトユーザー** | <p>グローバル / 全チーム</p><p>標準権限または読み取り専用</p> |
| **チームのみユーザー** | <p>チーム固有</p><p>標準権限または読み取り専用</p>        |

### デフォルトユーザー vs チームのみユーザー <a href="#default-users-vs-team-only-users" id="default-users-vs-team-only-users"></a>

両者の主な違いは、チームのみユーザーは所属するチームに属する課題にのみアクセスできることです。それでも、ほとんどの課題管理は可能です。

| 権限                                                       | デフォルトユーザー | チームのみユーザー                    |
| -------------------------------------------------------- | --------- | ---------------------------- |
| <p><strong>課題アクション</strong></p><p>スヌーズ、無視、重大度変更、自動修正</p> | ✅         | ✅                            |
| **タスクを作成**                                               | ✅         | ✅                            |
| **リポジトリを追加**                                             | ✅         | ❌                            |
| **コンテナレジストリを追加**                                         | ✅         | ❌                            |
| **ドメインを追加**                                              | ✅         | リポジトリにのみ接続。単独では不可。           |
| **課題をエクスポート**                                            | ✅         | ❌                            |
| **ペンテスト課題**                                              | ✅         | ✅ すべてのリンク済みリポジトリが所属チーム内にある場合 |
| **AIコード解析課題**                                            | ✅         | ✅ すべてのリンク済みリポジトリが所属チーム内にある場合 |
| **コード品質**                                                | ✅         | ❌                            |
| **Zen Firewall**                                         | ✅         | ❌                            |
| **設定へのアクセス**                                             | すべての設定    | 一般設定 **Only**                |
| **レポートへのアクセス**                                           | すべてのレポート  | 時系列トレンド、ライセンスとSBOM、マルウェアモニター |

### 標準権限ユーザー向けの高度な権限 <a href="#advanced-rights-for-users-with-standard-rights" id="advanced-rights-for-users-with-standard-rights"></a>

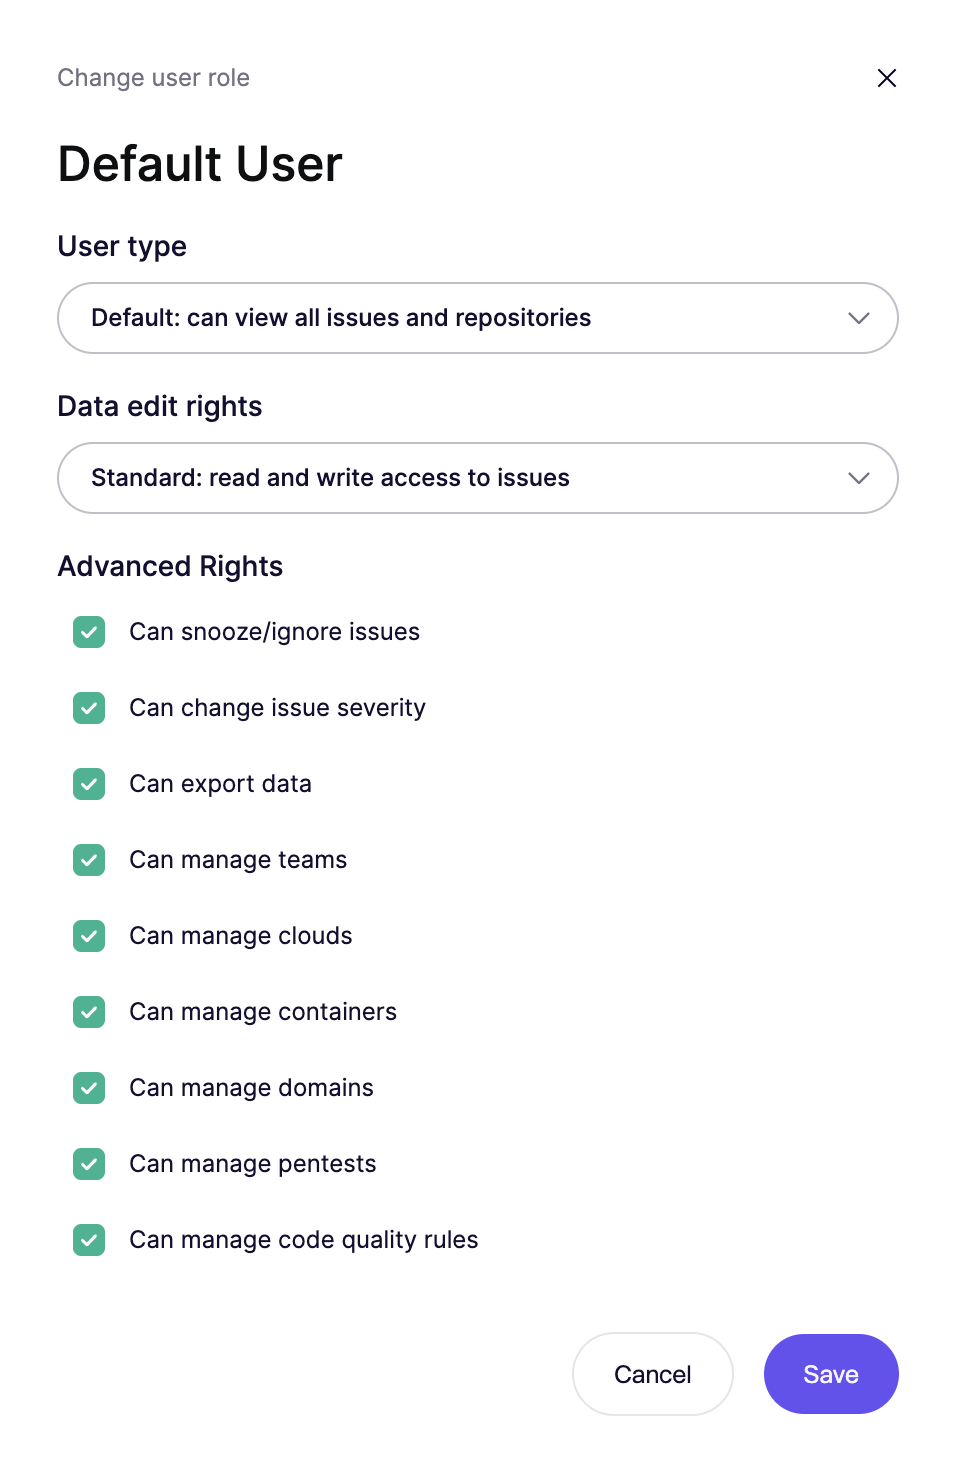
Aikidoには、有効化または無効化できる追加の権限レイヤーがあります（デフォルトユーザーとチームのみユーザーの両方に適用）。これは、ユーザーに特定の操作を実行させたい場合に便利です。 **読み取り専用権限は、可能なすべての操作をブロックします。**

**デフォルトおよびチームのみ向けに設定可能**

* **課題を無視可能**：検出結果を恒久的に無視する機能。実行時 [無視リクエストが有効な場合](https://help.aikido.dev/docs/docs-ja/getting-started/core-functionalities/approval-inbox-for-ignored-issues#enabling-ignore-requests)、この権限を持たないユーザーは、個別の課題を無視するよう [承認受信箱](https://help.aikido.dev/docs/docs-ja/getting-started/core-functionalities/approval-inbox-for-ignored-issues).
* **課題をスヌーズ可能**：検出結果を一時的にスヌーズする機能。無視リクエストが有効な場合、この権限を持たないユーザーは同じ受信箱から個別の課題のスヌーズを依頼できます。
* **課題の重大度を変更**：課題の重大度レベルを変更する機能。
* **データをエクスポートできます：** 脆弱性課題のCSVレポートをエクスポートする機能。
* **リポジトリを管理できます：** ブランチの変更、マルチブランチスキャンの設定、カスタムSASTルールの管理が可能。

**デフォルトユーザーに限定**

* **チームを管理**：チーム設定とメンバーシップを管理する機能。
* **クラウドを管理：** クラウドの追加と設定が可能
* **コンテナを管理：** コンテナの追加と設定が可能
* **ドメインを管理：** ドメインの追加と設定が可能
* **ペンテストとAIコード解析を管理：** ペンテストの作成、実行、設定が可能。
* **コード品質を管理：** コード品質の実行と設定が可能
* **デバイス保護を管理：** デバイスの追加とルールの設定が可能

## 役割と権限の変更方法 <a href="#how-to-change-roles-and-permissions" id="how-to-change-roles-and-permissions"></a>

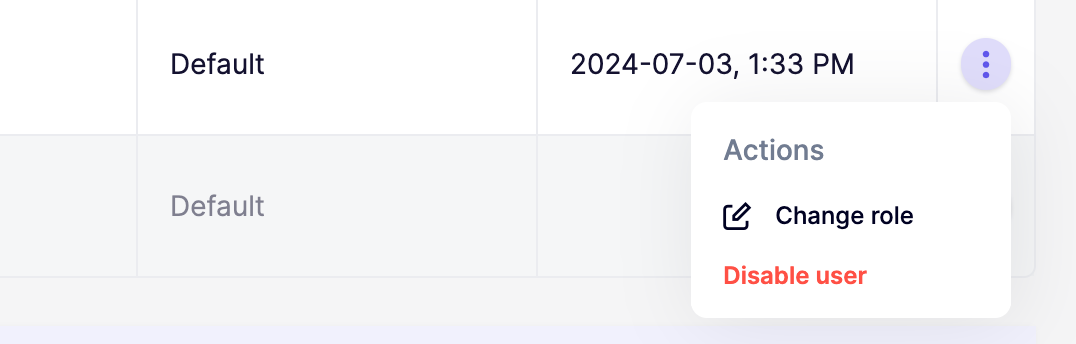
**手順 1.** 設定のユーザー概要に移動します

**手順 2.** 三点メニューをクリックして、特定ユーザーの役割と権限のモーダルを開きます
<div data-with-frame="true"><img src="https://help.aikido.dev/_assets/3d6a6998c9b9/ucarecdn-3666ec2a-c91c-473f-9352-6c191c51c09b.png" alt="" width="375"></div>

**手順 3.** 希望するユーザー役割と権限を設定します

<div data-full-width="false" data-with-frame="true"><figure><img src="https://help.aikido.dev/_assets/7b4d9116f540/Screenshot-2025-11-17-at-21.47.17.png" alt="" width="375"><figcaption></figcaption></figure></div>

## FAQ

なぜ「より上位の管理者の役割は変更できません」というエラーが表示されるのですか？

* これは、変更しようとしている管理者があなたより前にAikidoワークスペースへ参加しており、より高い権限レベルを持っていることを意味します。役割を変更するには、アプリ内チャットからAikidoサポートに連絡して、管理者権限の昇格を依頼してください。
