> For the complete documentation index, see [llms.txt](https://help.aikido.dev/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://help.aikido.dev/docs/docs-ja/kuraudosukyan/cloud-discovery-querying-the-asset-graph.md).
# クラウドディスカバリー: アセットインベントリを検索する
### 使い方
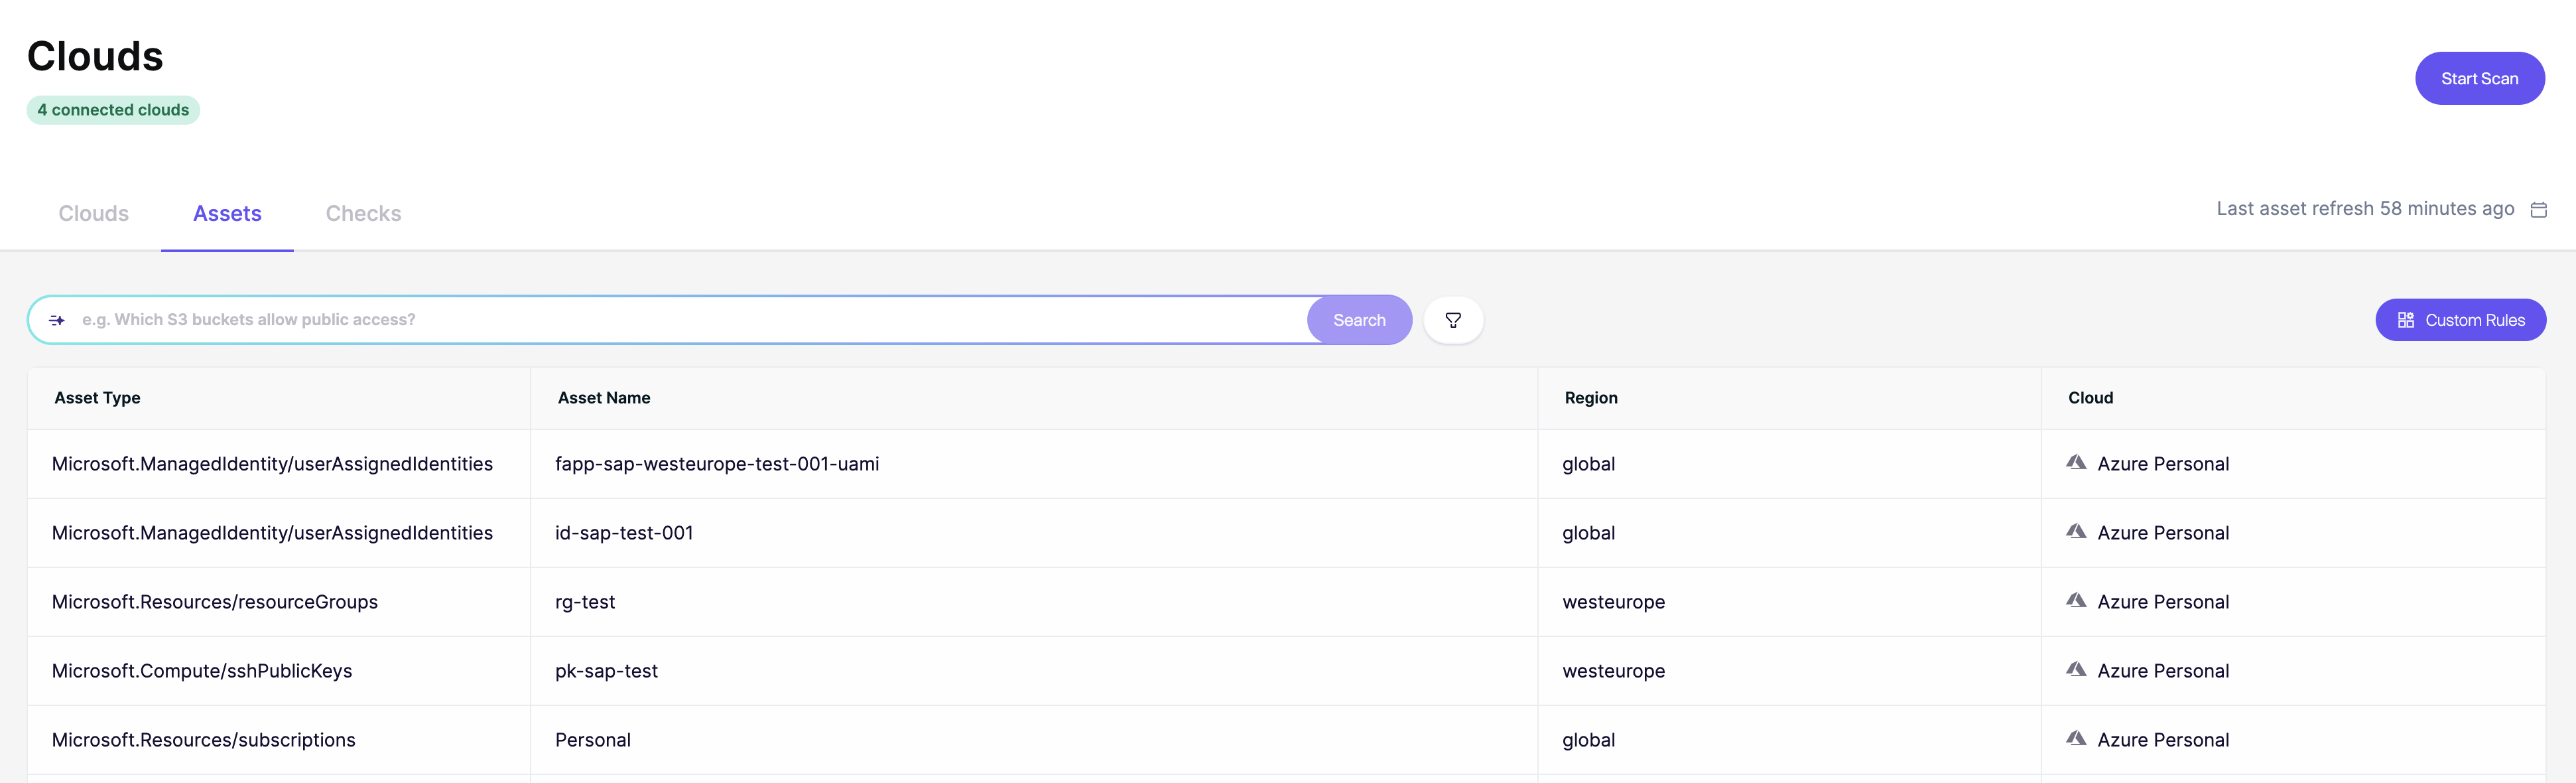
[クラウド資産を検索する](https://app.aikido.dev/clouds/assets) 探しているものを説明して **自然言語で** システムに関連する資産の見つけ方を判断させます。以下の例を使って、使い始めたり、アイデアを得たりしてください。
#### シンプルなプロンプト
| プロンプト | 重要な理由 |
| -------------------- | ---------------------------------------------------------------- |
| 公開S3バケット | 公開S3バケットは設定ミスが頻繁に発生し、データの露出や漏えいにつながる可能性があります。バケットを公開する方法も複数あります。 |
| EU外のバケット | データ所在地のコンプライアンス(例: GDPR)を確実に満たし、機密データが許可されたリージョン外に出ないようにします。 |
| MFAなしのユーザー | マルチファクター認証のないアカウントは、認証情報の窃取によるアカウント乗っ取りの危険があります。 |
| プログラムによるアクセス権を持つユーザー | APIキーを使ってクラウドとやり取りできるユーザーを特定します。これらの認証情報は攻撃者の一般的な標的です。 |
| 削除保護のないデータベース | 重要なデータベースの誤削除や悪意ある削除を防ぎます。 |
#### ネットワーキングのプロンプト
| プロンプト | 重要な理由 |
| ---------------------------------- | -------------------------------------------------------------- |
| 管理用ポートが開いているEC2インスタンス | SSH(22)やRDP(3389)のようなポートがインターネットに開放されていると、不正アクセスの主要な攻撃経路になります。 |
| EC2インスタンスからのトラフィックを許可しているRDSデータベース | 攻撃者が悪用できる信頼関係や横展開の経路を特定するのに役立ちます。 |
| VPCで動作していないLambda関数 | VPC外の関数はネットワーク制御が不足し、機密トラフィックが公開インターネットにさらされる可能性があります。 |
| データベースをホストしている可能性のあるEC2インスタンス | 明示的にラベル付けされていなくても、追加の保護や監視が必要な可能性のあるデータストアを特定するのに役立ちます。 |
| VPCエンドポイントにアクセスできるLambda | 誤用されたVPCアクセス権を持つLambda関数は、機密性の高い内部サービスやデータベースとやり取りできます。 |
#### IAMのプロンプト
| プロンプト | 重要な理由 |
| ----------------------- | ----------------------------------------- |
| S3バケットにアクセスできるEC2インスタンス | 過度に許可されたIAMロールによる、潜在的なデータ流出経路を検出します。 |
| ユーザーを作成できるLambda | ユーザー作成権限を持つ関数は、永続化や権限昇格に悪用される可能性があります。 |
| 他のアカウントからアクセス可能なIAMロール | クロスアカウントアクセスは攻撃対象領域を拡大し、監視されていない可能性があります。 |
| 管理者権限を持つユーザー | 権限過多のユーザーは、セキュリティ設定ミスと内部脅威の主な原因です。 |
| 権限過多のIAMロール | 最小権限のベストプラクティスを超える過剰な権限を持つロールを検出します。 |
#### CVE/EOLの問題
| プロンプト | 重要な理由 |
| --------------------------- | ----------------------------------------------------------------------------------------------------------- |
| CVE-2025-21613に脆弱なEC2インスタンス | インフラストラクチャ内の既知の高リスク脆弱性を的を絞って修復できます。 |
| 古いOSで動作しているEC2インスタンス | レガシーシステムは重要なセキュリティパッチやサポートが不足していることが多く、リスクが高まります。 |
| 古いPythonを使っているVM | 古いランタイムは脆弱であり、最新のセキュリティライブラリと互換性がない場合があります。 |
| 重大な脆弱性を持つVM | 脆弱性の深刻度に基づいて、悪用される可能性が最も高いVMの修復を優先します。 |
| log4shellに脆弱なEC2インスタンス | 特定の脆弱性を狙った検出により、重要なゼロデイを迅速かつ徹底的にパッチできます。 |
| 高または重大な脆弱性を持つコンテナ | ECS、Lambda、App Runnerなど、クラウド上でコンテナを実行する方法は複数あります。これにより、重大な脆弱性の影響を受けるコンテナを特定し、優先順位を付けることができます。 |
| 古いPythonを使っているコンテナ | 古いパッケージ(この場合はPython)を使用しているコンテナを、すべてのサービス横断で素早く特定します。 |
| EOLのディストリビューションを使っているコンテナ | コンテナは、通常ベースイメージの一部として、保守されていないオペレーティングシステムを実行している場合もあります。これらを更新するとコンテナのセキュリティが大幅に向上し、多くの脆弱性にも対処できる可能性があります。 |
#### 高度な使い方: 組み合わせる
| プロンプト | 重要な理由 |
| ------------------------------------------------- | --------------------------------------------------------- |
| S3バケットにアクセスできる、CVE-2025-21613に脆弱な公開EC2インスタンスを表示して | エンドツーエンドの攻撃チェーンをモデル化します: 公開露出 + 脆弱性 + 機密データへのアクセス。 |
| 手動で作成されたLambda関数 | 手動プロビジョニングは、IaCのガードレールやコンプライアンスチェックを回避する可能性があります。 |
| 管理者権限でインターネットに公開されている関数 | 管理者権限とインターネットへの公開を持つサーバーレスリソースは、権限昇格やデータ流出に悪用される可能性があります。 |
| 最もリスクの高いデータストア | Aikidoが、露出、脆弱性、権限に基づいて最もリスクの高いデータ資産を表示し、保護の優先順位付けを支援します。 |
### プロンプト作成のベストプラクティス
* **完璧な用語を探すのに苦労しないでください:** 従うべき定義済みのプロンプト、用語、ルールはありません。クラウド環境から見たいものを何でも説明すれば、Aikidoが検索に必要なものを判断してクエリを生成します。
* **プロンプトエンジニアリング:** 結果に満足できない場合は、何を求めているのかをもっと具体的にしてみてください。例
❌rdsにアクセスできる関数
✅rdsインスタンスにネットワークアクセスできるLambda関数
* **幅広い発見には単一のキーワードを使う:** 単一のキーワードを入力すると、Aikidoが資産全体に対して広範なテキスト検索を実行します。たとえば、ユーザー名を検索すると次が返されます:
* 同じ名前または似た名前のユーザー
* そのユーザーが所属するグループ、\
タグにその名前が含まれる資産、\
そのユーザーに言及しているポリシー。
**ヒント: ユーザー名、インスタンス名、タグ値などのキーワードを使って、関連する資産や権限をすばやく見つけてください。** たとえば、 `alice` と入力すると、そのユーザープロフィール、所属グループ、名前がタグ付けされたEC2インスタンス、彼女に言及しているIAMポリシーが、1回の検索で表示される場合があります。
### 仕組み(詳細)
クラウド環境を [接続すると](https://help.aikido.dev/cloud-scanning/connect-your-cloud)、Aikidoは自動的に資産インベントリを構築し、アカウントとリージョン全体を可視化します。Aikidoはクラウドスキャン(定期実行および手動トリガー)の一部として、クラウドプロバイダーのAPIを呼び出してインベントリを同期します。さらに、Aikidoプラットフォームからのデータ、たとえば以下で見つかった脆弱性やEOLの問題などを使ってグラフを強化します。 [仮想マシン](https://help.aikido.dev/virtual-machine-scanning/virtual-machines-overview) および [コンテナ](https://help.aikido.dev/container-image-scanning/container-image-scanning-overview).
クラウド資産インベントリには、 **Clouds -> Discovery** タブからアクセスできます。ここには、接続済みのすべてのクラウドの資産が表示されます。あるいは、特定のクラウドに移動してDiscoveryタブを開くと、そのクラウドの資産のみが表示されます。
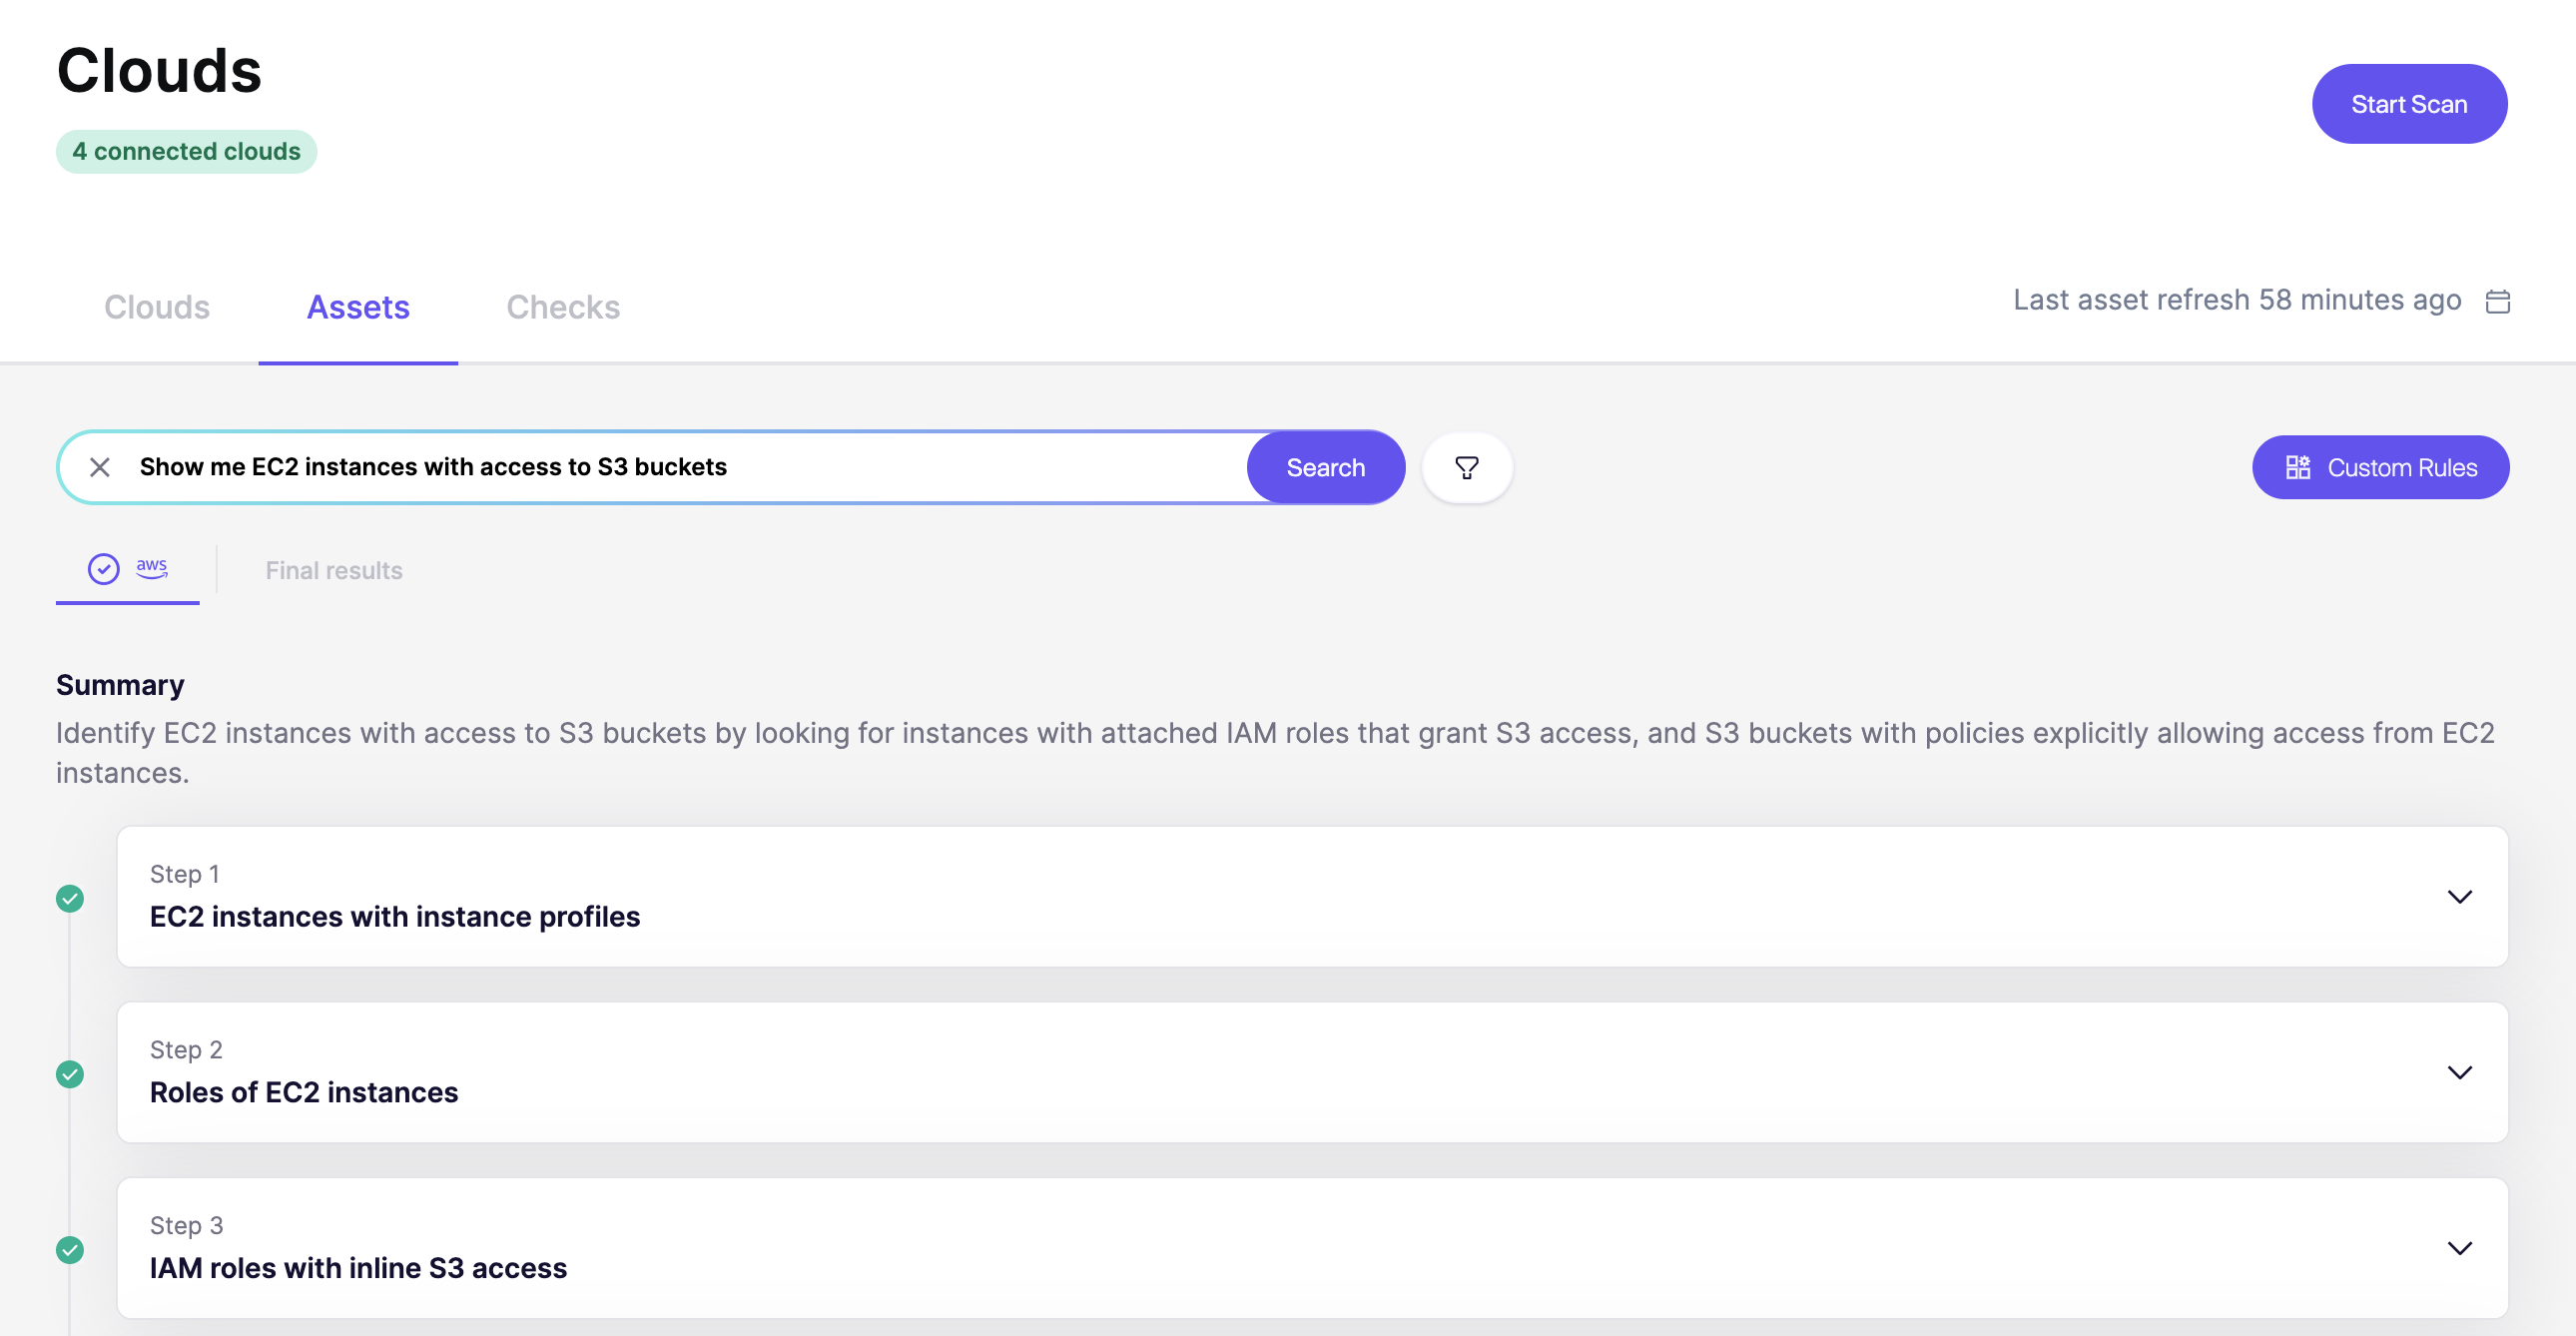
クラウドインベントリを検索するには、 **自然言語** で見たいものを記述し、システムに関連する資産の見つけ方を判断させます。Aikidoは、プロンプトの複雑さに応じて、それを1つ以上のステップに変換します。その後、最終結果を得るためにステップを実行しながら、中間結果を表示します。
上の例、つまり「S3バケットにアクセスできるEC2インスタンスを表示して」というプロンプトでは、Aikidoはインスタンスプロファイル経由で付与されたEC2インスタンスに関連付けられたIAMロールを探し、S3バケットへのアクセス権を持つIAMロール(インラインまたはアタッチされたポリシー経由かどうかを問わず)を見つけ、IAMロールにアクセス権を付与するバケットポリシーを見つけ、これらを最終結果にまとめました。
すべてのステップ、その概要、および資産一覧は最初のタブで確認できます。複数のクラウドプロバイダー(AWS、Azure、Google Cloud)を接続している場合は、各プロバイダー固有の複数のタブが表示されます。
最終結果は右側のタブに表示され、検索条件に該当する資産の完全な一覧が含まれます。マルチクラウド検索でも同様で、AWS、Azure、Google Cloudのすべての資産がまとめて表示されます。
#### 追加メモ
* 1語で検索すると、Aikidoはテキスト検索を実行し、名前やその他のフィールドで資産を見つけられます。たとえば、ユーザーの名前を検索すると、Aikidoはそのユーザーとそのユーザーが所属するグループ、タグにそのユーザー名が含まれる資産、およびARNでそのユーザーを参照するポリシーを返します。
* Aikidoはプロンプトをキャッシュするため、後続の検索は大幅に高速になります。また、以前の検索も表示します(自分のユーザーのもののみ)。

---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.
Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:
```
GET https://help.aikido.dev/docs/docs-ja/kuraudosukyan/cloud-discovery-querying-the-asset-graph.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.