# Auth0の設定
ペンテストエージェントは、複数のインスタンス間でセッション状態を共有します。これが正しく機能するよう、Auth0 で次の設定を適用してください。
{% hint style="info" %}
このページでは Auth0 に特化して説明しています。参照 [OAuth と JWT アプリ](https://help.aikido.dev/docs/docs-ja/pentests/configure-a-pentest/setting-up-authenticated-testing#oauth-and-jwt-apps) 任意の OIDC プロバイダーに対して。これらの設定を変更できない場合は、 [認証情報の共有を無効にする](https://help.aikido.dev/docs/docs-ja/pentests/configure-a-pentest/setting-up-authenticated-testing/disable-credential-sharing) そのため、各エージェントは独自のテストユーザーを保持します。
{% endhint %}
{% stepper %}
{% step %}
**アプリケーション設定を開く**
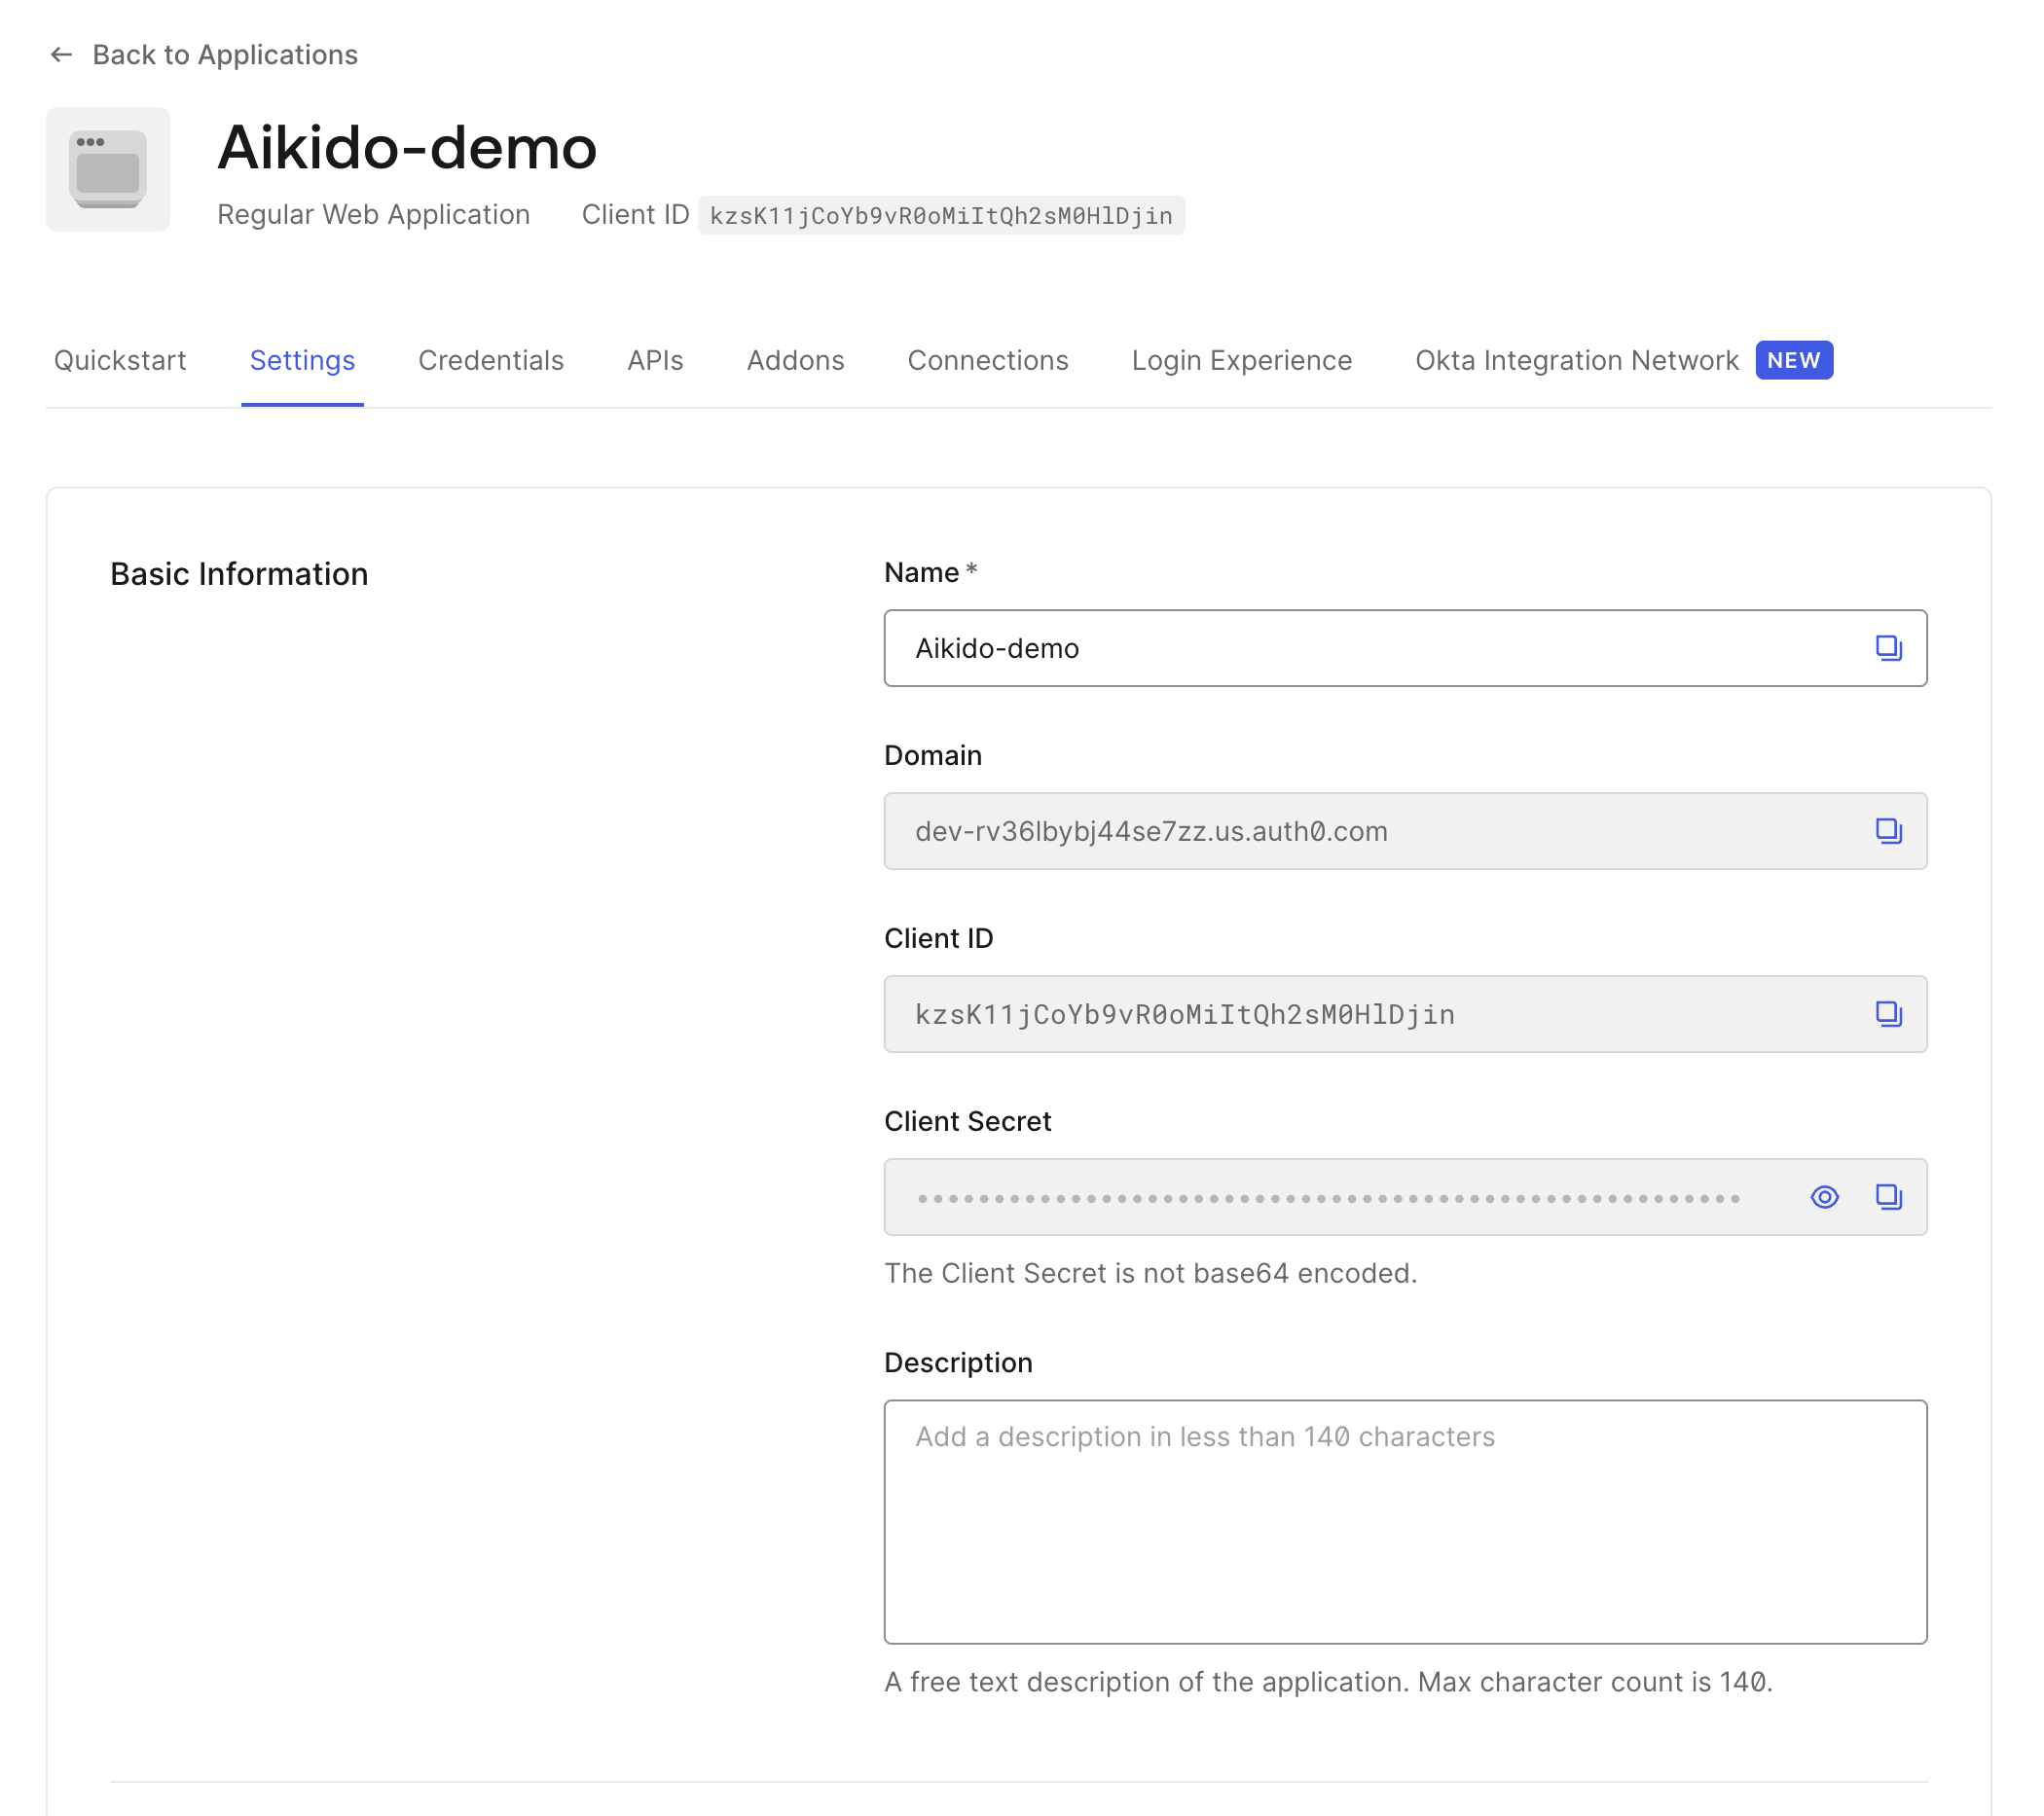
[アプリケーション]→[対象のアプリケーション]→[設定]に移動します。
 {% endstep %}
{% step %}
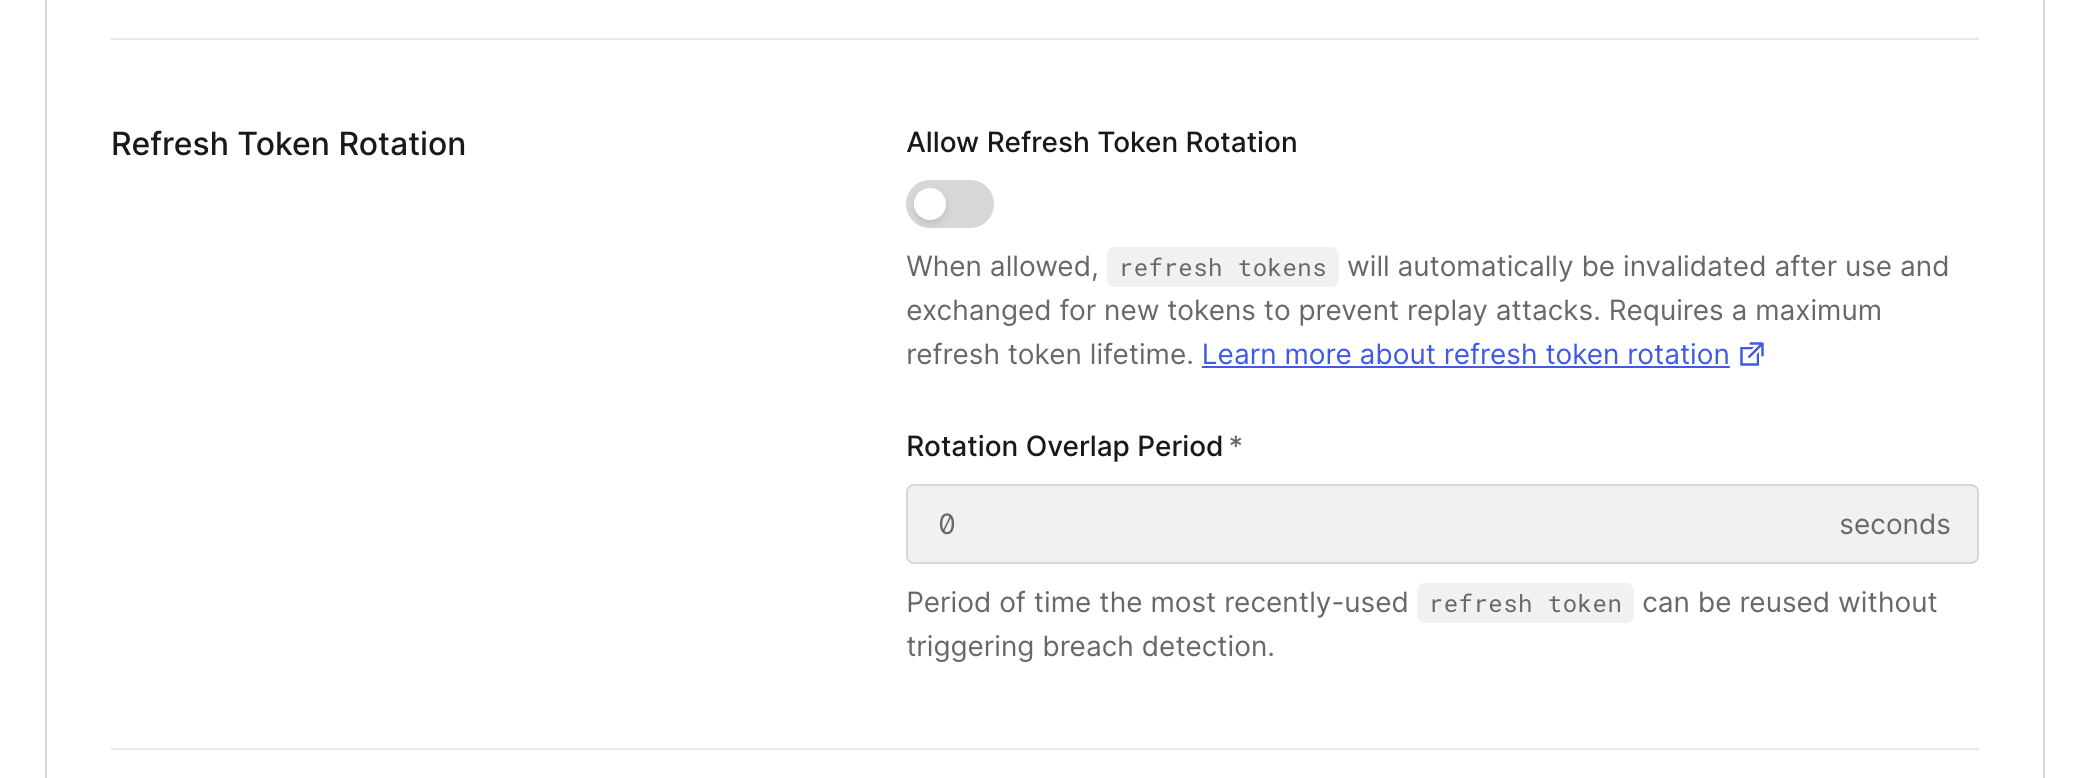
**リフレッシュトークンのローテーションを無効にする**
[リフレッシュトークンのローテーション](https://datatracker.ietf.org/doc/html/draft-ietf-oauth-security-topics-13#section-4.12) 各トークン交換のたびに新しいリフレッシュトークンを発行します。これはエージェントの共有セッションモデルを妨げるため、無効にする必要があります。
 {% endstep %}
{% step %}
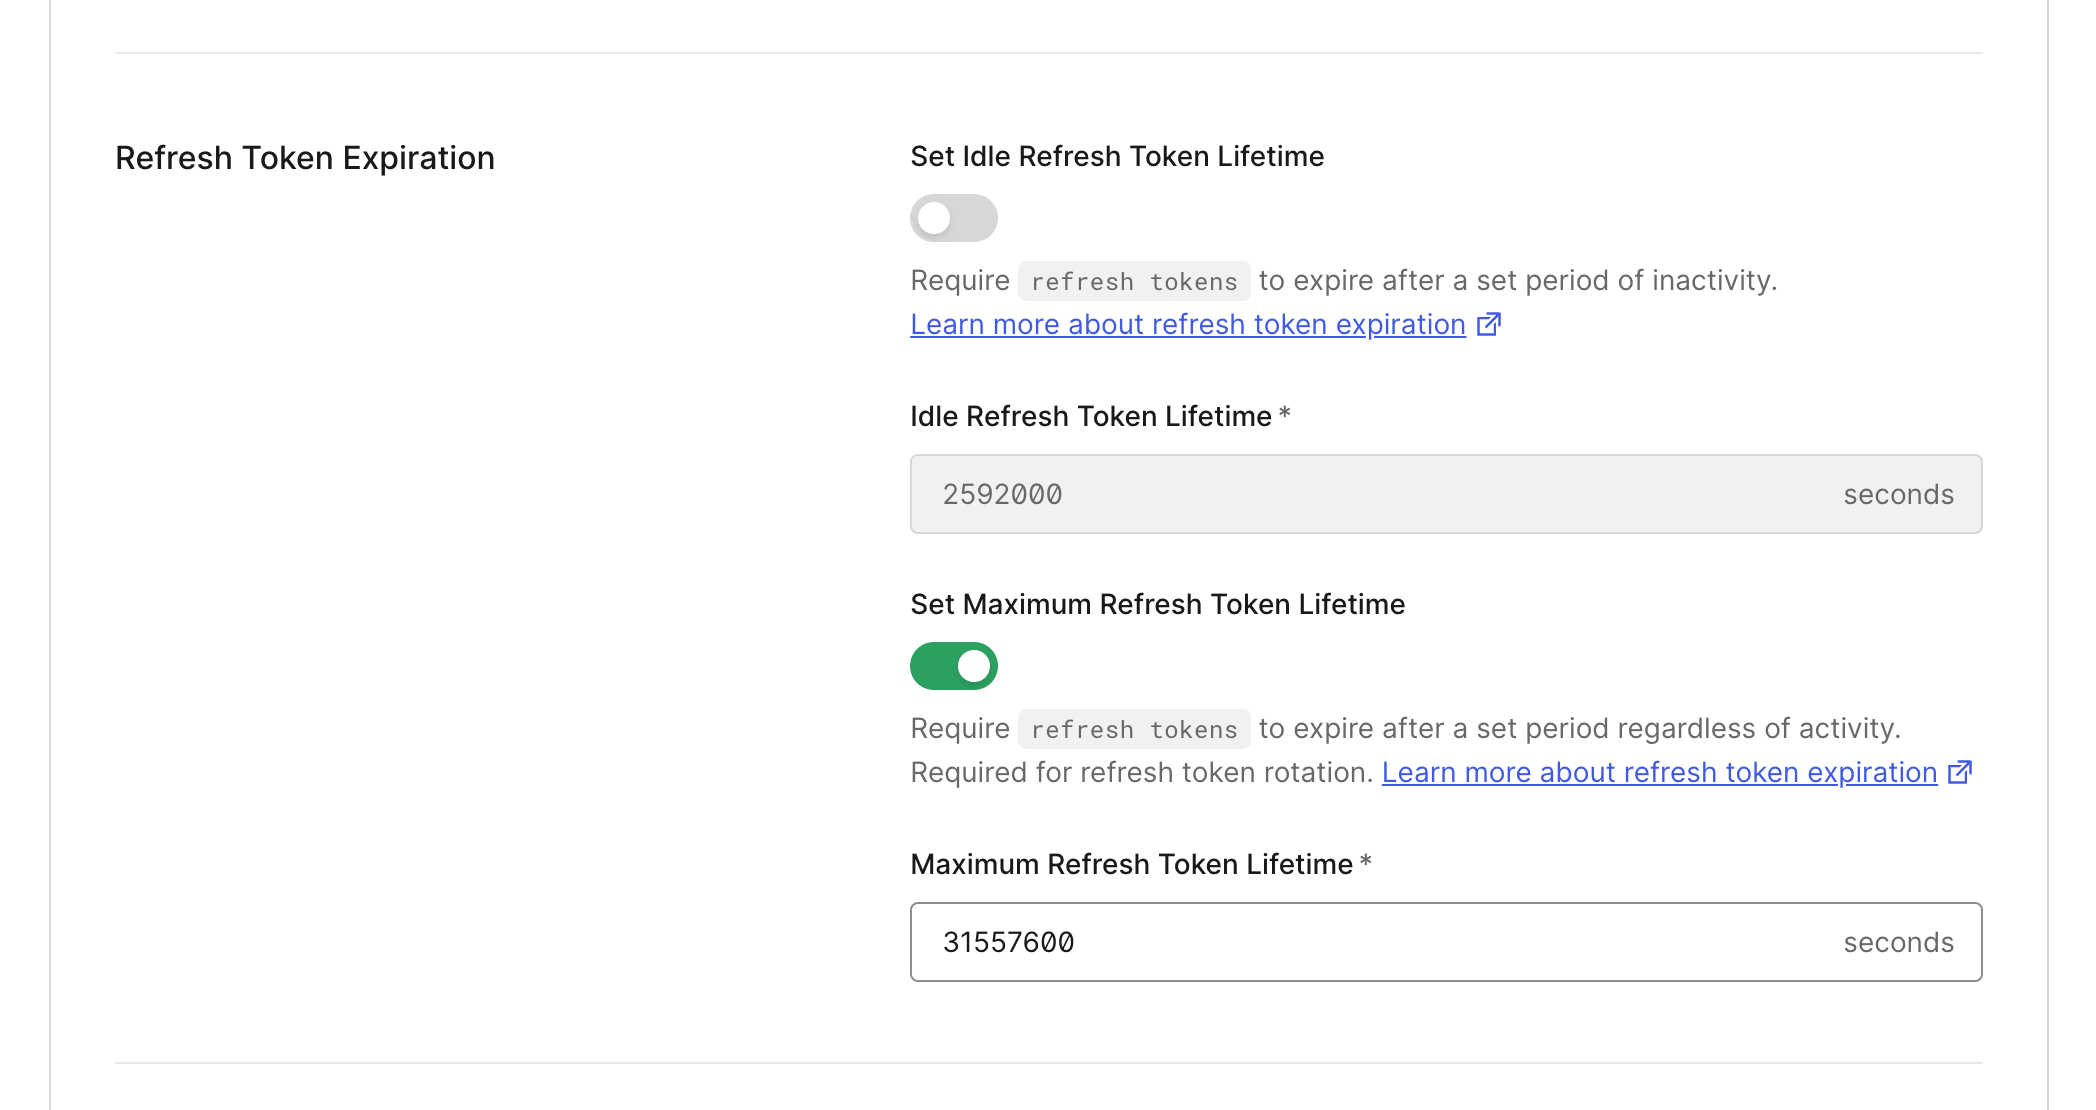
**リフレッシュトークンの有効期間を設定する**
実行中のエージェントによる再認証の頻度を減らすため、リフレッシュトークンの有効期間を十分に長く設定してください(推奨: 7200 秒より長くする)。
 {% endstep %}
{% endstepper %}