Node.js(hapi)
このガイドでは、アプリケーション向けに Aikido の Zen Firewall をインストールしてセットアップする手順を説明します。以下の手順に従って、アプリケーションを保護してください。
問題や不具合が発生した場合は、遠慮なくサポートチャットまたは Github issues でお問い合わせください。
https://github.com/AikidoSec/firewall-node
#要件
- Node.js 16以上
- hapi 21.x
- AikidoアカウントとZen Firewallトークン
#インストールと設定
Zen Firewall by Aikidoをインストールする
プロジェクトに Zen をインストールします:
npm install --save-exact @aikidosec/firewallyarn add --exact @aikidosec/firewallpnpm add --save-exact @aikidosec/firewall他のどのインポートよりも前にZenを読み込みます:
require("@aikidosec/firewall"); const Hapi = require("@hapi/hapi"); const server = Hapi.server({ port: 3000, host: "localhost" });他のどのライブラリよりも前にZenをインポートします:
import "@aikidosec/firewall";

import Hapi from "@hapi/hapi";
const server = Hapi.server({ port: 3000, host: "localhost" });
多くの TypeScript プロジェクトは
import構文を使用していますが、コンパイル結果は CommonJS のままです。その場合、上記のセットアップはそのまま機能します。アプリがネイティブ ESMとして実行される場合(例:package.json に"type": "module"がある場合)は、追加の手順について ESM セットアップ を参照してください。リクエストのブロックとユーザー識別を有効にする
このミドルウェアを使用すると、レート制限、ユーザー識別、ブロック機能を有効にできます。
Zen Firewall が攻撃をブロックするために、このミドルウェアは必須ではありません。中核となる攻撃防御機能はミドルウェアなしでも動作します。このミドルウェアは追加のリクエストコンテキストを提供し、Zen はそれを レート制限、ユーザーブロック、ボットブロック、国別ブロック、脅威アクターのブロックなどの保護機能に使用します。
アプリケーションでのユーザーの識別方法やリクエストの処理方法に合わせて、サンプルを調整してください。
const Zen = require("@aikidosec/firewall"); // Optional, if you want to use user based rate limiting or block specific users server.ext("onRequest", (request, h) => { Zen.setUser({ id: "123", name: "John Doe" }); return h.continue; }); // Call this after auth middleware, as early as possible in the middleware stack Zen.addHapiMiddleware(server);必要に応じてIDOR保護を有効にする
ユーザーが自分のものではないレコードにアクセスするのを防ぎます。IDOR 保護を使えば、最小限の設定で、請求書、チケット、ユーザープロフィールなどのリソースへの不正アクセスを検出できます。
Zen Firewall による IDOR 保護Zen Firewallをドライ/検出専用モードで起動する
AIKIDO_BLOCK=false AIKIDO_TOKEN=AIK_RUNTIME_ node app.jsAikido Zen エージェントがトークンを読み取れるように、トークンを環境変数として設定してください。まだトークンをお持ちでない場合は、こちらの手順に従ってください。
AIKIDO_TOKEN=AIK_RUNTIME_リクエストをブロックせずにアプリが期待どおりに動作することを確認するため、まずはドライモードでアプリを起動することをお勧めします。誤検知を避けるため、Zen Firewall をステージング環境で2週間実行することをお勧めします。
AIKIDO_BLOCK=falseAIKIDO_DEBUG=trueを使用するとデバッグモードが有効になり、エージェントの動作に関するより詳細な情報を確認できます。環境変数の詳細については、こちらをご覧ください: configuration-via-environment-variables.mdアプリをテストする
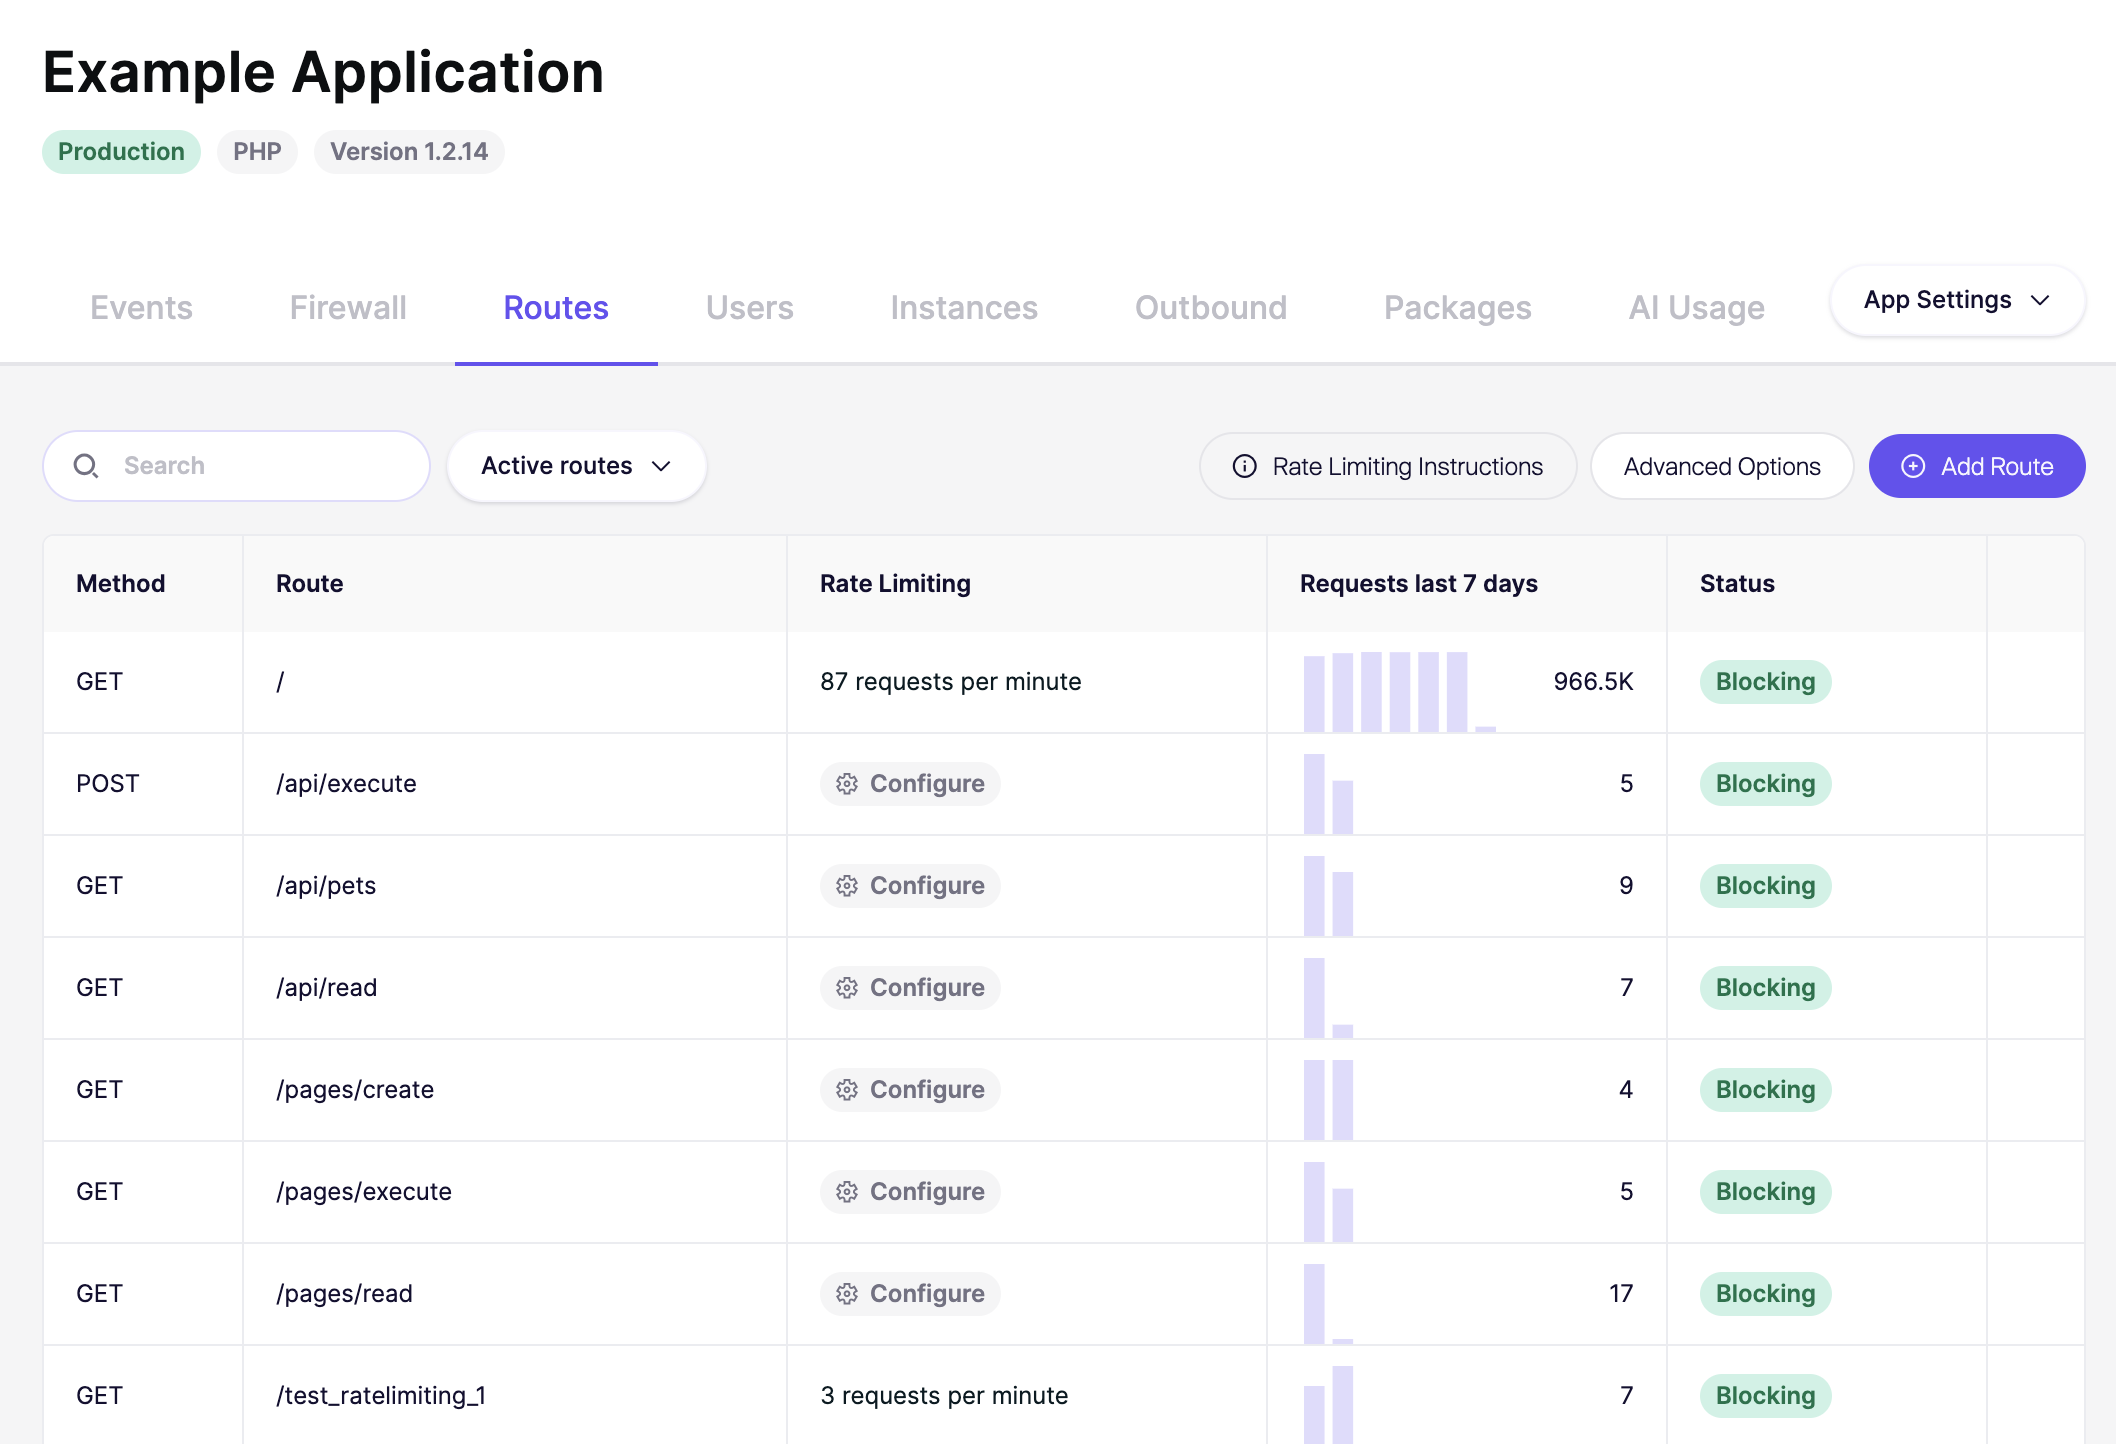
アプリケーションにアクセスし、いくつかの操作を行うか、いくつかのページを開いてください。Zen はアプリケーション内のルートを自動的に検出します。
Zen は 10 分ごとに Aikido へデータを送信します
Zen アプリケーションの以下のページを確認することで、エージェントが正常に動作していることを確認できます。
- Events: 「Application started」イベントが表示されているはずです。
- Routes: しばらくすると、アプリケーションのルートがメソッド、ルート、リクエストとともにここに表示され始めます。
- Instances: Zen がインストールされているアプリケーションのアクティブなインスタンス数が表示されているはずです。
ダッシュボードでレート制限を設定する
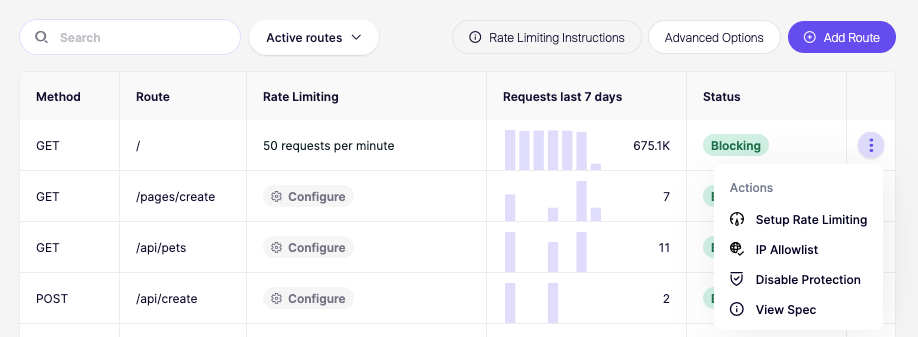
Zen Firewall ミドルウェアを追加したら、ルートをブルートフォース攻撃から保護する機能をテストできます。これは、Aikido Dashboard でレート制限を設定することで行います:
- 作成したアプリをクリックします。
- Routes タブに移動します。
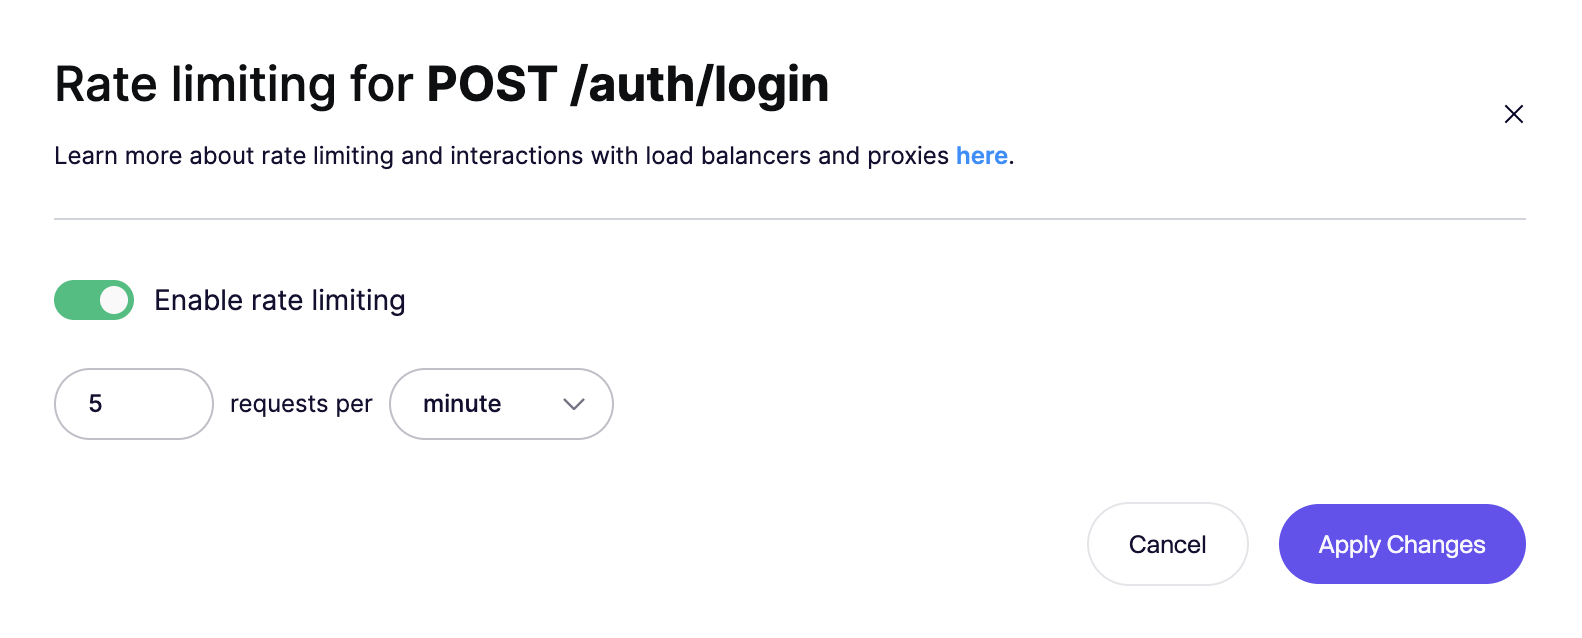
- 制限したいルートを見つけて、Setup rate limiting をクリックします。
- 手順に従ってレート制限を設定します(例:1 分あたり 5 リクエスト)。
レート制限の確認
アプリを起動し、レート制限を設定したルートに 1 分以内に 5 回アクセスしてみてください。5 回目の試行の後、レート制限エラーが返されるはずです:
You are rate limited by Aikido firewall. (Your IP: 1.2.3.4)次のステップ
Zen Firewall のインストールが完了しました。問題が発生した場合や、ご不明な点、機能のご要望がある場合は、お気軽にサポートまでお問い合わせください。
Zen Firewall が提供するさまざまな機能をぜひご覧ください:
- blocking-bot-traffic-with-zen-firewall.md
- blocking-tor-traffic-with-zen-firewall.md
- blocking-users-with-zen-firewall.md
- blocking-known-threat-actors-with-zen-firewall.md
- blocking-traffic-by-country-with-zen-firewall.md
- setting-up-rate-limiting-for-routes.md
- monitor-outbound-domains.md
その他の情報: