
コードセキュリティ監査を作成する
Code Security Auditを選択し、リポジトリを選んで、クレジットコストを確認します。
作成フローは3つのステップで構成されます。Code Security Auditを選択し、リポジトリを選んでから、クレジットコストを確認して開始します。
前提条件
- 監査を作成するには、Manage Pentests and AI Code Analysisの権限が必要です。この権限がなくても、AI Code Analysisや既存のアセスメントを開くことはできます。
- 少なくとも1つのリポジトリが接続されていること。セルフスキャンのリポジトリは選択リストから除外されます。選択できるリポジトリの数には上限があります。さらに必要な場合はサポートにお問い合わせください。
- ウォレットに見積もりコスト分のクレジットがあること。作成フロー内からチャージできます。Wallet & Creditsを参照してください。
監査を設定する
AI Code Analysisに移動し、Create Auditをクリックします。
Code Security Auditを選択する
Select Audit TypeでCode Security Auditを選択し、Continueをクリックします。
Cancelをクリックすると、AI Code Analysisのホームに戻ります。
リポジトリを選択する
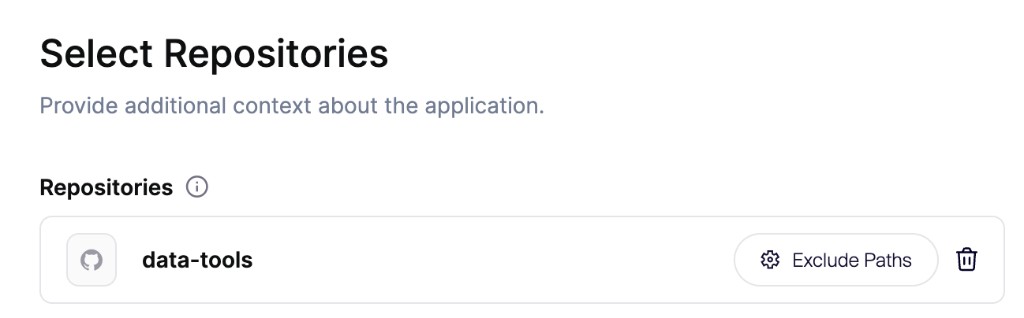
- Repositoriesを開き、この監査の対象となる接続済みリポジトリを選択します。少なくとも1つのリポジトリを選択するまで、Continueは無効のままです。
- モノレポの対象を絞り込むには、選択したリポジトリの横にあるExclude Pathsをクリックし、この監査の対象外となるディレクトリを追加します。
- Scopeでは、Audit all selected repositoriesを選択したままにするか、Audit specific parts onlyを選択してレビュー対象を記述します。例:「新しい請求フローと、それが呼び出すサービスを監査してください。」
- Additional Notesは任意で、この監査にのみ適用されます。ランタイム設定、既知のアーキテクチャ上の特性、ファイアウォールやプロキシの設定など、ソースコードから読み取れないコンテキストがある場合に追加してください。すべての監査に適用すべきガイダンスは、リポジトリ内のmarkdownファイルに記載してください。Guide Agents with Repository Filesを参照してください。
ドキュメントやREADMEはリポジトリに残しておいてください。エージェントはそれらのmarkdownをコンテキストとして読み取ることができます。無関係なアプリケーションやサービスは除外してください。
Cancelをクリックすると、Audit Typeに戻ります。
料金を確認して開始する
Pricingステップにクレジットの合計が表示されるまで待ちます。残高はフッターに表示されます。ウォレットの残高が不足している場合は、Add Creditsをクリックします。
カードのタイトルはスコープによって異なります。
- すべての選択したリポジトリを監査する場合はFull AI Code Analysis。
- Audit specific parts onlyを選択した場合はScoped AI Code Analysis。このステップには、記述したスコープも表示されます。
Configure が表示されたら、それを使用して監査の深さを設定します。
- High risk only は、重大な脆弱性が露呈する可能性が最も高い領域を優先します。一部の領域はカバー範囲が狭くなるか、まったくカバーされません。
- Recommended coverage は、選択した監査範囲のうちセキュリティ上重要な部分を調査します。
- Deeper coverage は、推奨カバレッジに加えて、優先度の低い領域や、あまり一般的でないコードパスまたはクラウドリソースを追加で調査します。
クレジットの合計は、開始前に更新されます。
Start Auditをクリックして開始します。クレジットはStart Auditをクリックした時点で請求されます。
Aikidoがアセスメントの詳細ページを開きます。Track Progress and Findingsを参照してください。
FAQ
リポジトリ数に上限があるのはなぜですか?
監査の対象を絞り込むため、選択リストで含められるリポジトリの数が制限されています。1つの監査でさらに多くのリポジトリが必要な場合は、サポートにお問い合わせください。
クレジットの見積もりが正しくないように見える、またはリポジトリが見つからない
サポートにお問い合わせください。セルフスキャンのリポジトリは選択リストから除外されます。