
オープンソース依存関係とコンテナのマルウェア検出
オープンソース依存関係におけるマルウェア検出
接続すると コードリポジトリ Aikido に接続すると、インストール済みのすべてのパッケージをマルウェアとしてスキャンします。たとえば、難読化されたコード、未知のサーバーへ予期せずデータを外部送信するコード、開発者のマシンでのインストール中にコマンドの実行を試みるコード、またはビットコインマイナーをインストールするコードなどです。
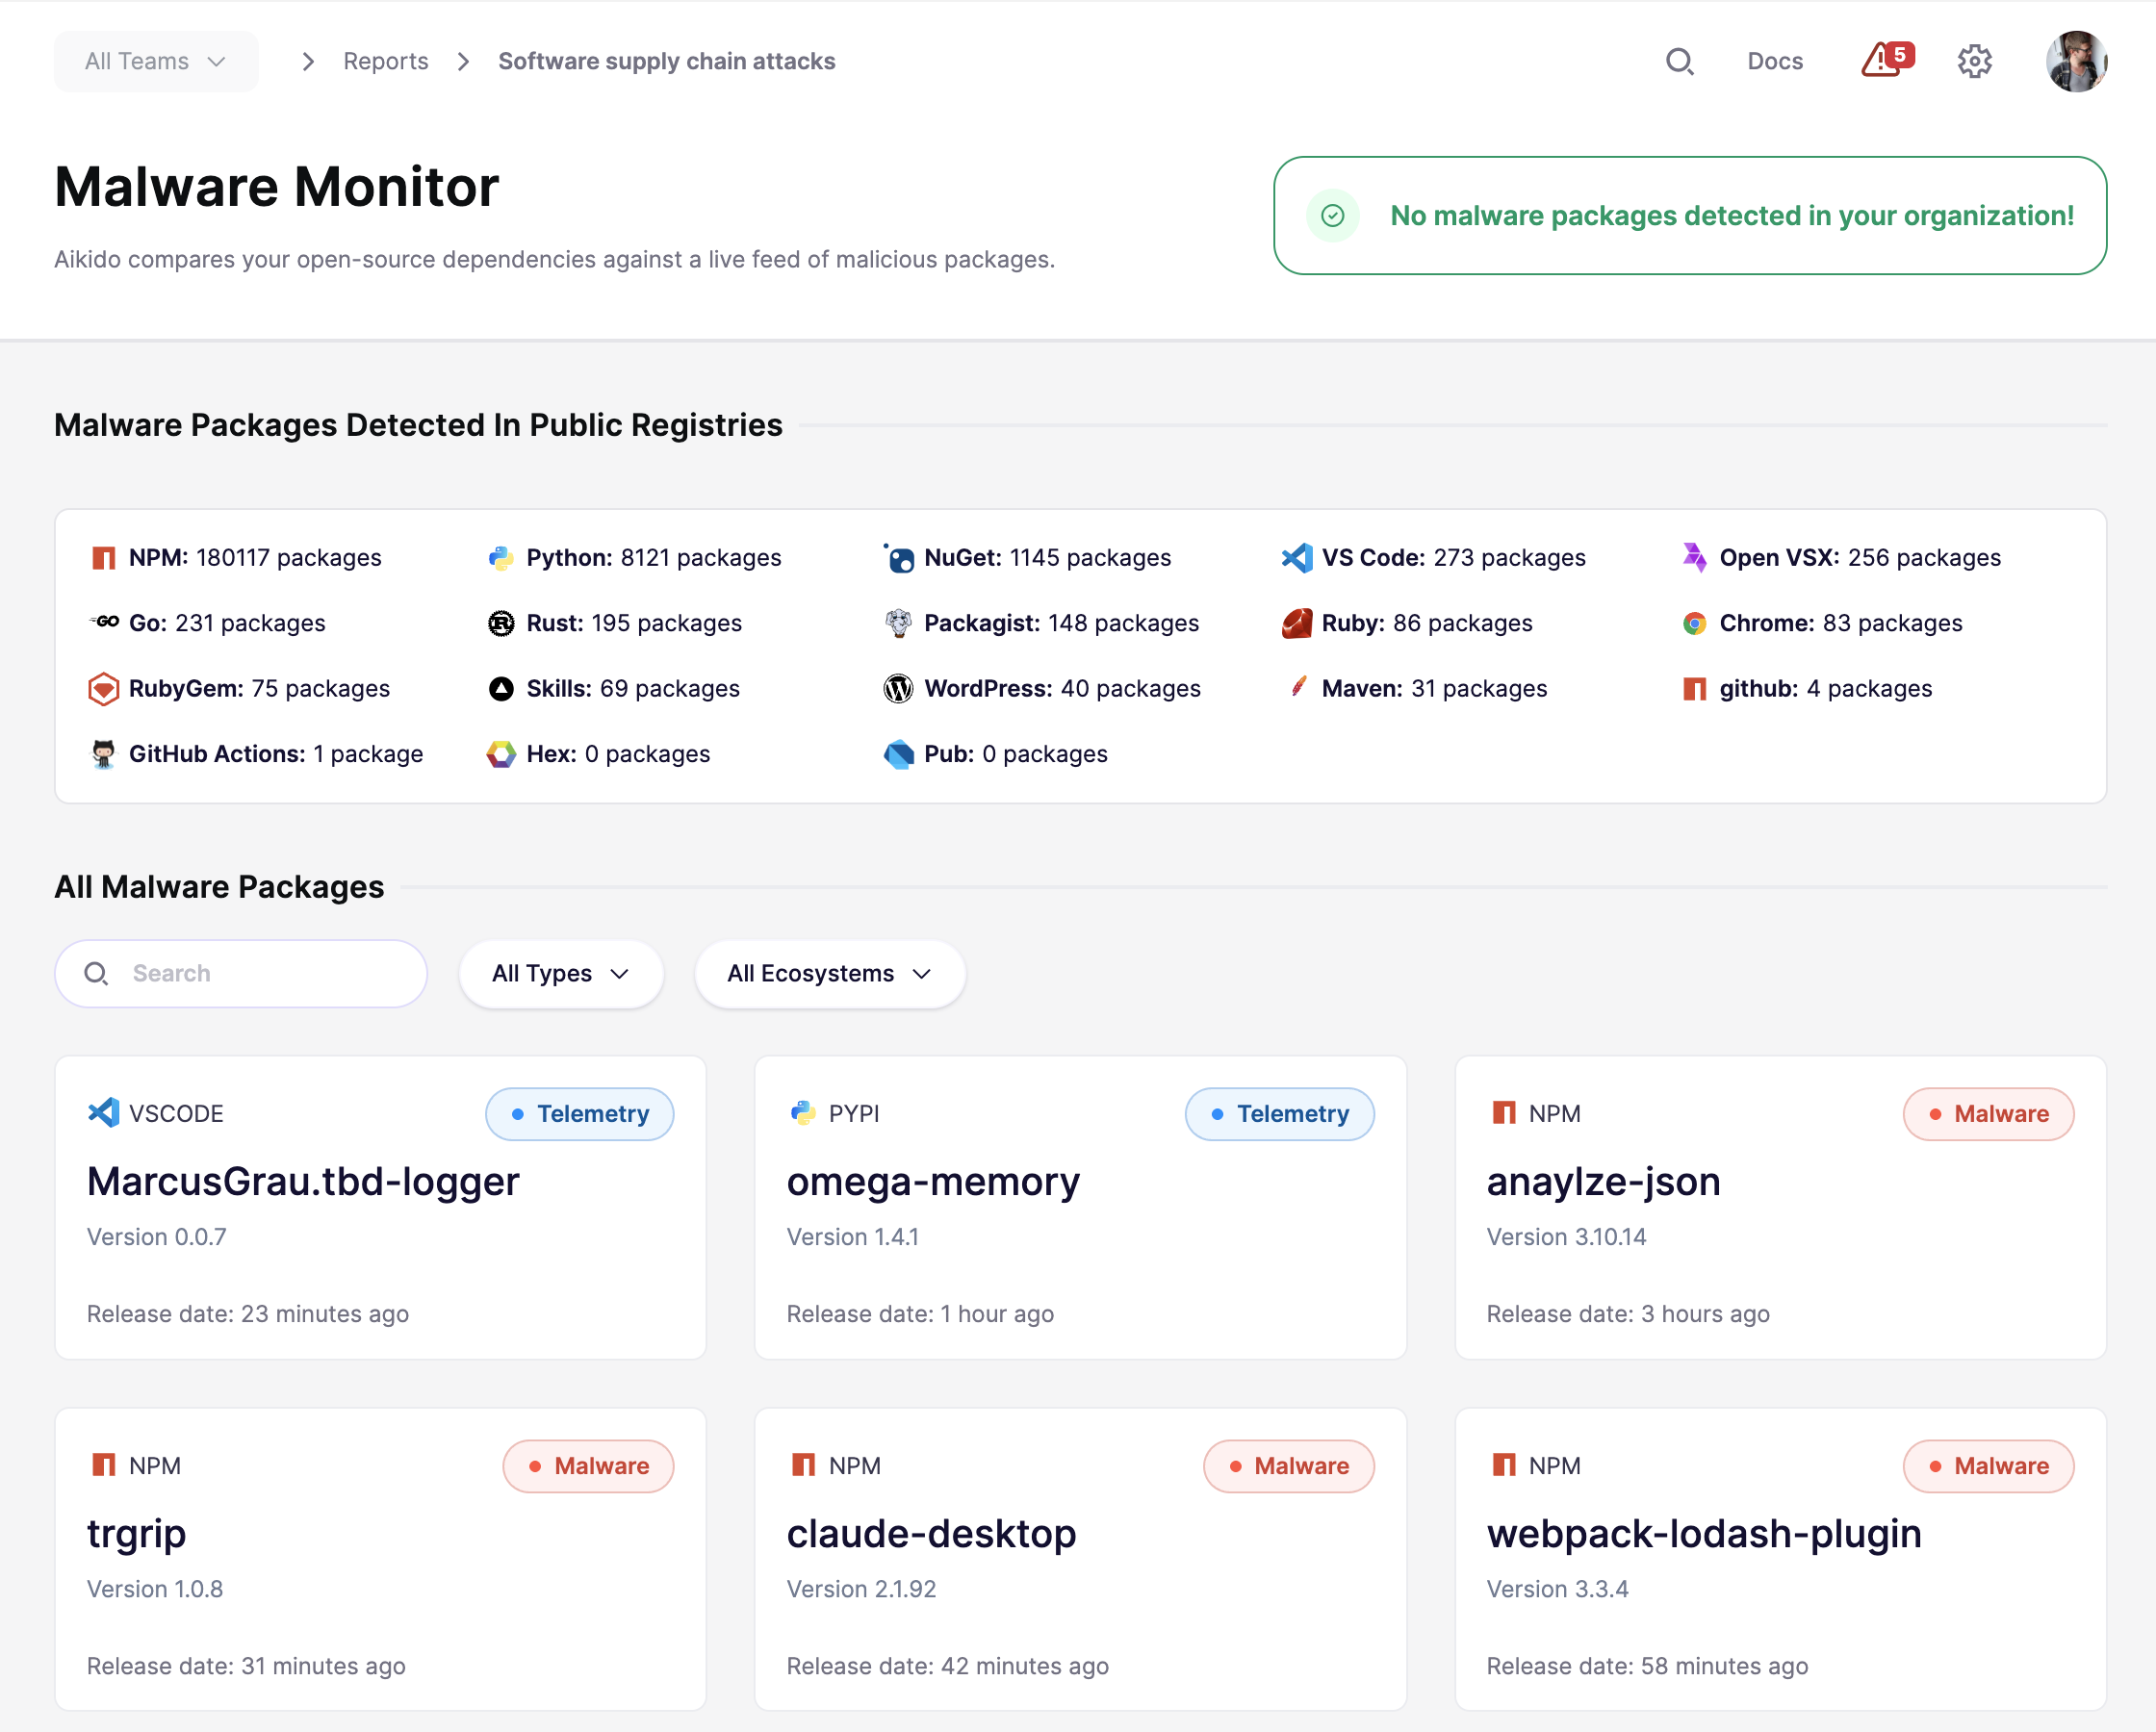
この機能は自動的に有効化されます Proプラン以上で。Aikido は処理します 1日あたり10万件以上のパッケージ 悪意のあるものを探しています。最新の統計を見るには、 ここをクリック.
15のエコシステムをサポート
- NPM
- PyPI
- GitHub Actions
- Packagist
- Ruby
- VS Code
- Open VSX
- NuGet
- Maven
- Chrome
- Rust
- Go
- WordPress
- スキル
- Drupal
影響を受けているか確認する
悪意のあるパッケージがあなたの環境に影響しているかどうかを マルウェアモニター 以下の レポート → マルウェアモニター.
コンテナ内のマルウェア検出
追加の対策として、コンテナ内のマルウェアもスキャンします。これは、マルウェアを検出する手がかりとなるコード関連のロックファイルが常にあるとは限らず、また、組織が本番環境に届く前にパブリックまたはプライベートのレジストリから取得する場合もあるため重要です。
コンテナのマルウェアスキャンは Pro プランで自動的に有効化され、環境に新しいコンテナイメージが追加されるたびに継続的に実行されます。
Safe Chain でインストール時のマルウェアを防ぐ
開発者のワークステーションにインストールされる前に悪意のあるパッケージを止めたい場合は、 Safe Chain.
Safe Chain は、パッケージのインストールに直接保護を追加します。インストール中にパッケージと入れ子になった依存関係をチェックし、難読化されたコード、データの外部送信、インストールスクリプト、暗号資産マイナーなどの既知の悪意ある挙動をブロックします。
これは、リポジトリやコンテナでのマルウェア検出を補完します。コードベース、CI、本番システムに到達する前に、開発ワークフローのより早い段階で脅威を捉えるのに役立ちます。