
セキュリティ監査レポート
次の セキュリティ監査レポート 現在のセキュリティ体制を構造化して把握できるようにします。セキュリティがどのように管理されているかを明確に要約する必要がある顧客、監査担当者、経営層、または社内ステークホルダーとの共有を想定して設計されています。
レポートを生成する前に、含めるセクションを選択できます。これにより、営業見込み顧客、コンプライアンス監査、取締役会向けの報告など、特定の対象に合わせて調整できます。
このレポートを使うタイミング
セキュリティ監査レポートは、次の場合に使用します:
- 顧客のセキュリティ質問票に回答する
- 監査時に証拠を提示する
- 現在のコンプライアンス対応状況を文書化する
利用可能なセクション
以下の項目は任意の組み合わせで含めることができます。
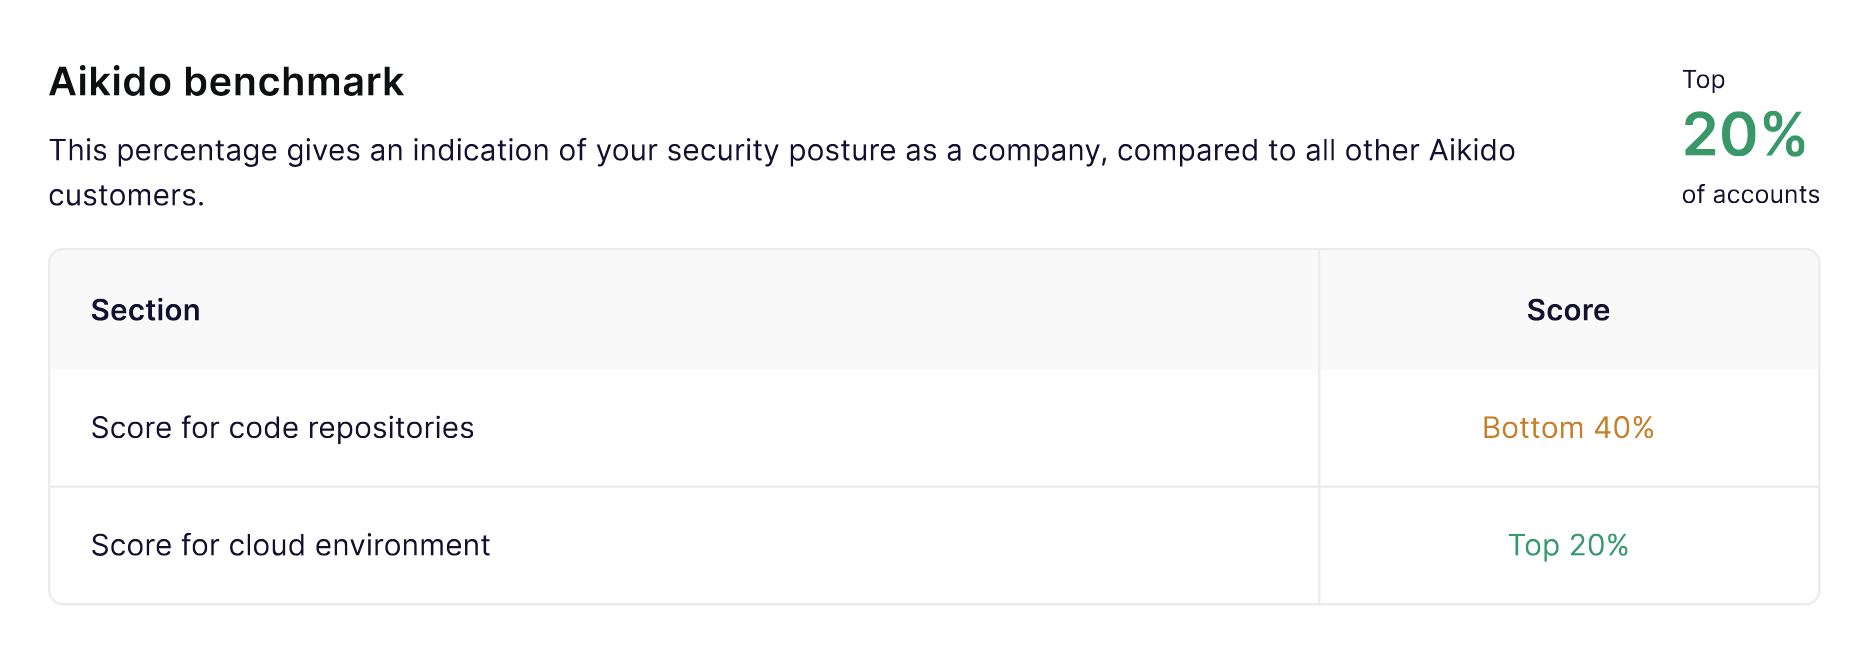
Aikidoベンチマーク
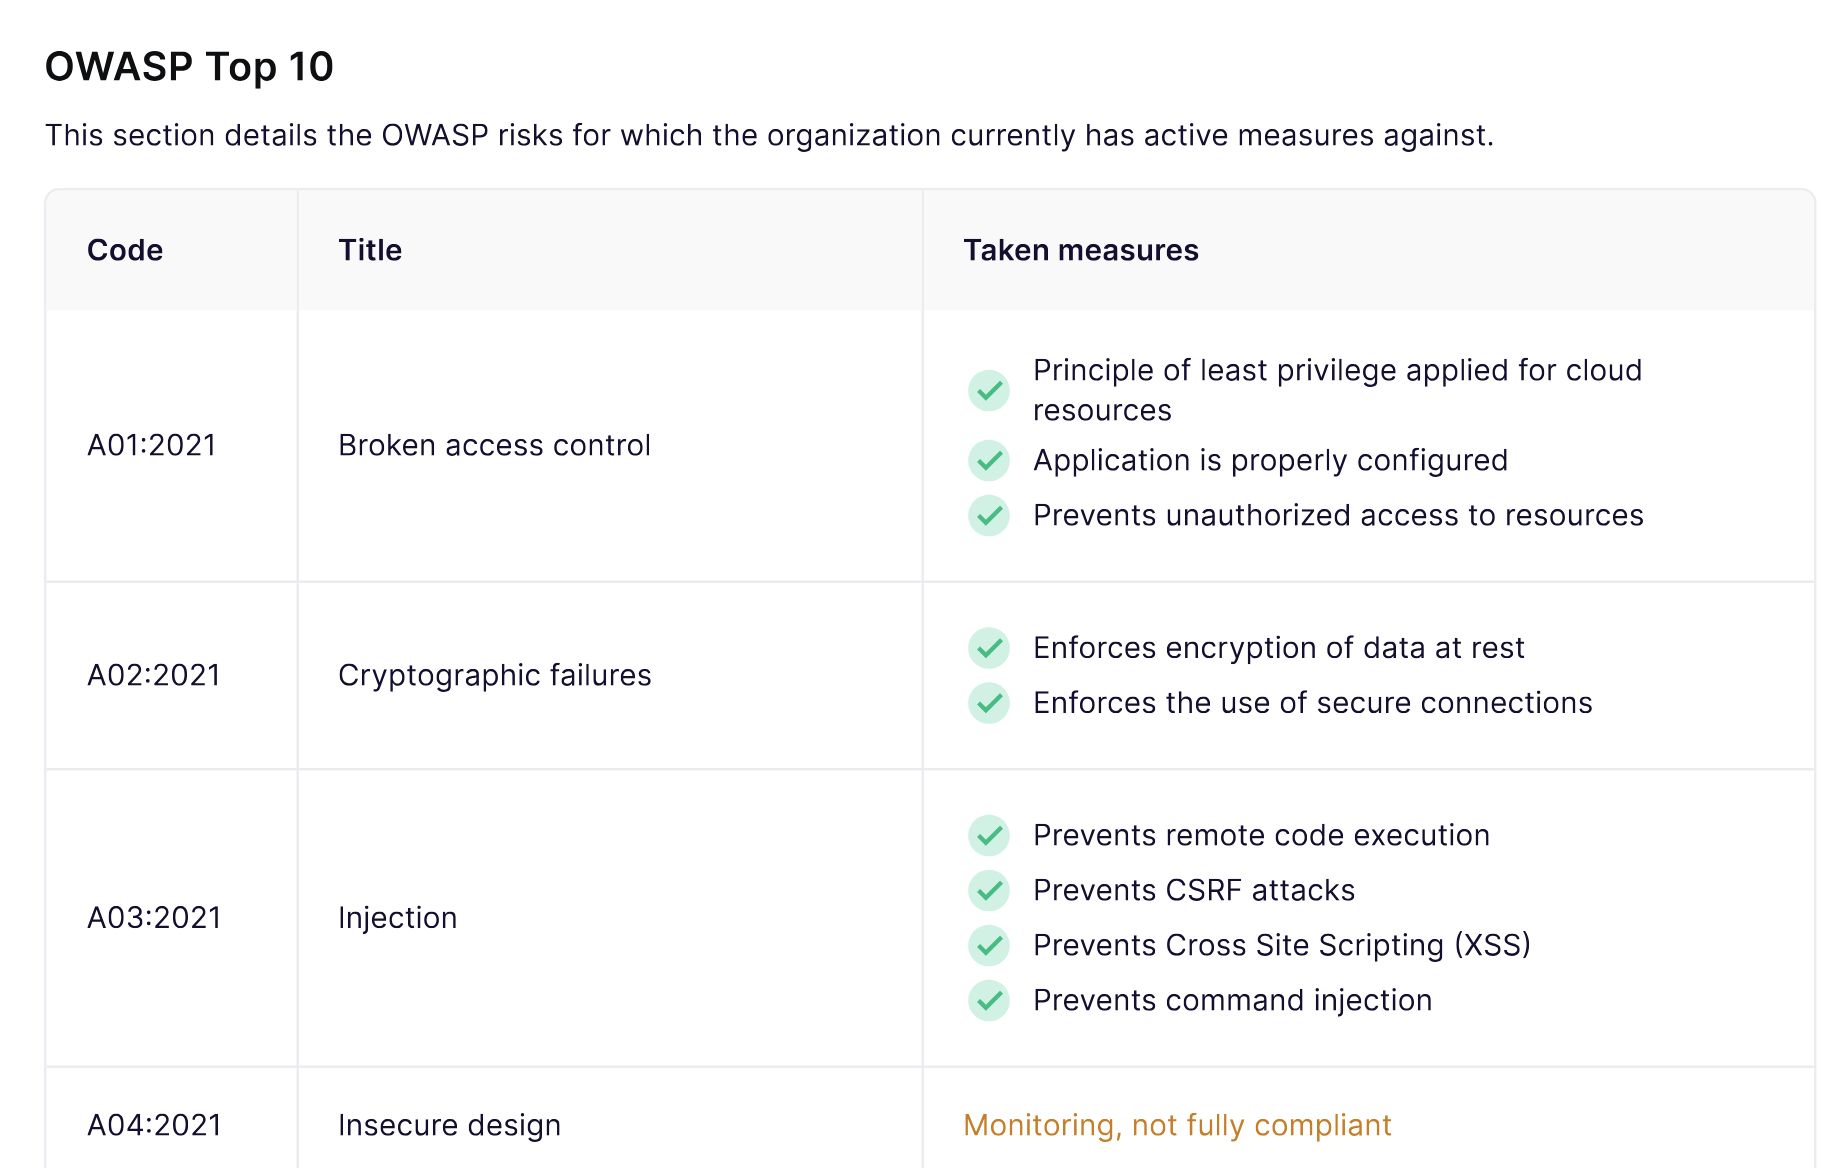
OWASP Top 10
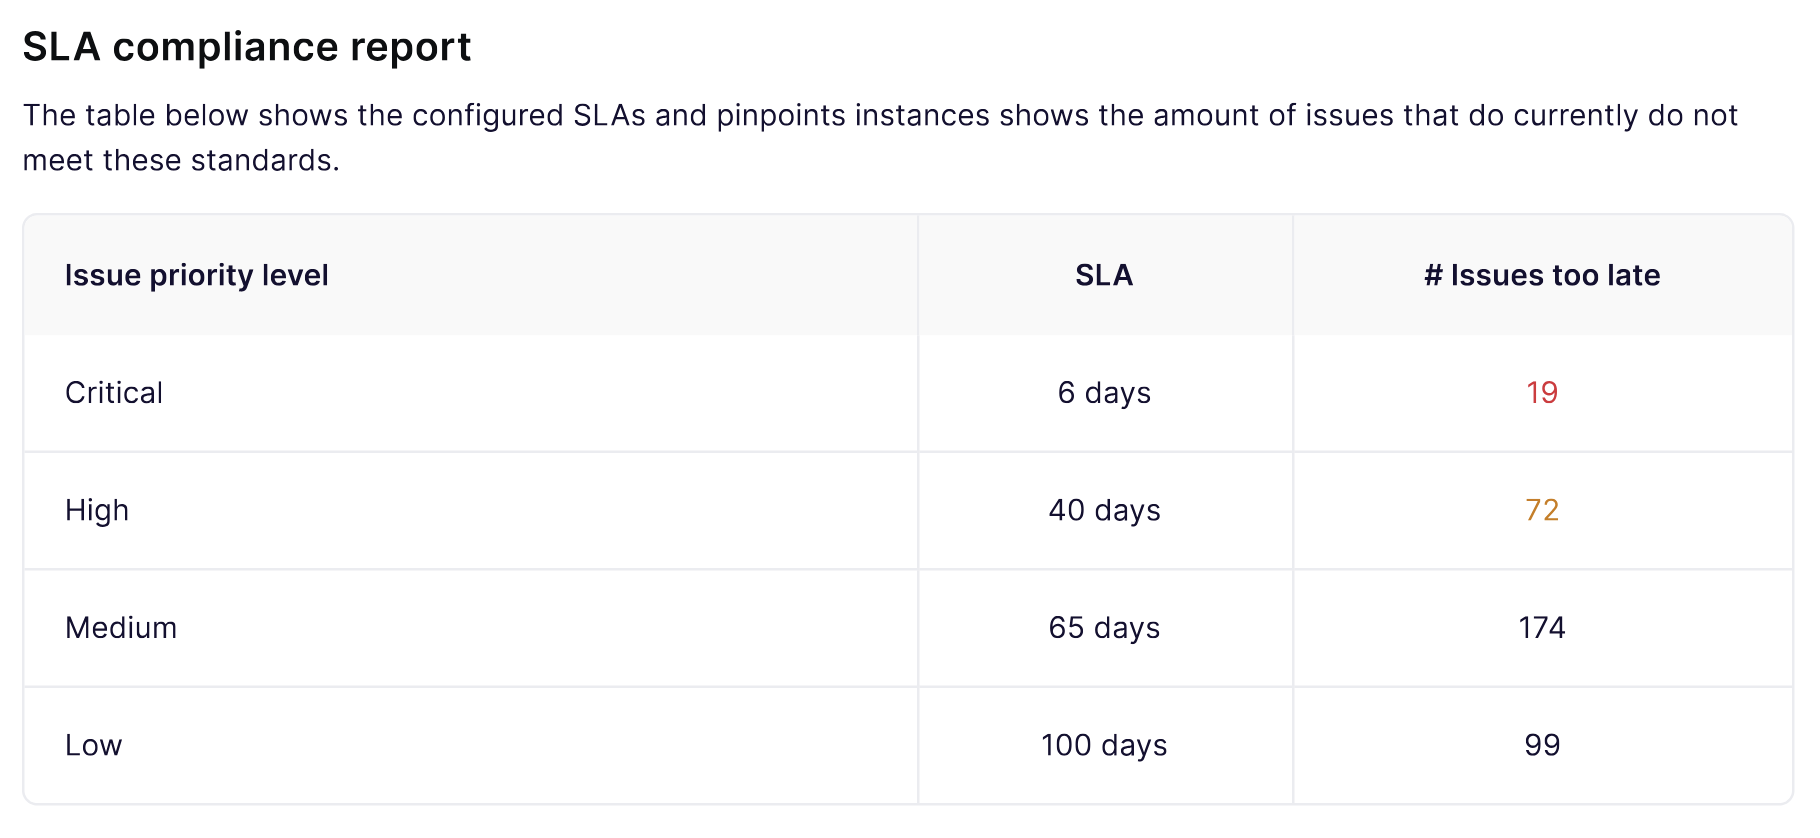
SLA準拠
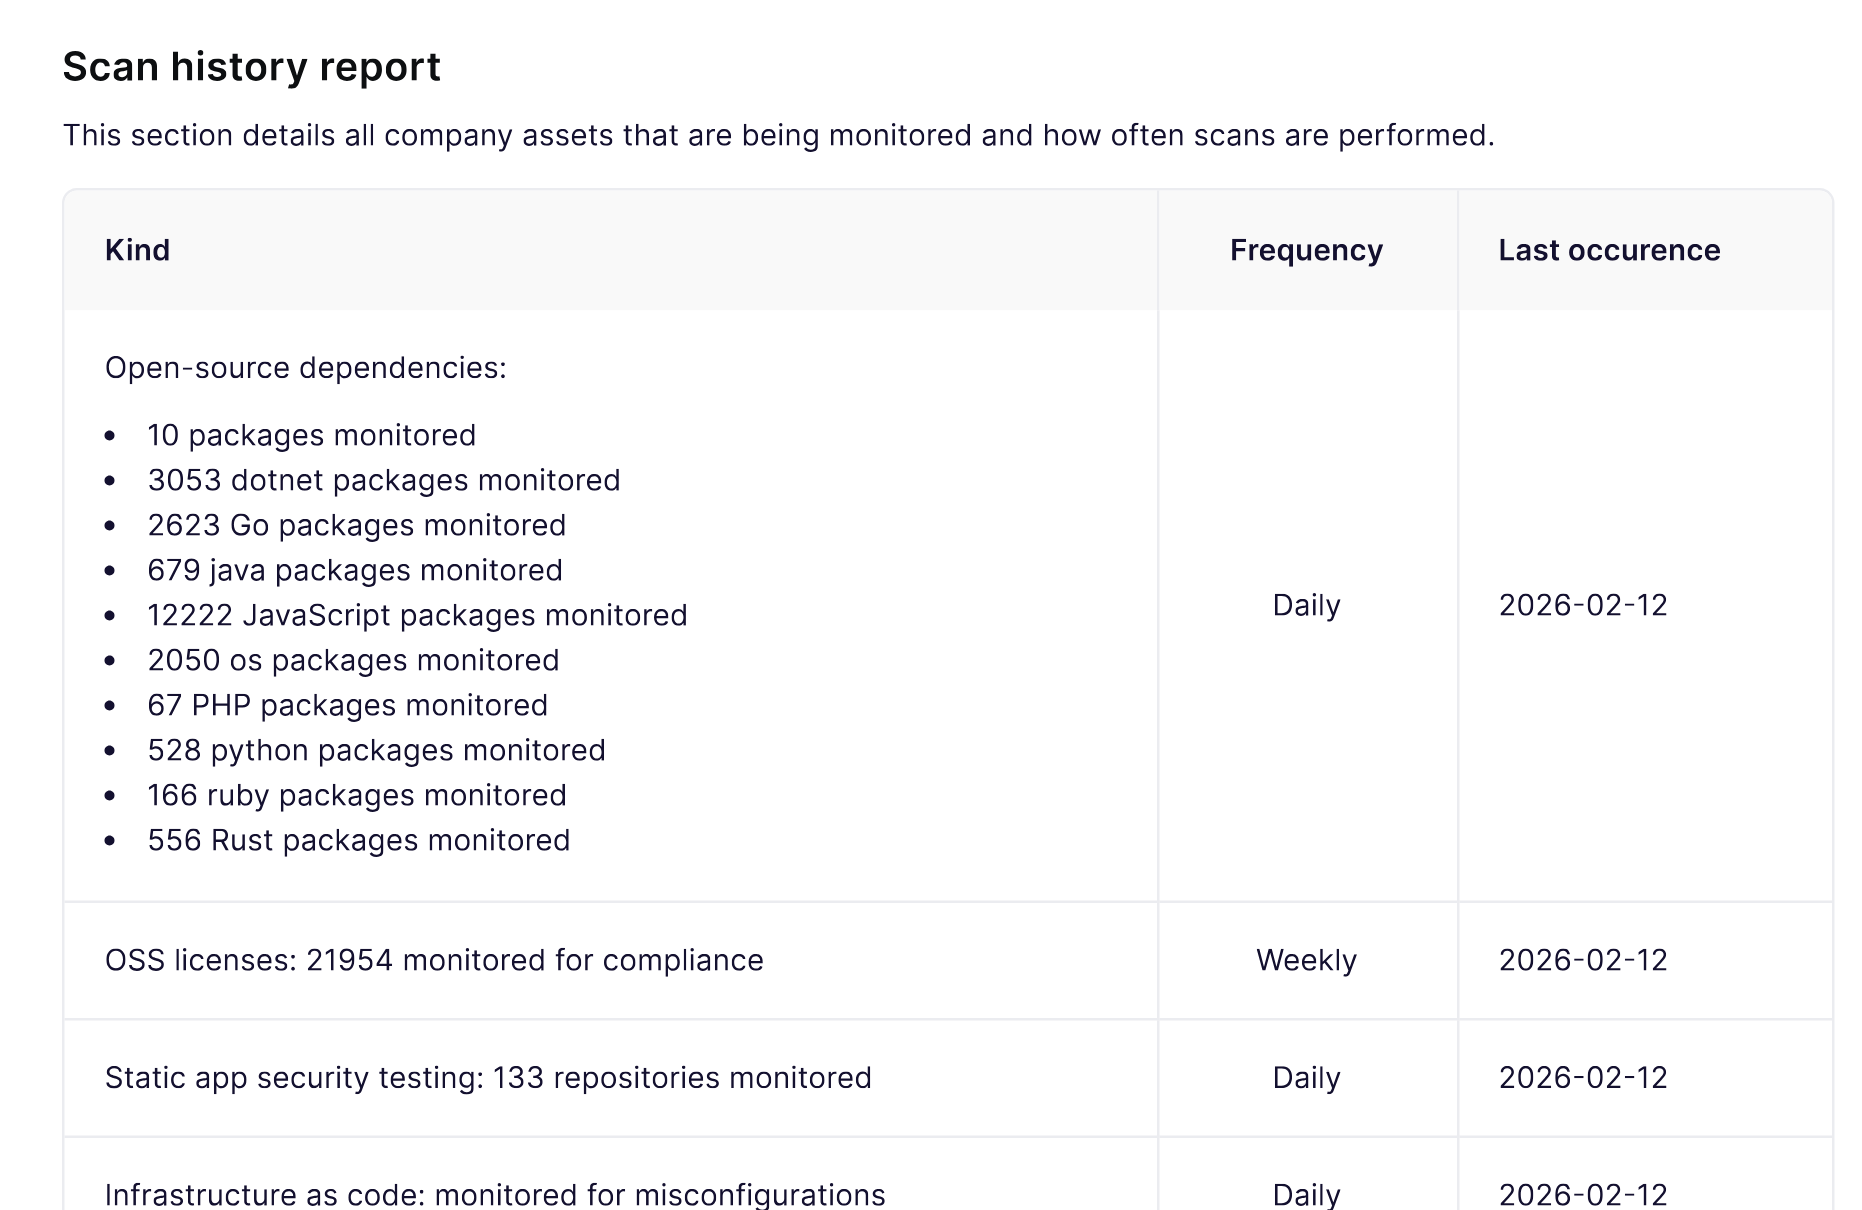
スキャン履歴
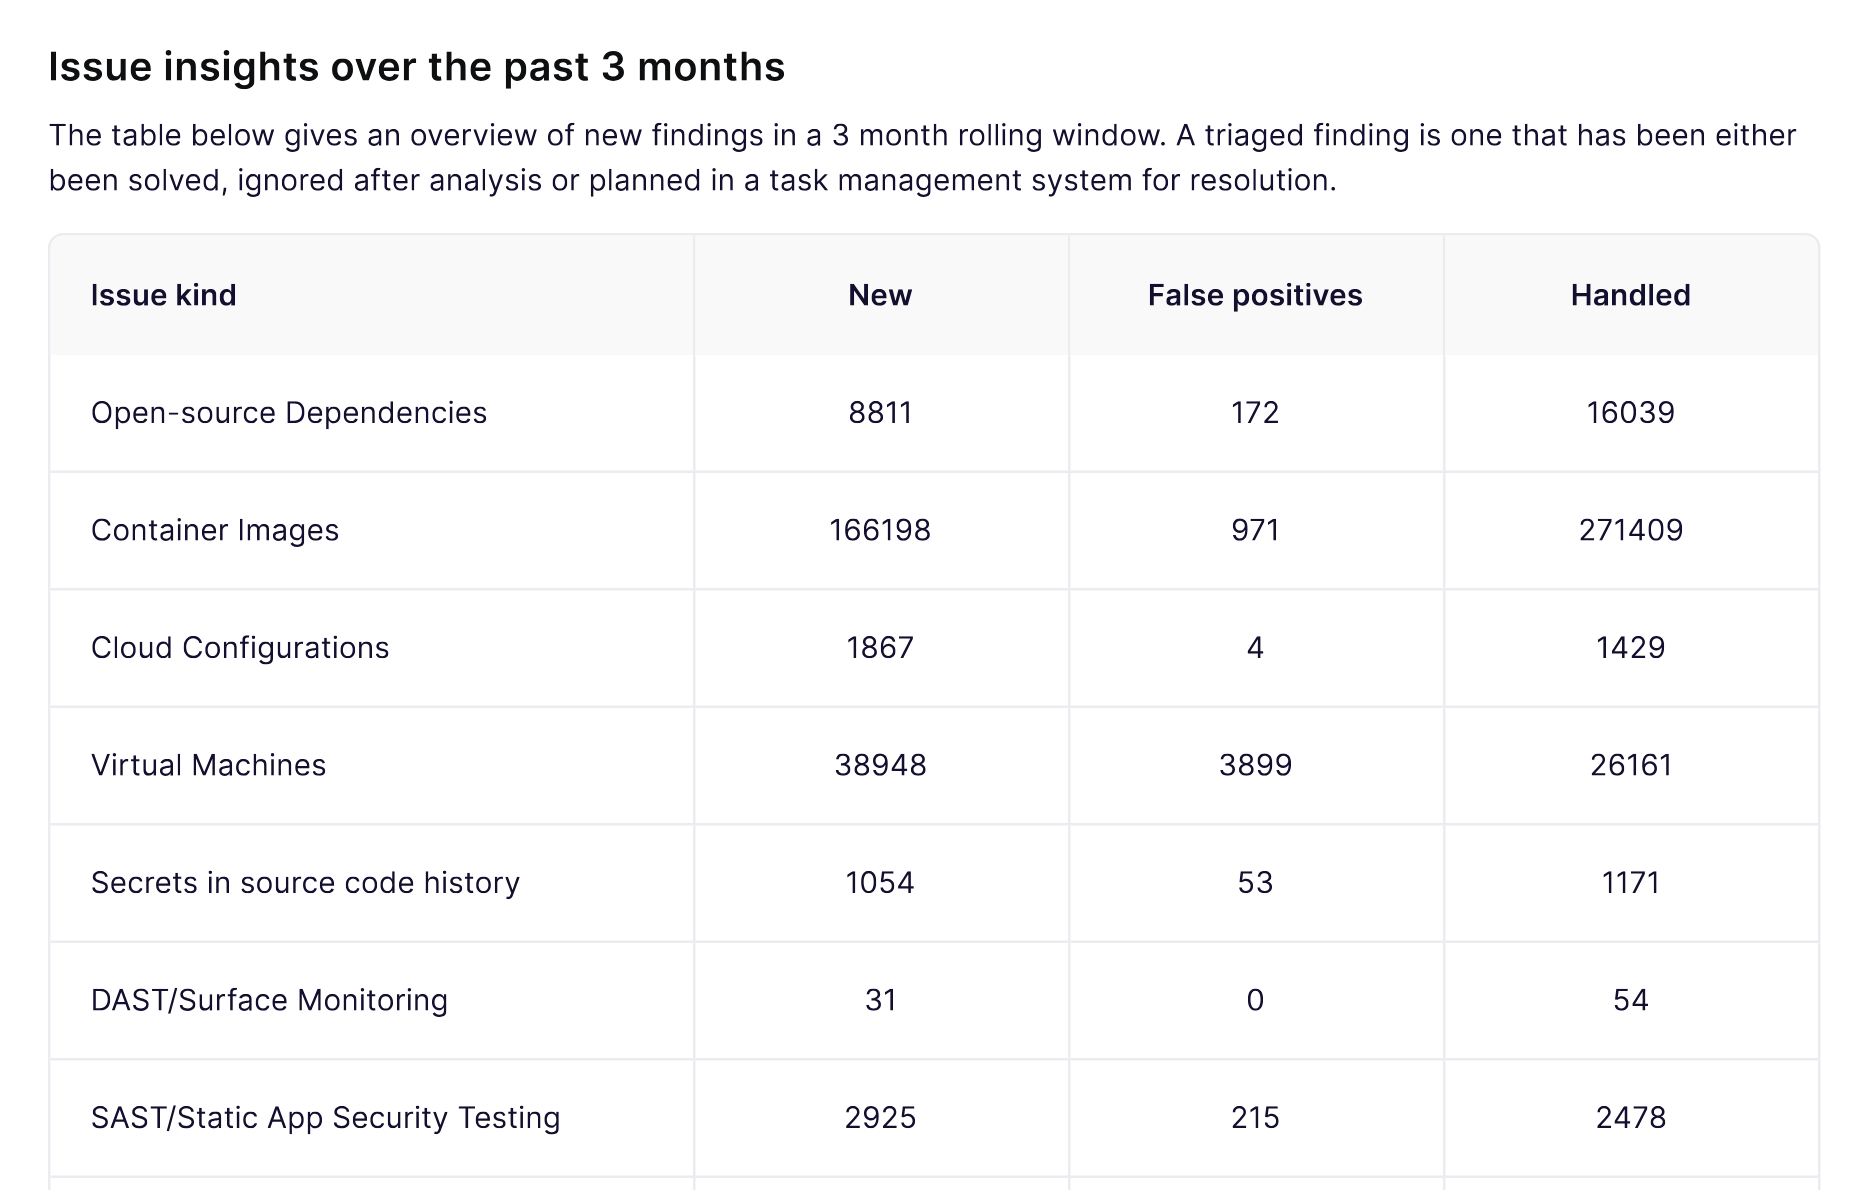
課題インサイト
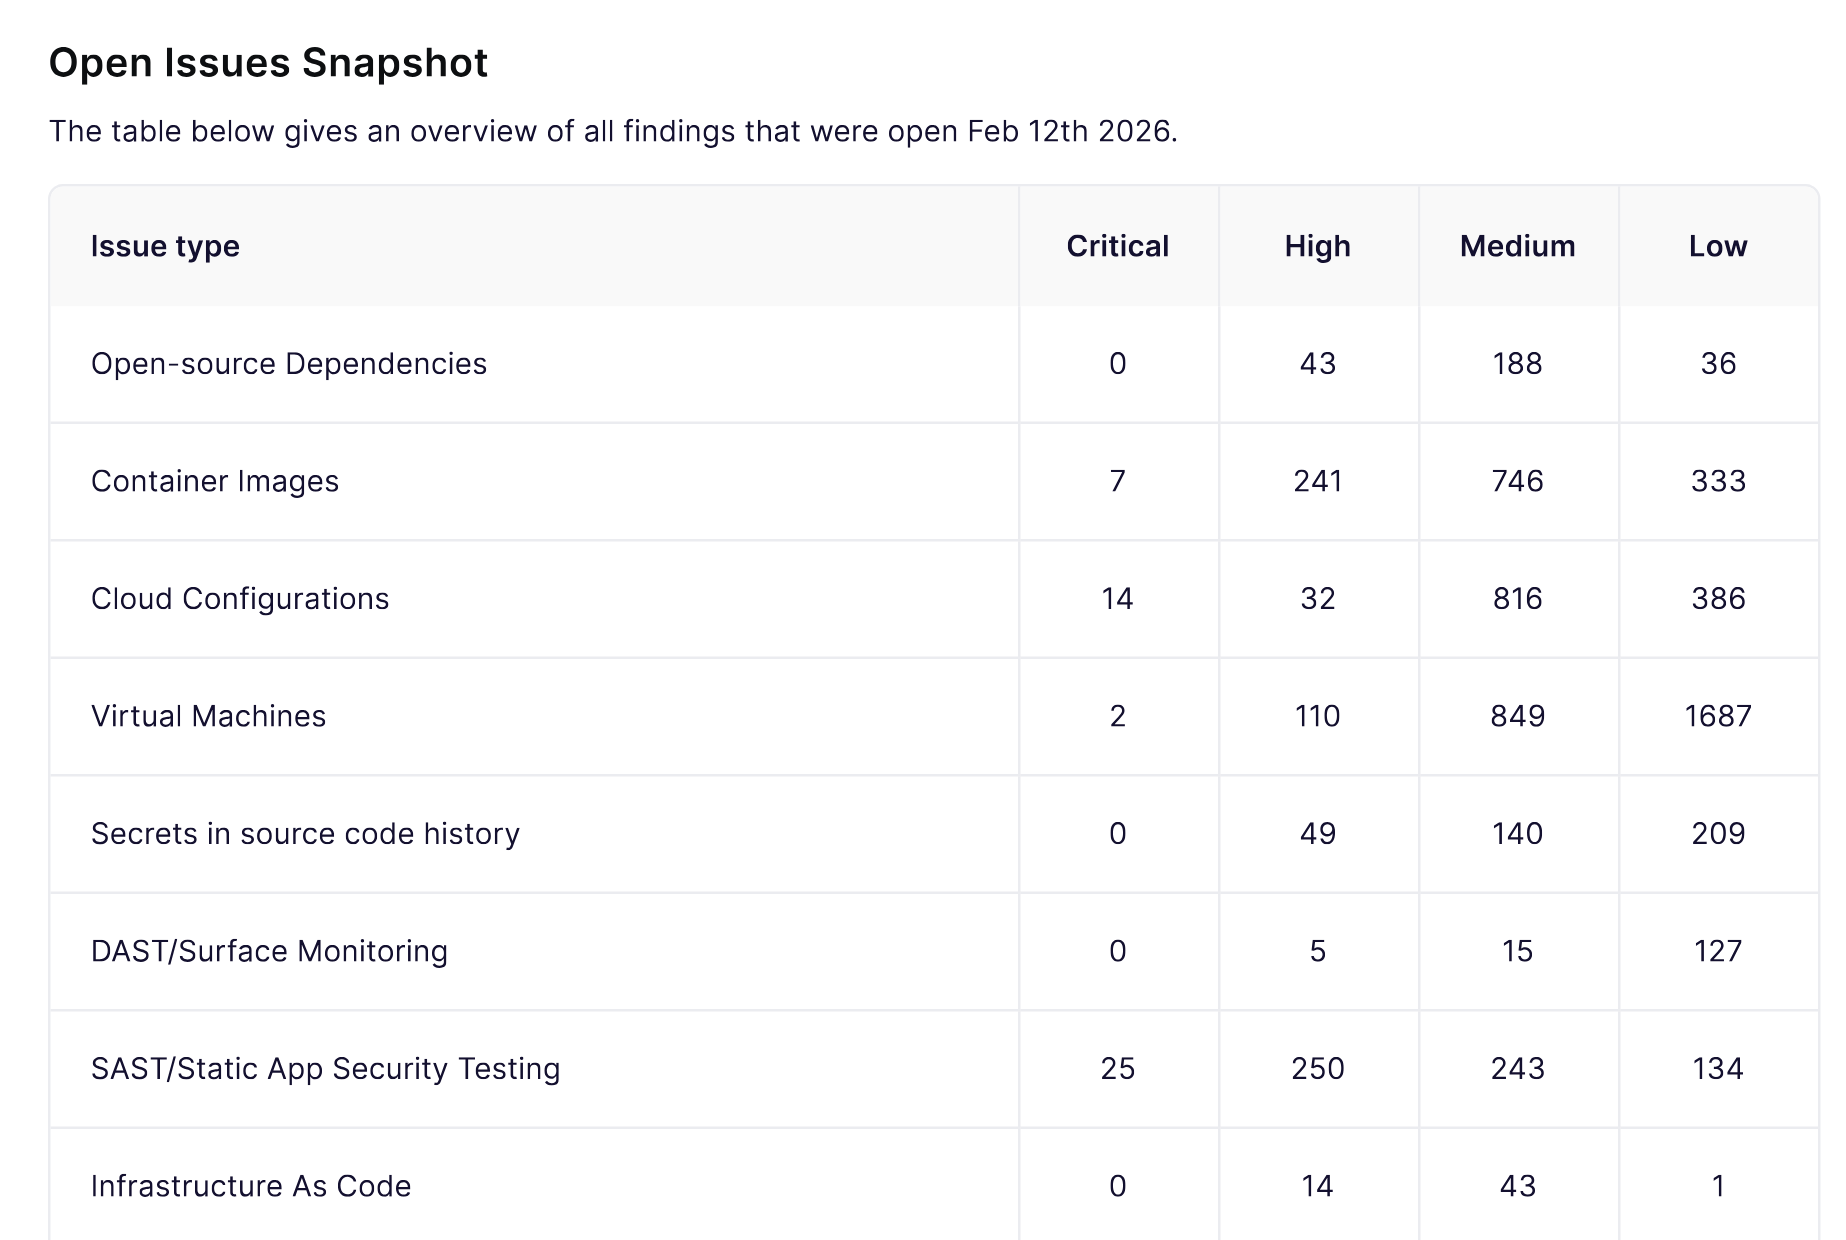
未解決課題のスナップショット
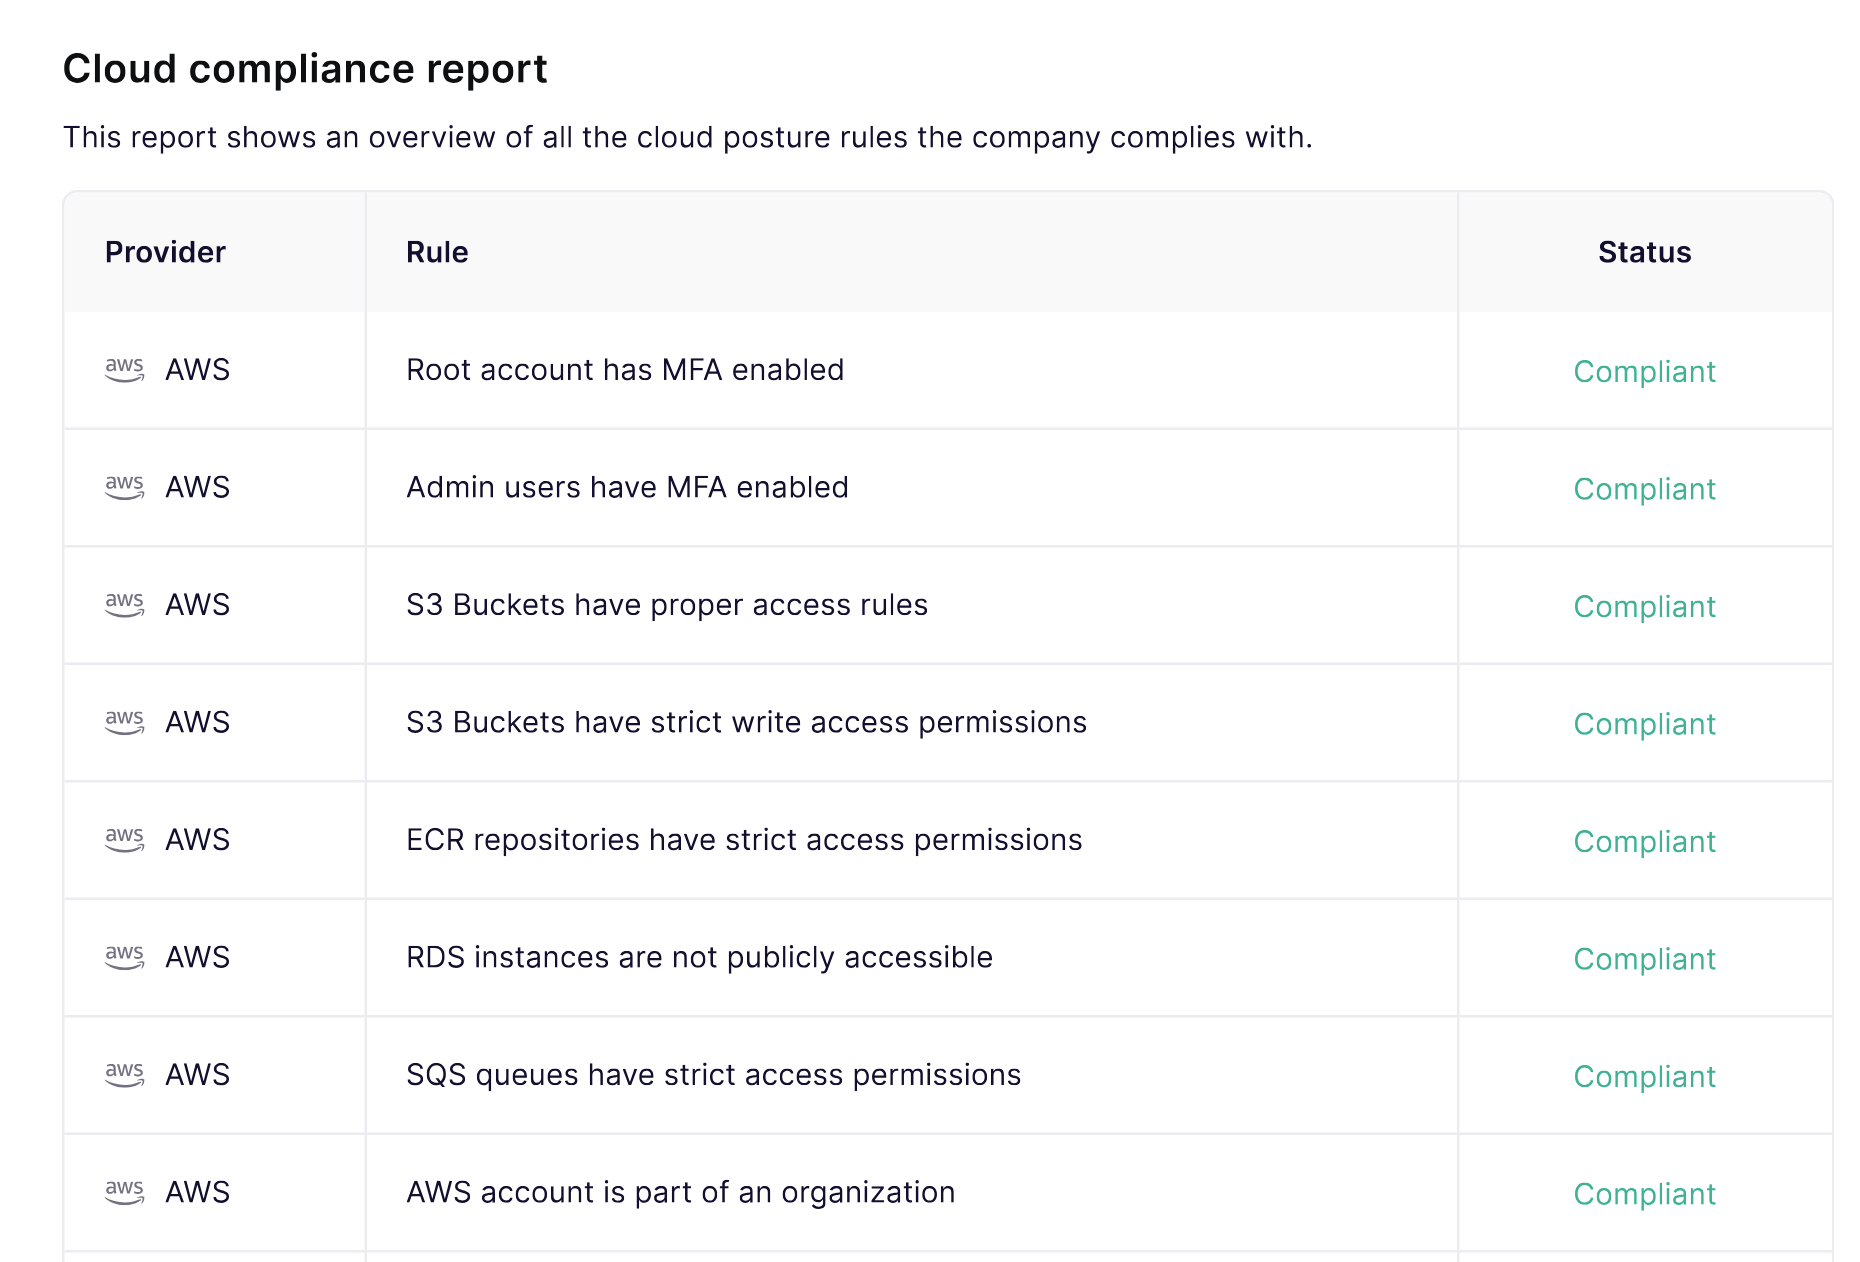
クラウドコンプライアンス
コンプライアンスフレームワーク
対応しているフレームワークや標準の要約を含めることができます。これらのセクションでは、設定済みのチェックに基づいて、現在どのトピックに準拠しているかが表示されます。
対応しているフレームワークには次が含まれます:
- ISO 27001:2022
- SOC 2
- CIS v8.1 Controls
- CIS AWS ベンチマーク
- NIS2指令
- NIST 800-53
- PCI DSS v4.0
- HIPAA
- DORA
- HITRUST LVL3
- GDPR
- ENS
- UK Cyber Essentials
このセクションは、調達レビュー、エンタープライズ営業、監査準備に役立ちます。