クラウドディスカバリー: アセットインベントリを検索する
使い方
クラウド資産一覧を検索 探しているものを説明して 自然言語で 関連するアセットをどう見つけるかはシステムに任せましょう。下の例を使って、すぐに始めたり着想を得たりできます。
シンプルなプロンプト
| プロンプト | 重要な理由 |
|---|---|
| 公開S3バケット | 公開S3バケットは設定ミスが多く、データの露出や漏えいにつながる可能性があります。バケットを公開する方法も複数あります。 |
| EU外のバケット | データ所在地のコンプライアンス(例: GDPR)の遵守を支援し、機密データが許可されたリージョン外へ出ないようにします。 |
| MFA未設定のユーザー | 多要素認証がないアカウントは、認証情報の窃取によるアカウント乗っ取りのリスクがあります。 |
| プログラムからアクセス可能なユーザー | APIキーを通じてクラウドとやり取りできるユーザーを特定します。これらの認証情報は攻撃者の一般的な標的です。 |
| 削除保護のないデータベース | 重要なデータベースの誤削除や悪意ある削除を防ぎます。 |
ネットワーキングのプロンプト
| プロンプト | 重要な理由 |
|---|---|
| 管理ポートが開いているEC2インスタンス | SSH(22)やRDP(3389)などのポートがインターネットに開放されていると、不正アクセスの大きな攻撃経路になります。 |
| EC2インスタンスからのトラフィックを許可するRDSデータベース | 攻撃者が悪用できる信頼関係やラテラルムーブメント経路を特定するのに役立ちます。 |
| VPCで実行されていないLambda関数 | VPC外の関数はネットワーク制御が不足しており、機密トラフィックを公開インターネットにさらす可能性があります。 |
| データベースをホストしている可能性のあるEC2インスタンス | 明示的にラベル付けされていなくても、追加の保護や監視が必要なデータストアを特定するのに役立ちます。 |
| VPCエンドポイントにアクセスできるLambda | VPCアクセスを持つ悪用されたLambda関数は、機密性の高い内部サービスやデータベースとやり取りできる可能性があります。 |
IAMのプロンプト
| プロンプト | 重要な理由 |
|---|---|
| S3バケットにアクセスできるEC2インスタンス | 権限が広すぎるIAMロールによるデータ流出の可能性を検出します。 |
| ユーザーを作成できるLambda | ユーザー作成権限を持つ関数は、永続化や権限昇格に悪用される可能性があります。 |
| 他のアカウントからアクセス可能なIAMロール | クロスアカウントアクセスは攻撃対象領域を広げ、監視されていない可能性があります。 |
| 管理者権限を持つユーザー | 過剰権限のユーザーは、セキュリティ設定ミスや内部脅威の主な原因です。 |
| 過剰権限のIAMロール | 最小権限のベストプラクティスを超える過剰な権限を持つロールを検出します。 |
CVE/EOLの問題
| プロンプト | 重要な理由 |
|---|---|
| CVE-2025-21613の脆弱性があるEC2インスタンス | インフラ内の既知の高リスク脆弱性に対して、的を絞った修正を可能にします。 |
| 古いOSで動作しているEC2インスタンス | レガシーシステムは重要なセキュリティパッチやサポートが不足していることが多く、リスクが高まります。 |
| 古いPythonを使っているVM | 古いランタイムは脆弱である可能性があり、最新のセキュリティライブラリと互換性がないことがあります。 |
| 重大な脆弱性を持つVM | 脆弱性の深刻度に基づき、悪用される可能性が最も高いVMの修正を優先します。 |
| log4shellの脆弱性があるEC2インスタンス | 特定の脆弱性に的を絞ることで、重要なゼロデイを迅速かつ徹底的に修正できます。 |
| 高または重大の脆弱性を持つコンテナ | ECS、Lambda、App Runnerなど、クラウドでコンテナを実行する方法は複数あります。これにより、重大な脆弱性の影響を受けるコンテナを特定して優先順位付けできます。 |
| 古いPythonを使っているコンテナ | 古いパッケージ(この場合はPython)を使っているコンテナを、すべてのサービス横断で素早く特定します。 |
| EOLのディストリビューションを使っているコンテナ | コンテナは、通常ベースイメージの一部として、保守されていないオペレーティングシステムを実行していることもあります。これらを更新するとコンテナのセキュリティが大幅に向上し、多くの脆弱性も解消される可能性があります。 |
高度編: 組み合わせる
| プロンプト | 重要な理由 |
|---|---|
| S3バケットにアクセスできる、CVE-2025-21613の脆弱性がある公開EC2インスタンスを表示して | 公開露出 + 脆弱性 + 機密データへのアクセスという、エンドツーエンドの攻撃チェーンを表します。 |
| 手動で作成されたLambda関数 | 手動プロビジョニングは、IaCのガードレールやコンプライアンスチェックを回避する可能性があります。 |
| 管理者権限を持ち、インターネットに公開されている関数 | 管理者権限とインターネットへの公開を持つサーバーレスリソースは、権限昇格やデータ流出に悪用される可能性があります。 |
| 最もリスクの高いデータストア | Aikidoが、露出、脆弱性、権限に基づいて最もリスクの高いデータ資産を表示し、保護の優先順位付けを支援します。 |
プロンプト作成のベストプラクティス
-
ぴったりの用語を見つけるのに悩む必要はありません: あらかじめ定義されたプロンプト、用語、ルールはありません。クラウド環境で見たいものを何でも説明すれば、Aikidoが何を検索し、どのクエリを生成すべきかを判断します。
-
プロンプトエンジニアリング: 結果に満足できない場合は、何を求めているのかをより具体的にしてみてください。例
❌RDSにアクセスできる関数
✅RDSインスタンスにネットワークアクセスできるLambda関数
-
幅広い発見には単一キーワードを使う: 単一のキーワードを入力すると、Aikidoがアセット全体を対象に広範なテキスト検索を実行します。たとえば、ユーザー名を検索すると次が返されます:
- 同じ名前または似た名前のユーザー
- 所属しているすべてのグループ、
タグに名前が含まれているアセット、
そのユーザーに言及しているポリシー。
ヒント: ユーザー名、インスタンス名、タグ値などのキーワードを使うと、関連するアセットや権限をすばやく見つけられます。 たとえば、 alice と入力すると、彼女のユーザープロファイル、所属グループ、彼女の名前が付いたEC2インスタンス、彼女に言及しているIAMポリシーなどが、1回の検索で表示されることがあります。
仕組みの詳細
あなたが クラウド環境を接続すると、Aikidoは自動的にアセット一覧を作成し、アカウントやリージョン全体の可視性を提供します。Aikidoはクラウドスキャン(定期実行および手動実行)の一部として、クラウドプロバイダーのAPIを呼び出してこの一覧を同期します。さらに、Aikidoプラットフォームのデータもグラフに付加されます。たとえば、 仮想マシン と コンテナ.
クラウド資産一覧には Clouds -> 検出 タブからアクセスできます。ここには、接続されているすべてのクラウドのアセットが表示されます。あるいは、特定のクラウドに移動してその検出タブを開くと、そのクラウドのアセットだけが表示されます。
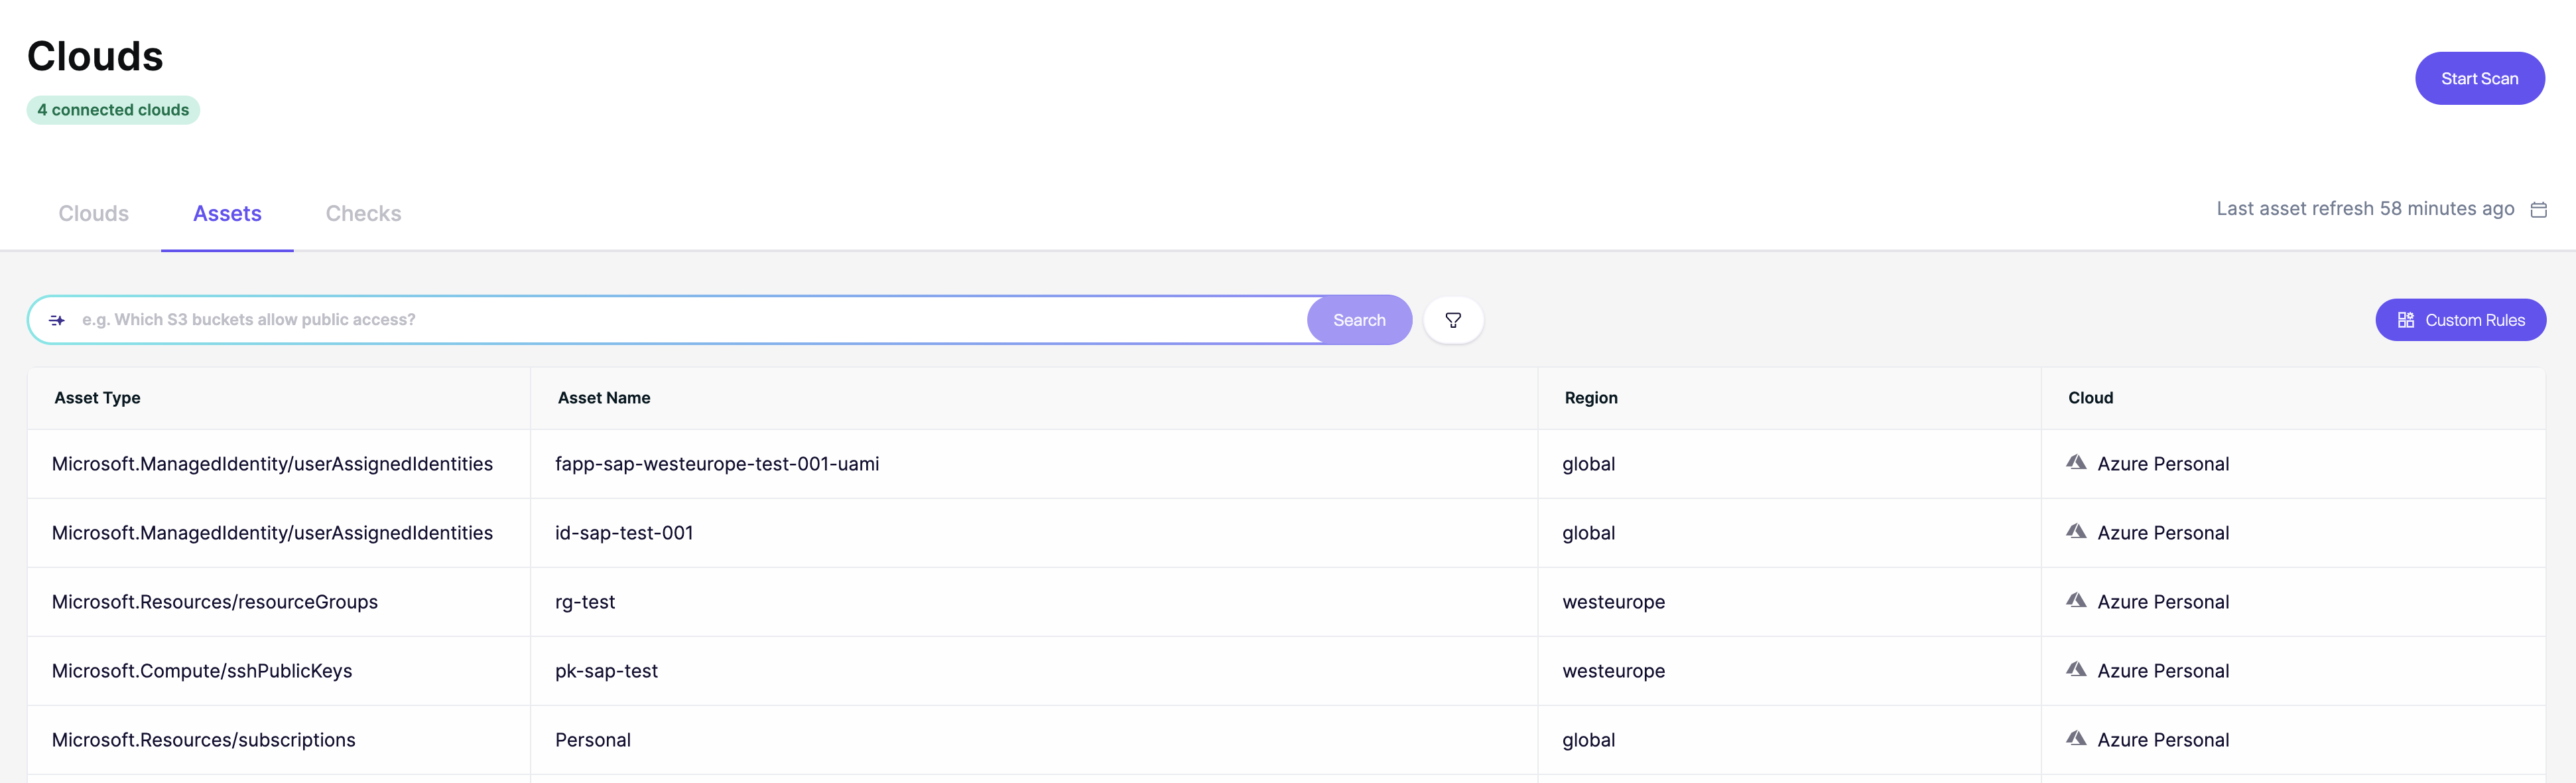
クラウド資産一覧を検索するには、 自然言語で 見たいものを記述し、関連するアセットの見つけ方はシステムに任せます。Aikidoは、プロンプトの複雑さに応じて、1つ以上のステップにプロンプトを変換します。その後、最終結果に至るために各ステップを実行しながら、中間結果を表示します。
上の例では、「S3バケットにアクセスできるEC2インスタンスを表示して」というプロンプトに対し、AikidoはEC2インスタンスに関連付けられたIAMロール(インスタンスプロファイル経由)を探し、S3バケットへのアクセス権を持つIAMロール(インラインポリシーまたはアタッチ済みポリシーで付与されたもの)を見つけ、バケットポリシーでIAMロールにアクセス権を与えているものを見つけ、それらを最終結果にまとめました。
すべてのステップ、その要約、およびアセットの一覧は最初のタブで確認できます。複数のクラウドプロバイダー(AWS、Azure、Google Cloud)を接続している場合は、各プロバイダーに関連する複数のタブが表示されます。
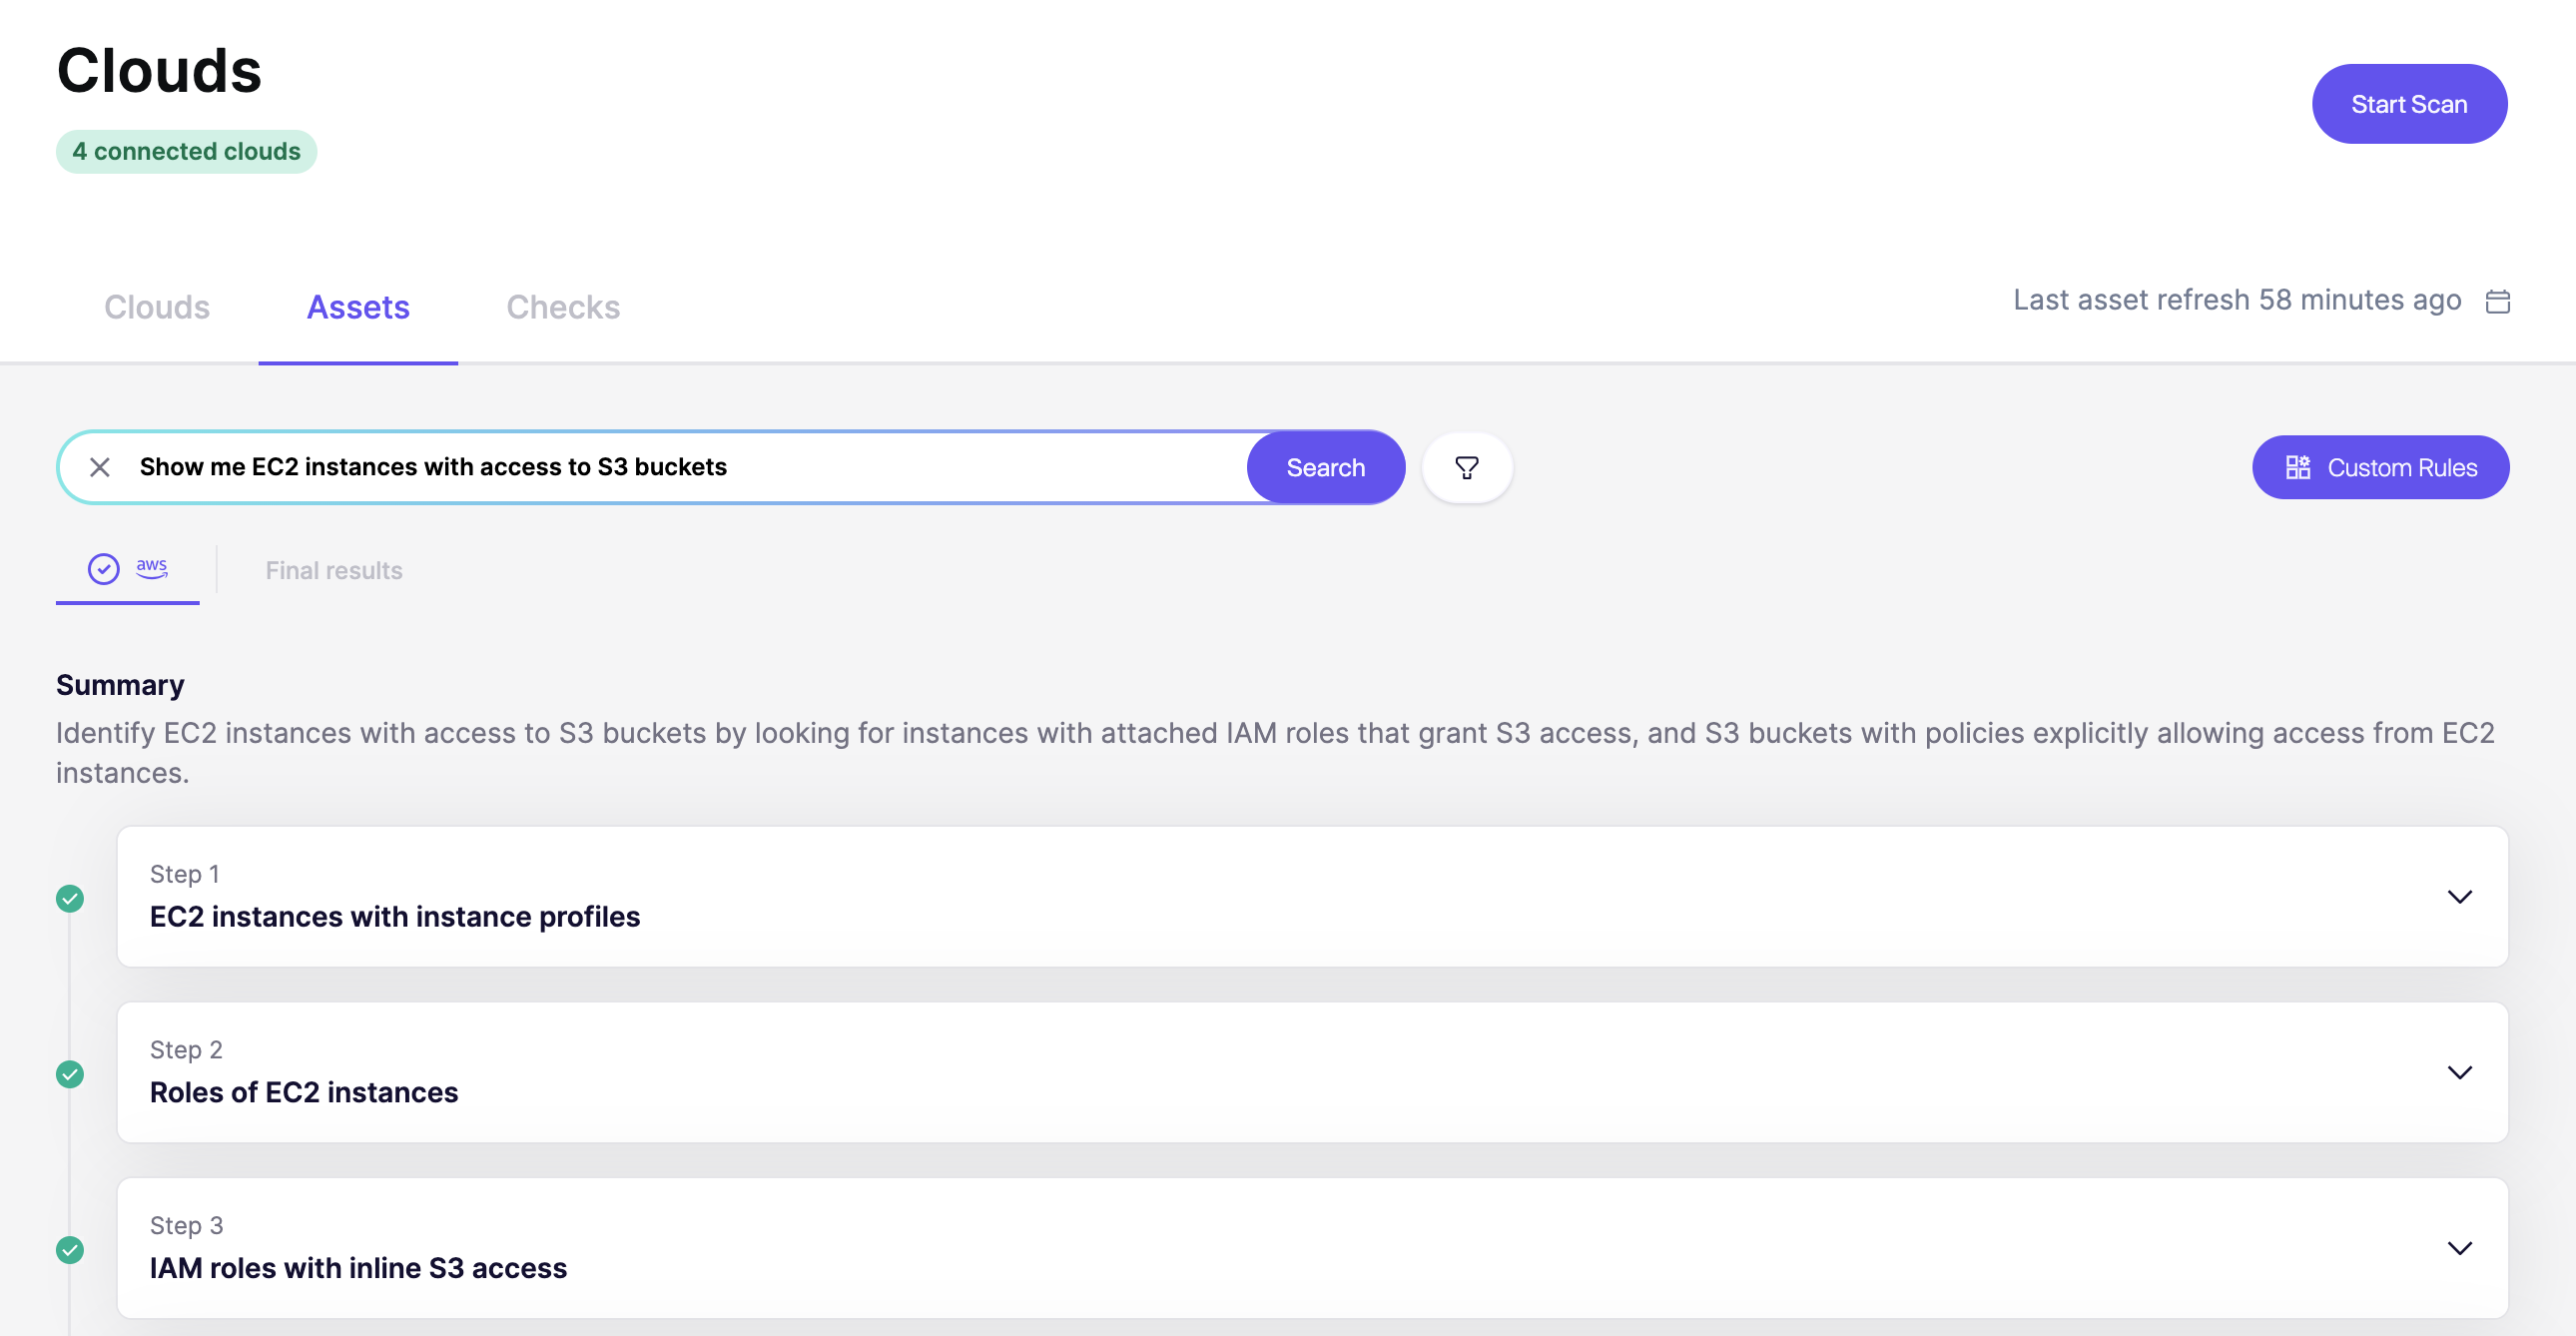
最終結果は右側のタブに表示され、検索に該当するアセットの完全な一覧が含まれます。マルチクラウド検索でも同様で、AWS、Azure、Google Cloudのすべてのアセットがまとめて表示されます。
補足
- 1語で検索すると、Aikidoはテキスト検索を実行し、名前や他のフィールドからアセットを見つけられるようにします。たとえばユーザー名を検索すると、Aikidoはそのユーザーと、そのユーザーが所属する任意のグループ、そのユーザーの名前がタグに含まれるアセット、そしてARNでそのユーザーを参照するポリシーを返します。
- Aikidoはプロンプトをキャッシュするため、後続の検索がはるかに高速になります。また、以前の検索も表示します(あなたのユーザーのみ)。