
Microsoft Azure: SAML/Entra IDでのカスタム属性
まず、次のガイドを使って SAML ログインが動作していることを確認してください:
https://help.aikido.dev/doc/microsoft-azure-login-with-saml--entra-id/doc74BfKR60Z
Azure のグループベースの SAML カスタム属性の設定
-
アプリケーション登録に移動します
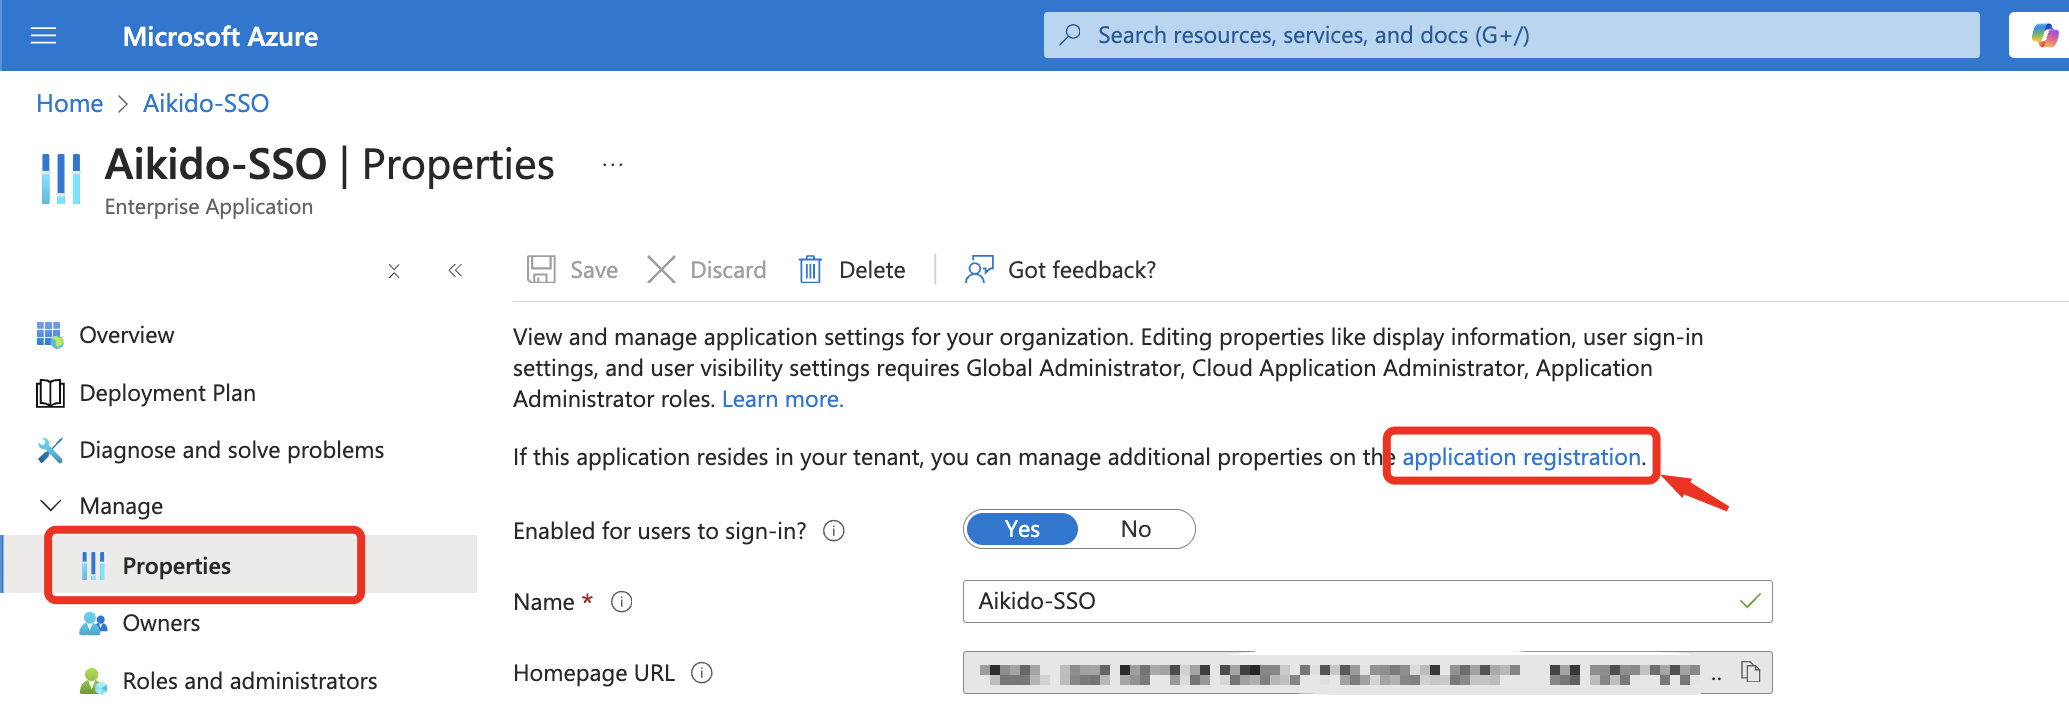
-
アプリ ロールを作成します。値 ここにはクレームの値が入ります。この例では、次のために設定しています
aikido_role。そのため、有効な値は次のとおりですadmin,デフォルト,team_only.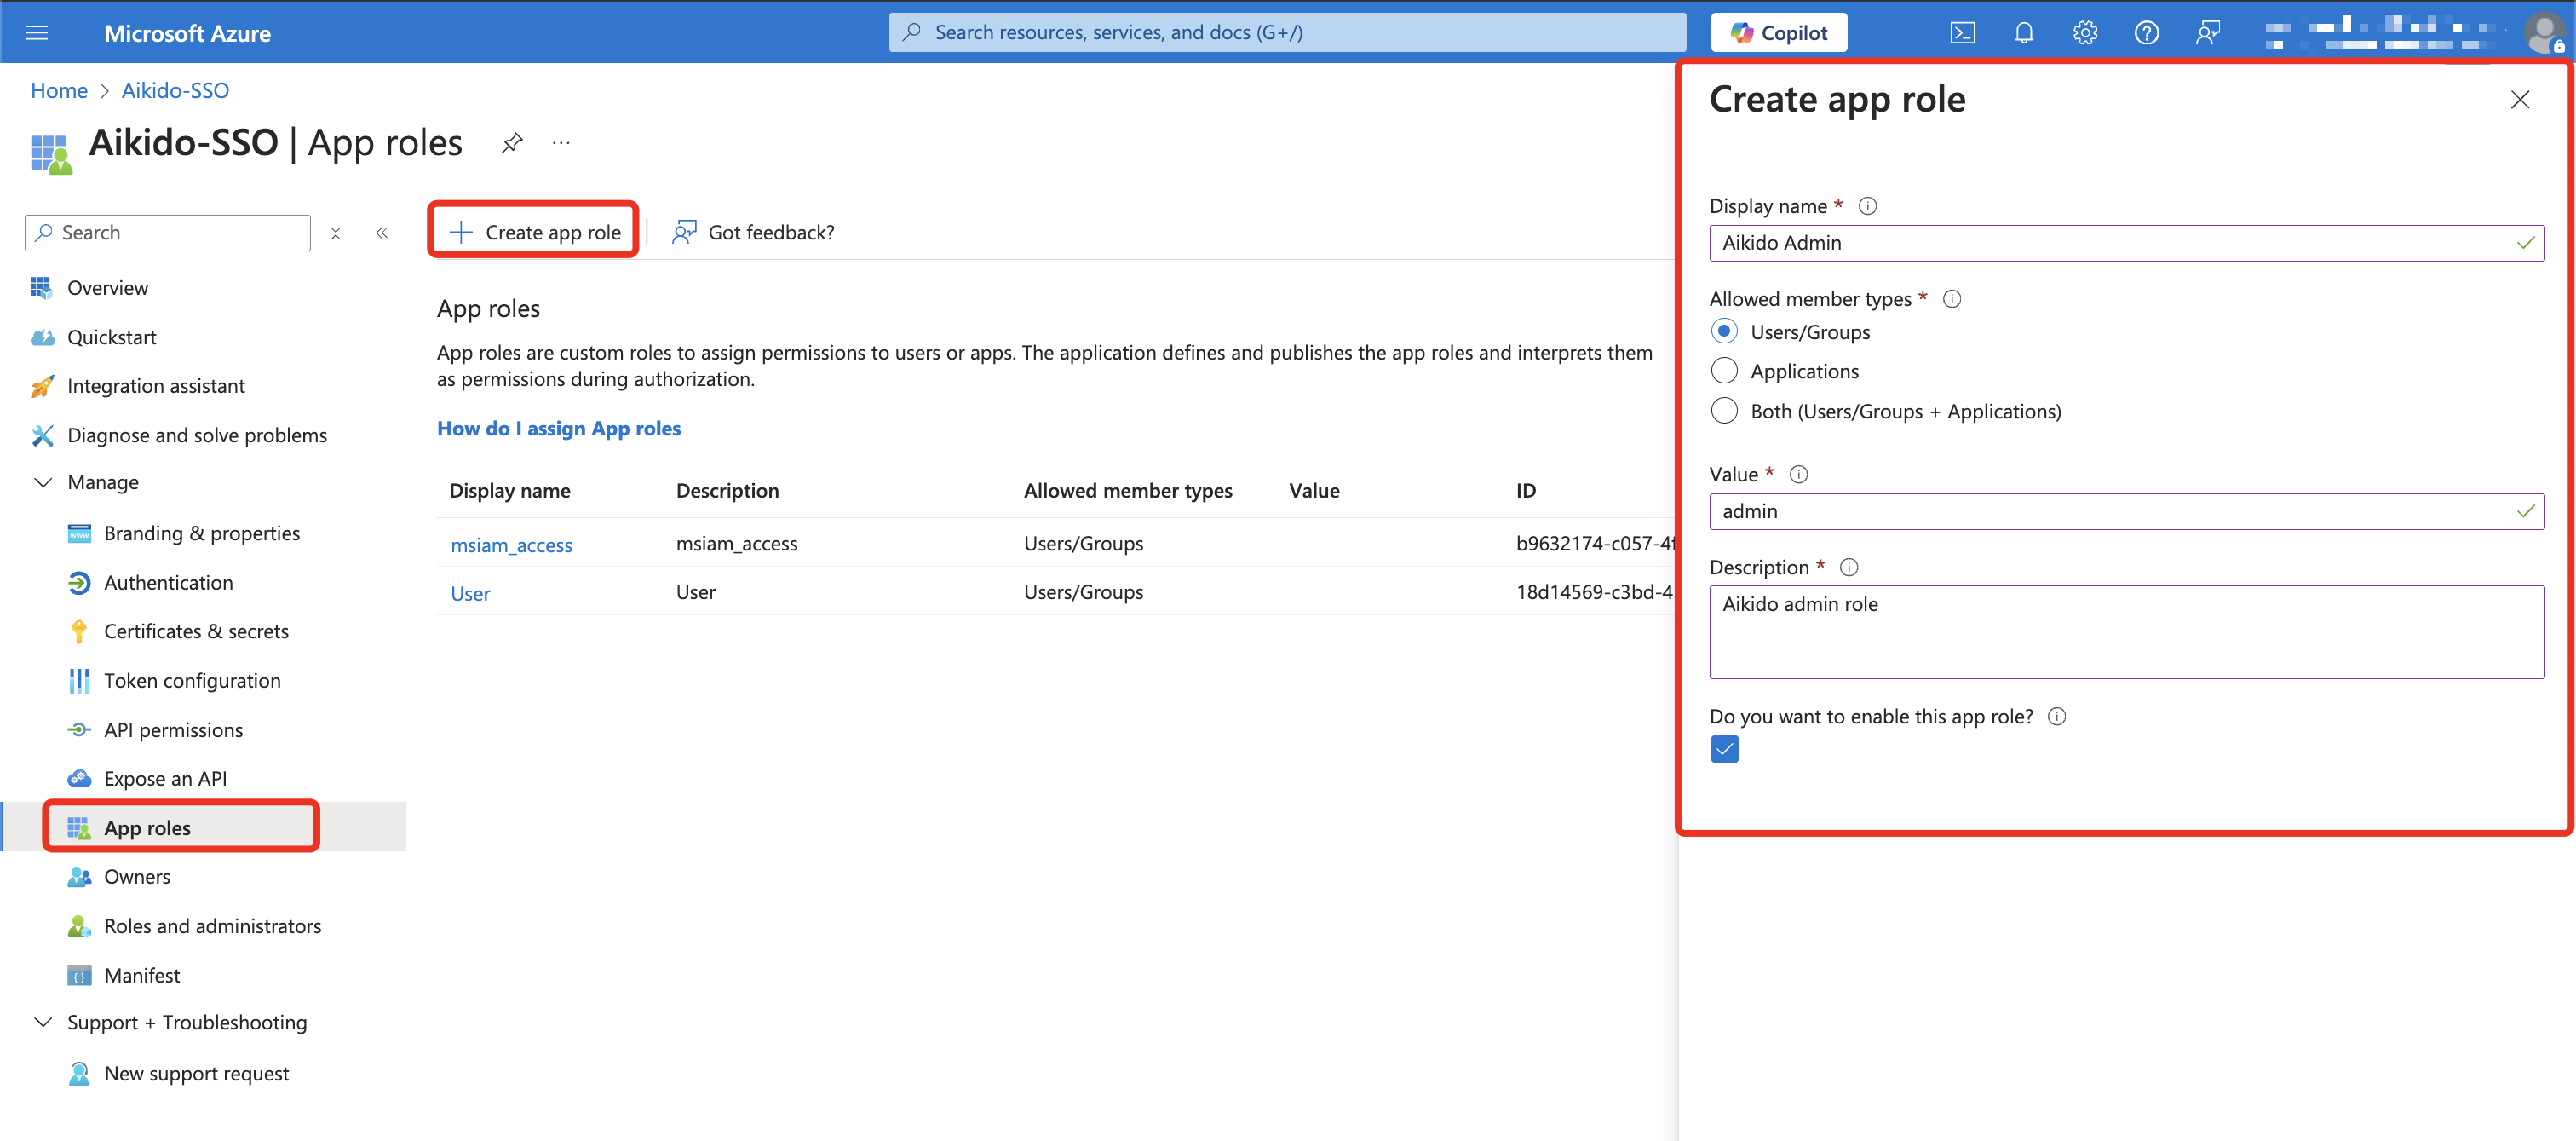
-
保存したら、アプリの設定に戻り、「Users and Groups」にグループを追加します
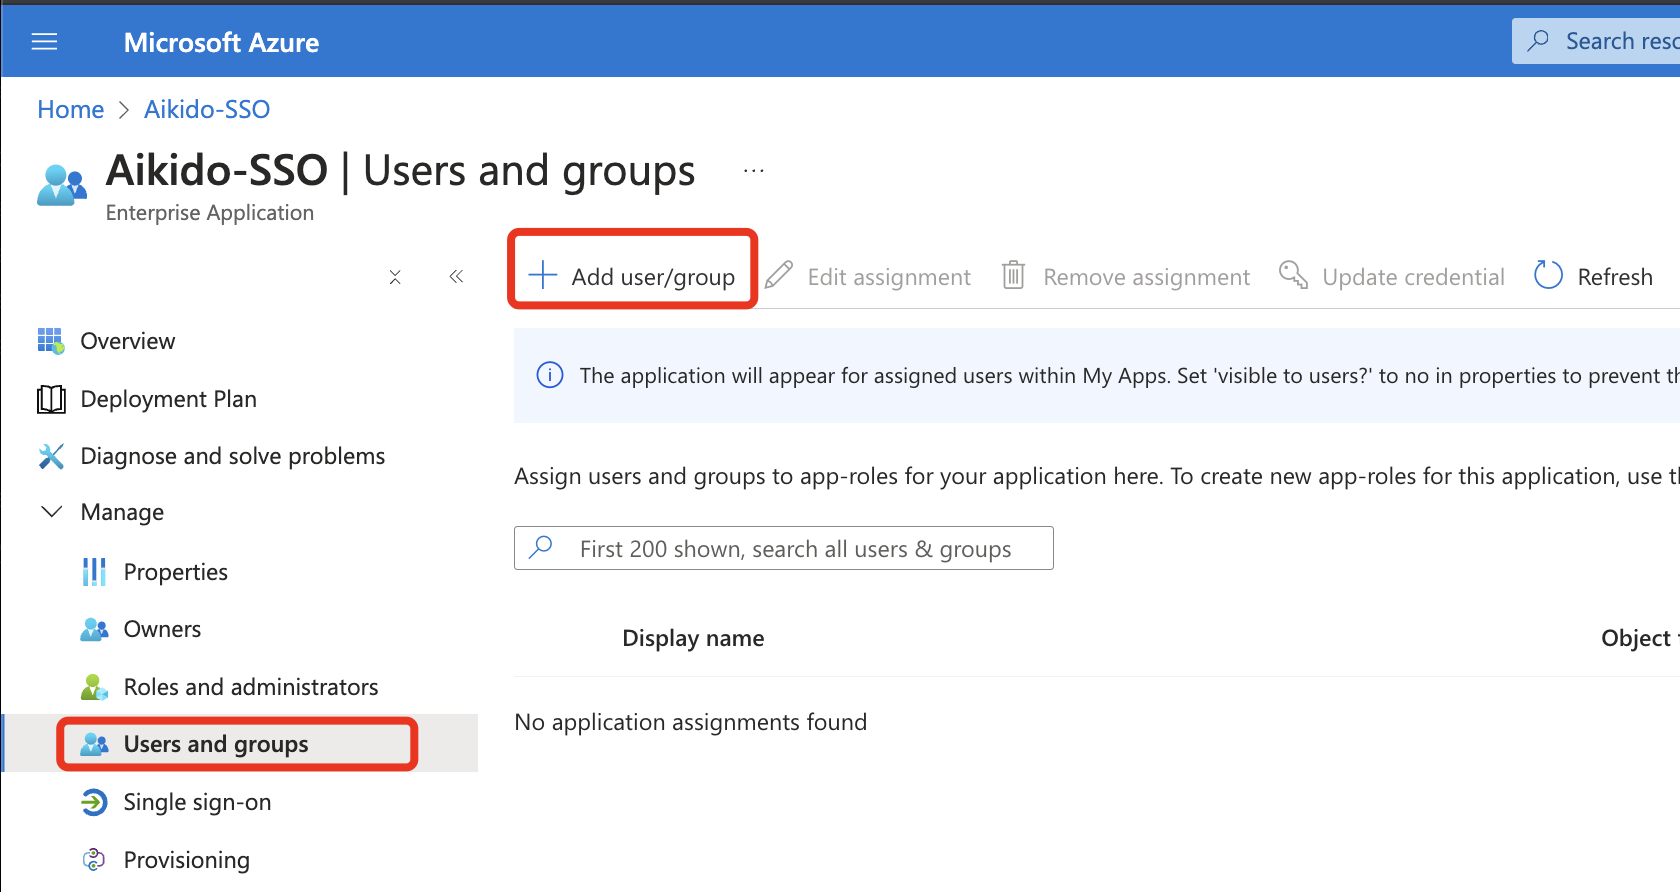
-
管理者アクセスを付与したい Entra グループを追加し(この場合)、手順 2 で作成したロールを追加します。
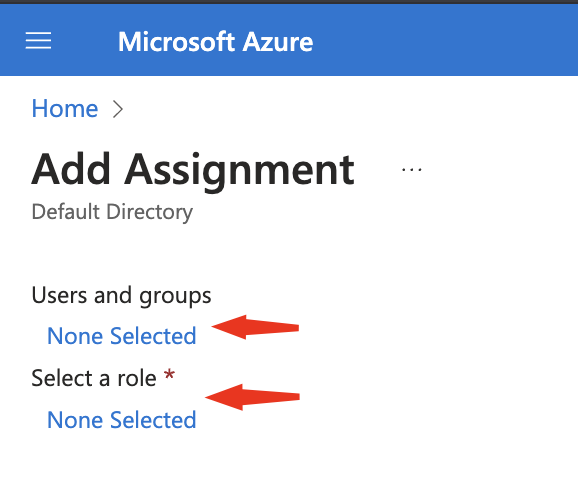
-
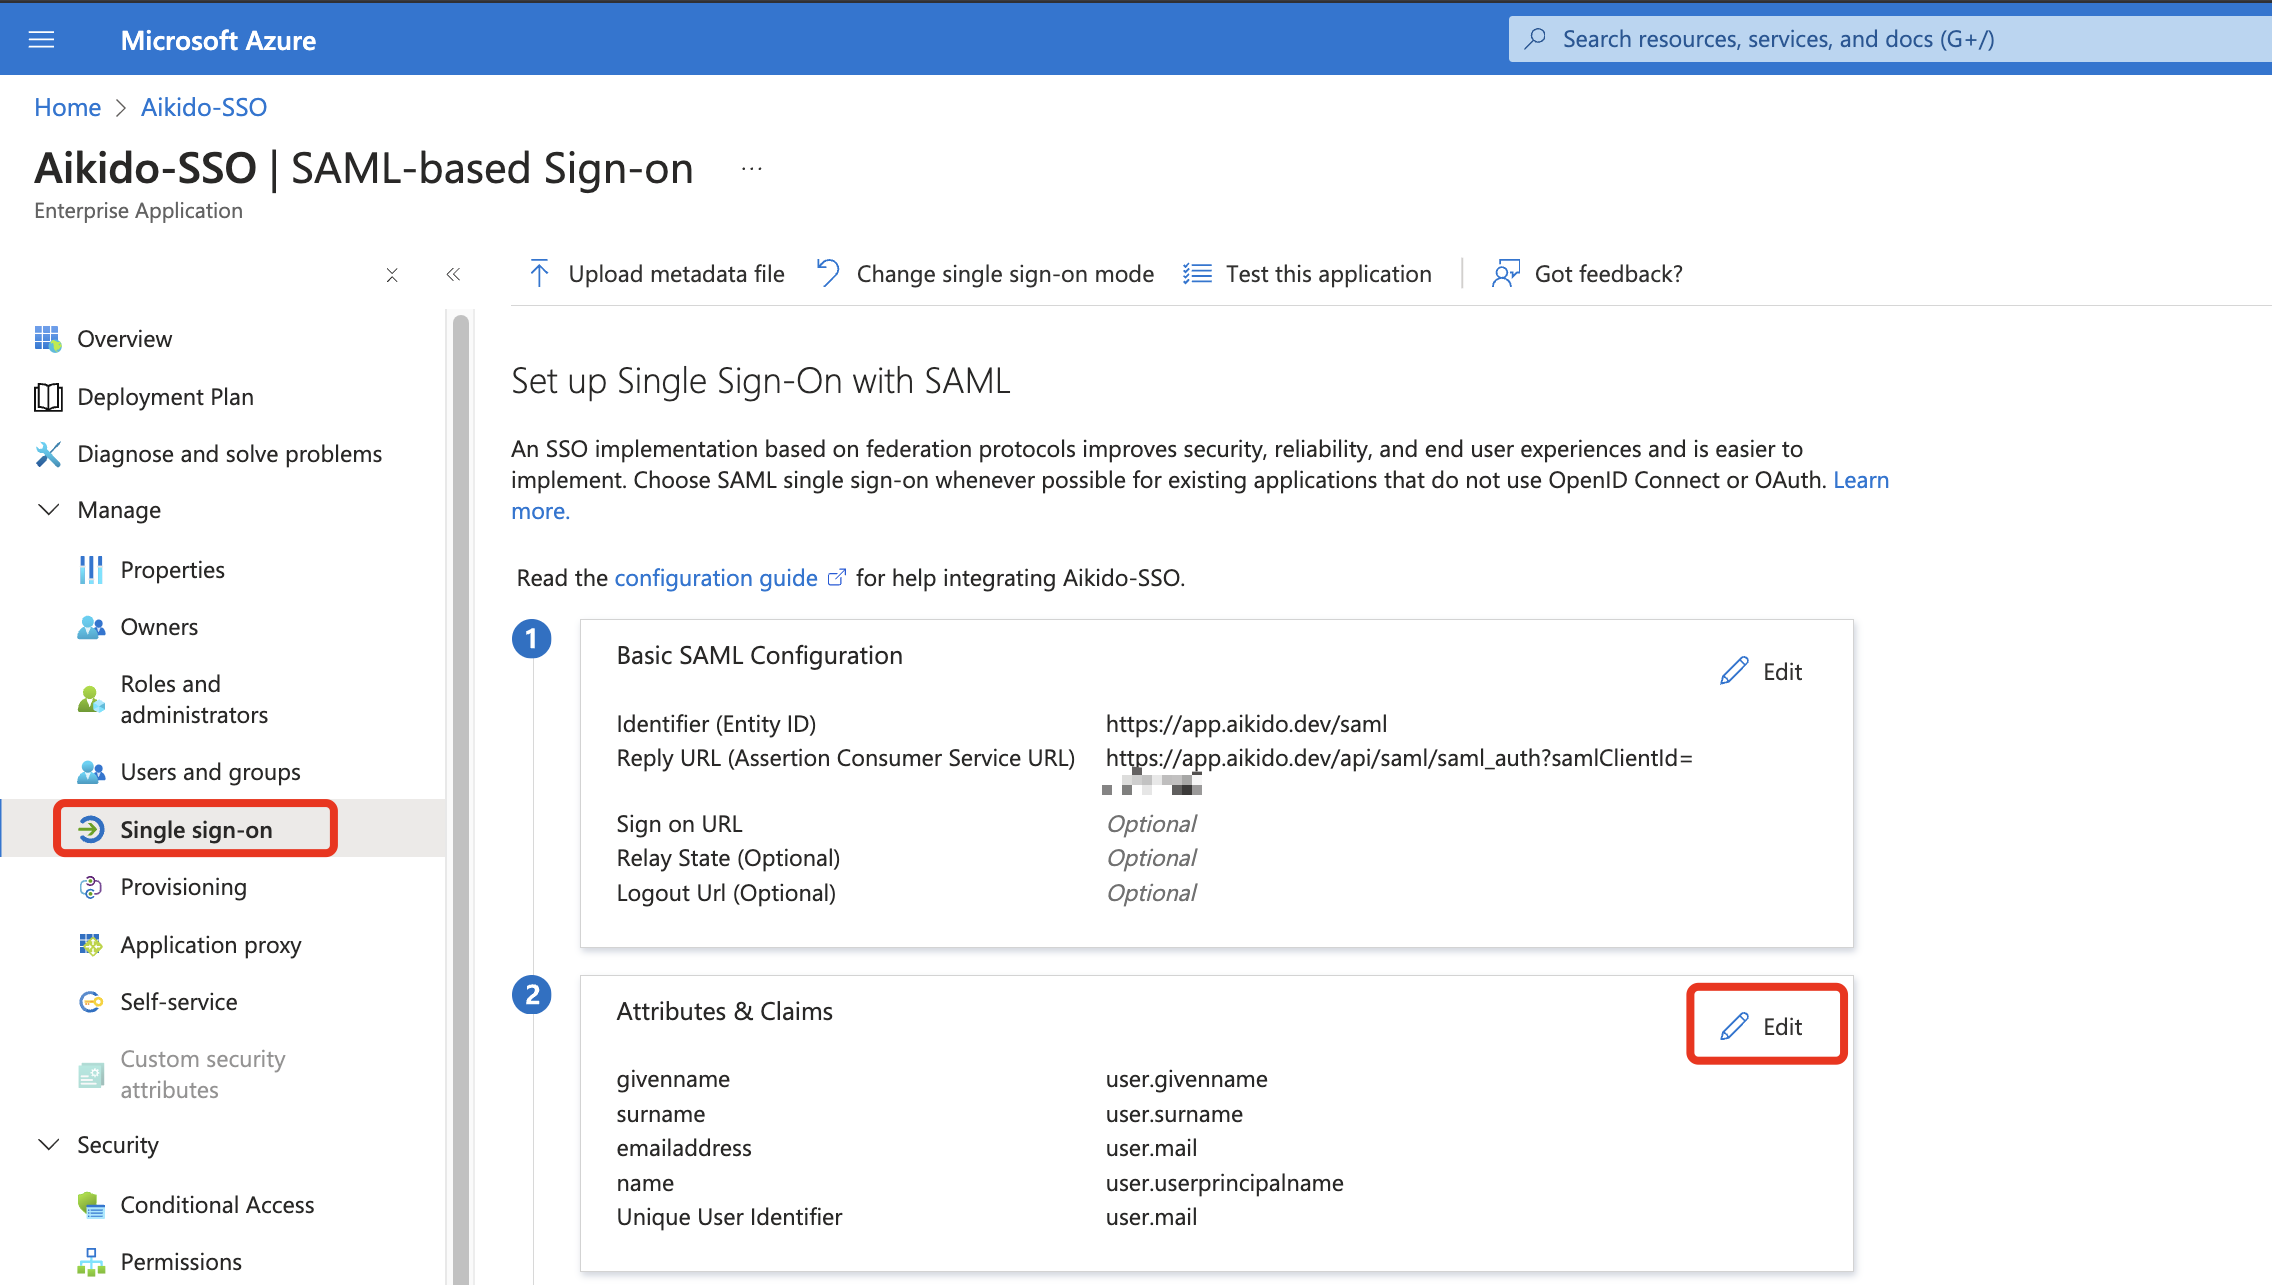
アプリのシングル サインオン設定に戻り、Attributes & Claims -> Edit に移動します
-
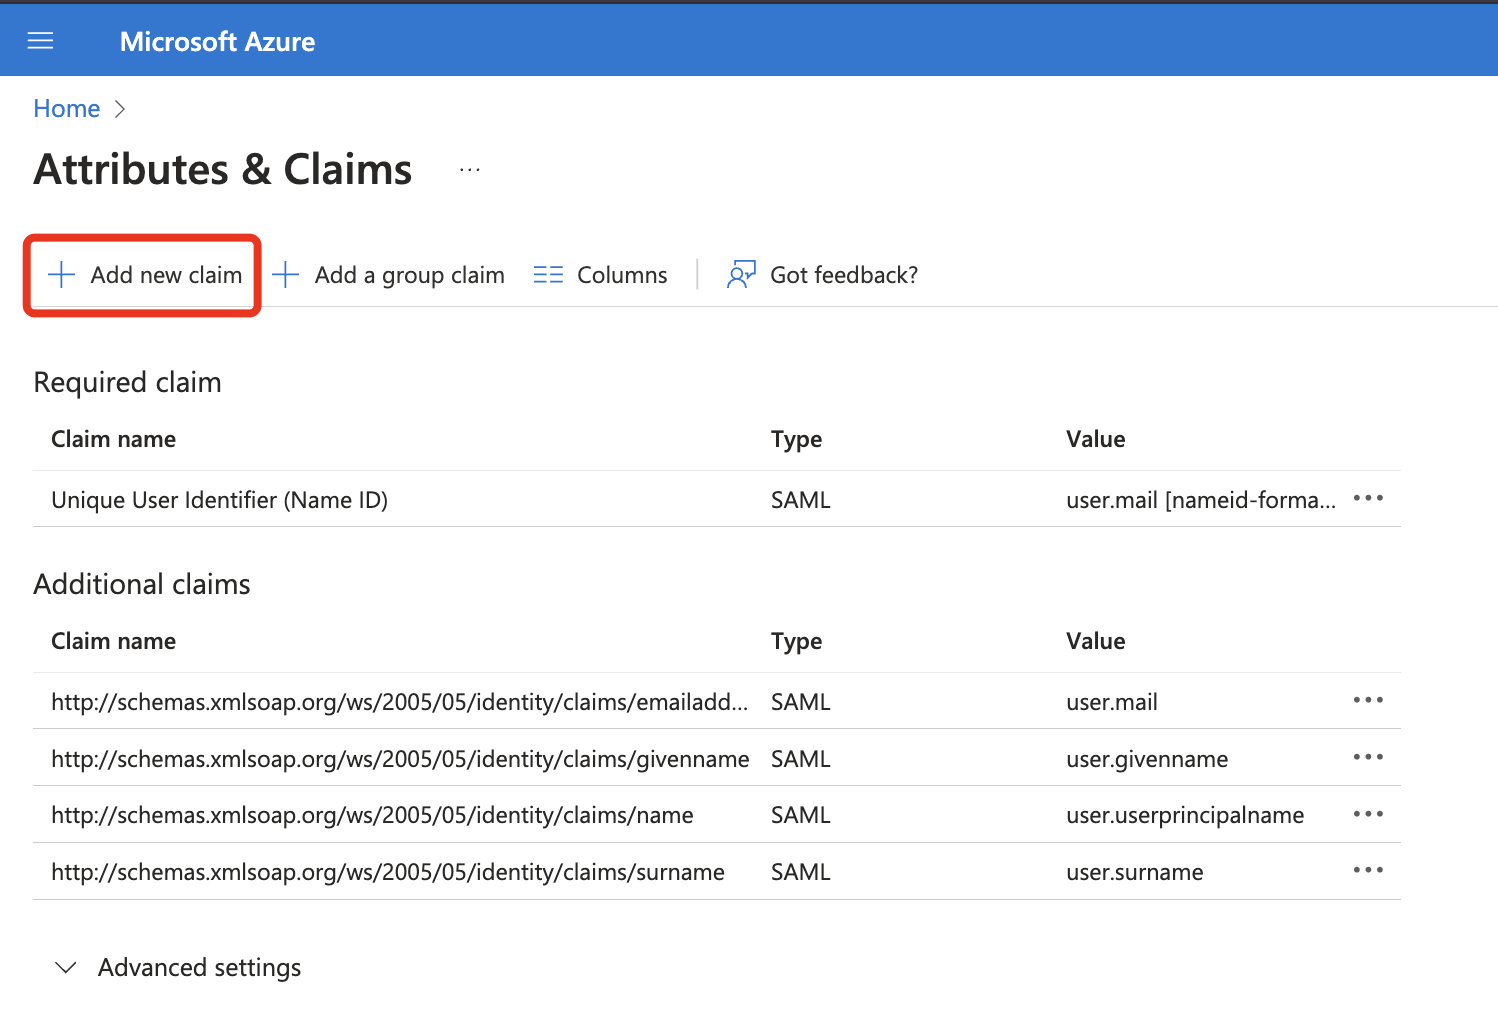
「Add new claim」をクリックします
-
属性名と、ソース属性として user.assignedroles を入力します。(これは
admin手順 2 で設定した値です)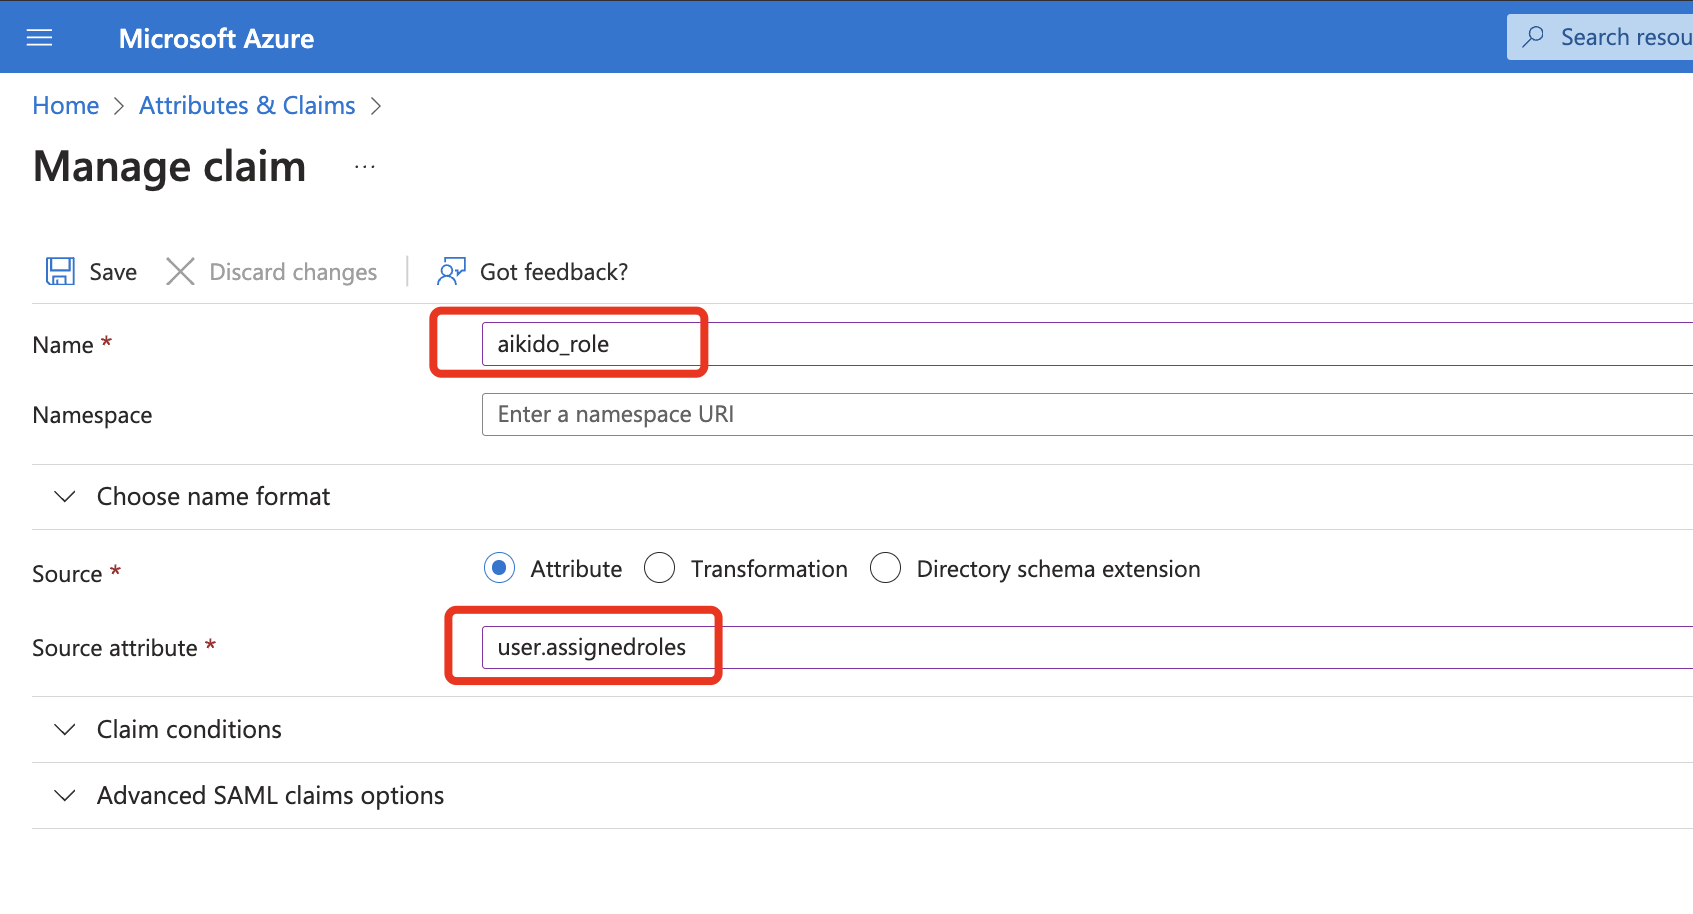
-
完了です。SAML ログイン時に、これらの変更が適用されます。