
JFrog Artifactory
JFrog ArtifactoryをAikidoと連携させることで、イメージに既知の脆弱性がないかスキャンできます。
この機能を有効にするには、以下の簡単な手順に従ってください。
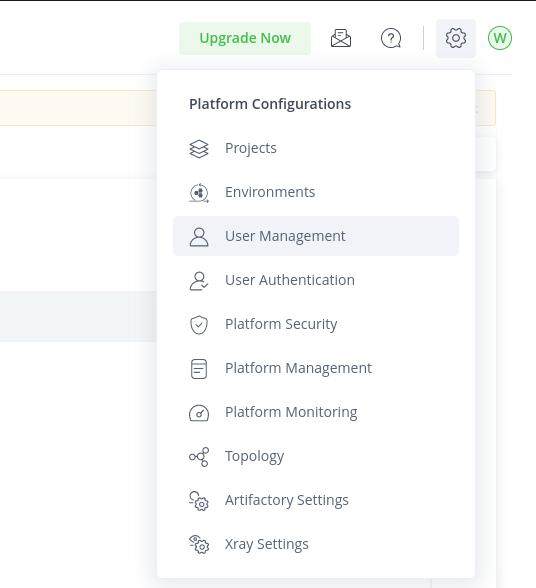
ステップ1: JFrogで、ユーザー名やJWTアクセストークンなどのデータを収集する必要があります。ユーザー名はUsersテーブルに表示されている値です。まず、右上の「User Management」をクリックします。
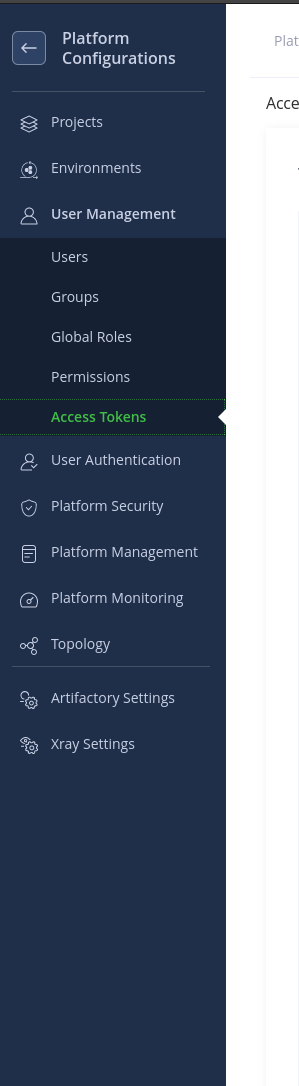
次に、左側のメニューで「Access Tokens」をクリックします。
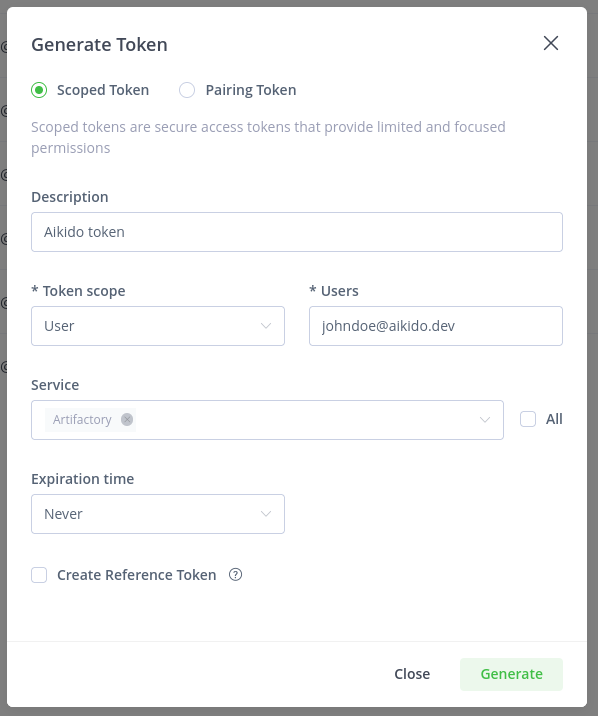
右上の「Generate token」をクリックし、以下のように設定を入力します。
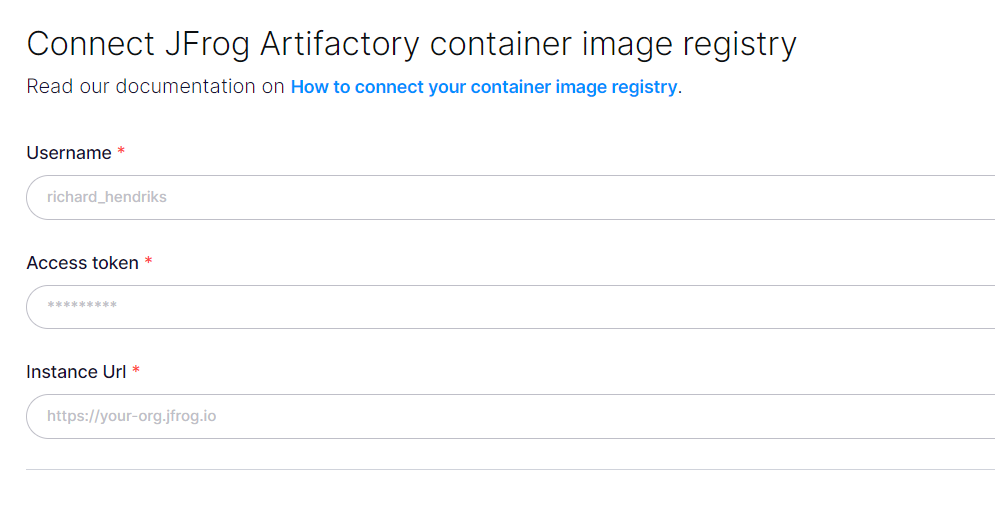
ステップ2: 収集したデータをAikidoに入力します(直接リンク: https://app.aikido.dev/settings/container-image-registry/add/artifactory)
ステップ3: Aikidoがアクセス可能なすべてのコンテナリポジトリを検出し、一覧表示します。
ステップ4: 検出結果の重複排除をより適切に行うために、リポジトリをコードリポジトリにリンクできます。このステップは任意です!
ステップ5: レジストリの横にあるアクションメニューで「scan repos in registry」をクリックして開始します。結果はFeedに表示されます!