
APIスキャンでルートを無視する
当社の API スキャンソリューションは、潜在的なセキュリティ脆弱性を特定することで、エンドポイントの保護に役立ちます。ただし、特定のルートをスキャン対象から除外する必要がある場合もあります。このドキュメントでは、スキャンプロセスでルートを無視するタイミングと方法について説明します。
ルートを無視する方法
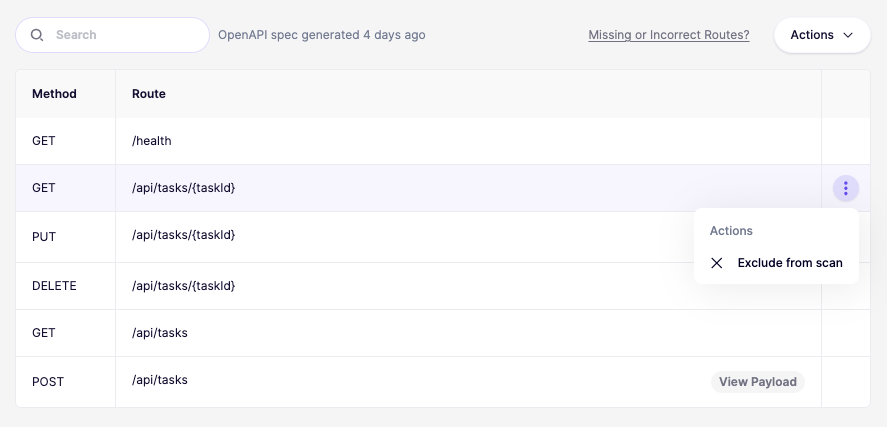
スキャンからルートを除外するのは簡単です:
- 変更したいドメインの Routes ページに移動します
- 除外したい特定のルートを見つけます
- ルートにカーソルを合わせると、右側にアクションメニューが表示されます
- アクションメニューをクリックし、「スキャンから除外」を選択します
無視すると、再度有効にするまで、そのルートは今後のセキュリティスキャンから除外されます。
ルートの無視が必要になる場合もありますが、除外した各エンドポイントは潜在的なセキュリティ上の抜け穴を意味することを忘れないでください。ルートを無視するのは明確な理由がある場合に限り、無視しているルートの一覧を定期的に確認してください。
ユースケース
API スキャンから特定のルートを除外する正当な理由はいくつかあります:
- テスト用または開発用のルート: 開発中にのみ使用され、本番環境では公開されないエンドポイント。
- 高トラフィックのエンドポイント: スキャンによってパフォーマンスに影響が出る可能性がある、大量のトラフィックを処理できないルート。
- 誤検知: 独自の機能により、一貫して誤ったセキュリティアラートを引き起こすルート。
- 内部ツール: 異なるセキュリティモデルを使用する管理用またはデバッグ用のエンドポイント。
- サードパーティ連携: 独自のセキュリティ対策を持つ外部システムと連携するルート。