
汎用OCI互換レジストリ
このガイドでは、Docker/OCI互換の任意のレジストリをAikidoに接続してイメージスキャンを行う方法を説明します。
Aikidoに必要なのは読み取り(pull)アクセスのみです。イメージのpush、変更、削除は一切行いません。
前提条件
-
OCI互換のレジストリエンドポイント(例: registry.example.com)。
-
スキャン対象のリポジトリに対するpull権限を持つユーザー。
権限の範囲は、必要最小限のリポジトリまたはネームスペースに限定してください。
-
(任意)レジストリがファイアウォールの内側にある場合は、Aikidoの送信元IPを許可リストに追加してください。
セットアップ
ステップ1: レジストリで認証情報を作成する
イメージをpullできるユーザー名とアクセストークン/パスワードを作成します。
作成方法はプロバイダーによって異なります。レジストリのドキュメントで以下のいずれかを探してください:
- 「Personal access token」または「Robot/Service account」
- 「Read-only token」/「Pull-only token」
- 「Password for Docker login」
ステップ2: docker loginで確認する
Aikidoに接続する前に、認証情報がローカルで機能することを確認します。
docker logout registry.example.com 2>/dev/null || true
docker login registry.example.com
# Username: <your-username-or-service-account>
# Password: <your-access-token-or password>
次に、既知のイメージをpullして権限を確認します:
docker pull registry.example.com/namespace/image:tag失敗する場合は、レジストリでトークンのスコープまたはリポジトリの権限を調整してください。
ステップ3: Aikidoにレジストリを追加する
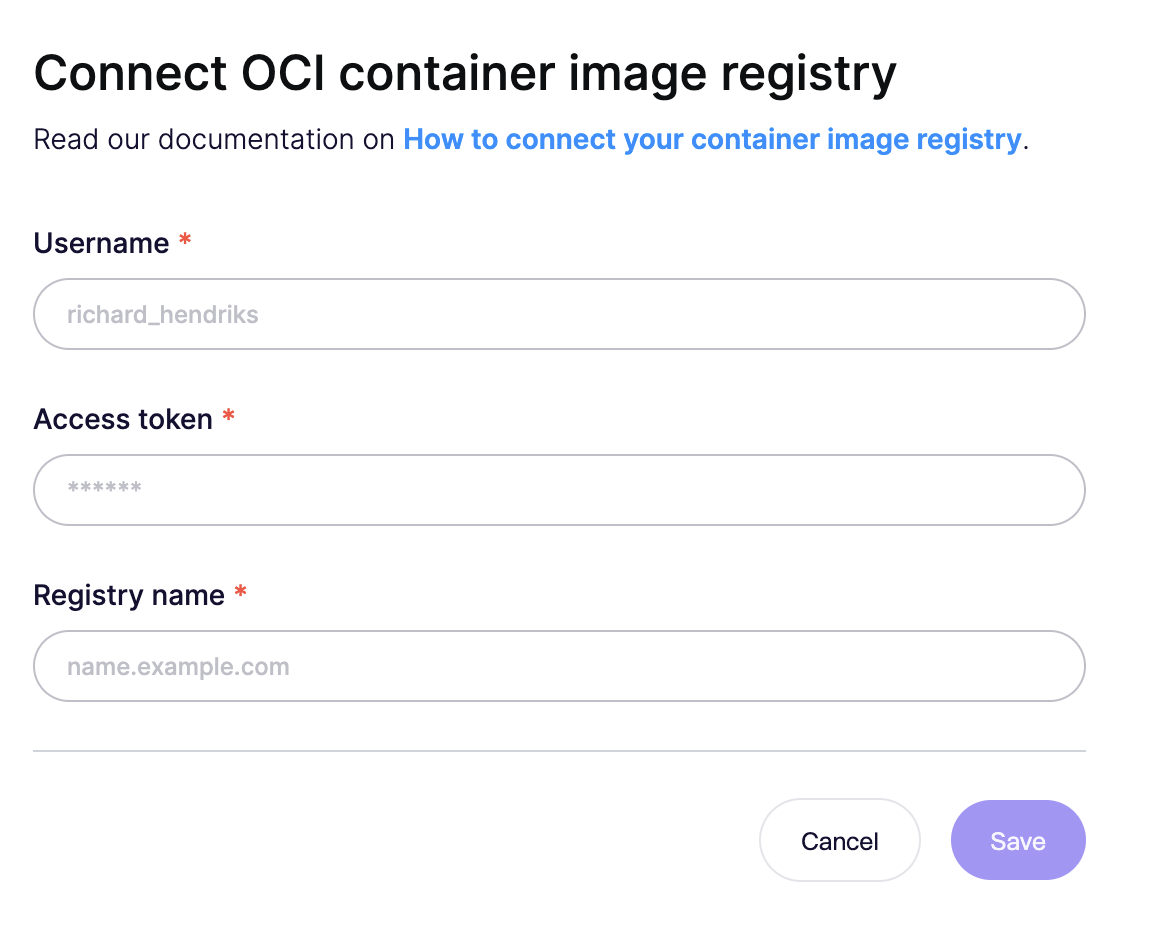
Container image registry connectionで、以下を入力します:
| Aikidoのフィールド | 入力内容 | 例 |
|---|---|---|
| Username | 作成したユーザー名またはサービス/ロボットアカウント | robot_aikido |
| Access token | docker loginで使用したトークン/パスワード | •••••••• |
| Registry name | レジストリのホスト名(プロトコルなし) | registry.example.com |
Saveをクリックします。