バイパスされた IP
バイパスされた IP は、Aikido Zen がリクエスト処理中に明示的に無視する、信頼された IP アドレスまたは CIDR 範囲です。バイパスされた IP からのリクエストは、Zen の検査と適用の対象から完全に除外されます。
つまり、Zen はそのトラフィックを解析したり、検出結果を生成したり、ブロックルールを適用したりしません。
#バイパスされた IP を使う理由
すべてのトラフィックが実際の攻撃者の行動を表しているわけではありません。中には、信頼して管理しているシステムからのリクエストもあります。
一般的な例としては、ロードバランサーやリバースプロキシなどの社内インフラ、監視や稼働状況監視サービス、社内テスト環境、承認済みのセキュリティツール、または Aikido のスキャン トラフィックが挙げられます。
これらの IP をバイパスすることでノイズを減らし、誤検知を避け、アラートを実際の脅威に集中させることができます。
実行時 AI ペンテストまたはドメインおよび API セキュリティ スキャンでは、実行したいスキャンの種類に応じて IP のバイパスが有用な場合があります。
場合によっては、検出やブロックの動作を確認するために Zen を完全に有効にしておきたいことがあります。別の場合では、スキャン トラフィックを一時的にバイパスすることで干渉を防ぎ、中断のないテストが可能になります。
#バイパスされた IP を設定する方法
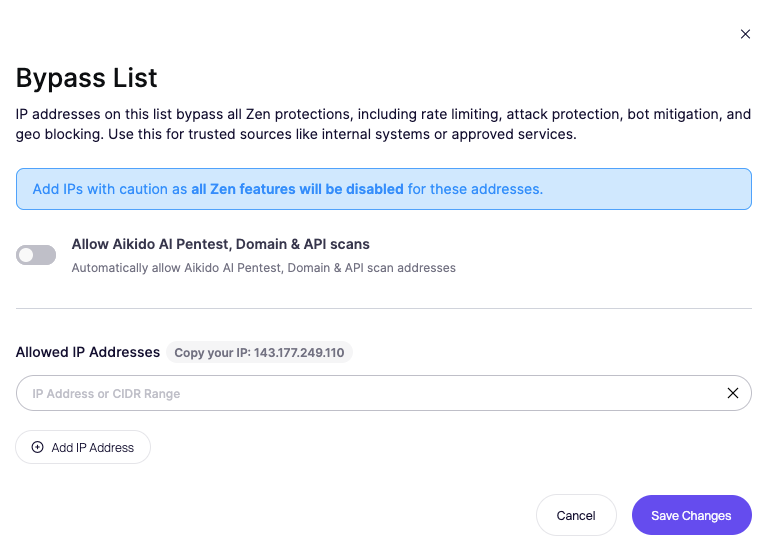
設定された IP ではすべての Zen セキュリティ機能が無効になるため、完全に信頼できる送信元のみを追加してください。
-
Aikido ダッシュボードの Firewall タブに移動します
-
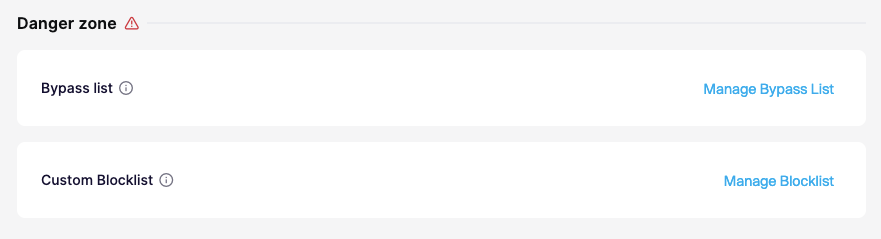
ページ下部の Danger zone セクションまでスクロールします
-
Manage Bypass List を選択します
-
1 つ以上の IP アドレスまたは CIDR 範囲を追加します
-
変更を保存します