
.aikidoファイルでスキャンを構成する
.aikido ファイルを使用すると、特定のリポジトリに対するAikidoの処理方法を細かく調整できます。Aikidoはスキャンのたびにこのファイルを自動的に読み込みます。
デフォルトの動作とカスタマイズ
Aikidoは、依存関係フォルダ、ビルド出力、生成ファイル、ロックファイル、バイナリ、メディアなど、多くの無関係なファイルやディレクトリをデフォルトで除外しています。ほとんどのリポジトリでは、追加の設定は必要ありません。
リポジトリ固有の例外や動作が必要な場合は、.aikido を使用してください。一般的なユースケースには、特定のパスの除外、許容したCVEを理由付きで無視すること、そのリポジトリにおけるAutoFixの動作に対するカスタムコンテキストの指定などがあります。
.aikidoファイルのセットアップ
.aikido ファイルをリポジトリのルートに作成します。
特定のパスやファイルを除外する
exclude キーと paths サブキーを使用すると、特定のファイルやディレクトリをAikidoのコードスキャンの対象から外すことができます。これにより、シークレット、SAST課題、ロックファイル、コード品質、Deep Reviewのスキャンが自動的に除外されます。
注意: .aikido におけるパスのマッチングは、単純な文字列の包含に基づいています。
設定した値がファイルのフルパスのどこかに含まれている場合、そのファイルは除外されます。
ワイルドカードや正規表現はサポートされていません。
exclude:
  paths:
    - src/useless-folder
    - docs/example.js
    - .gen.ts
CVEを無視する
CVEを無視するには、理由とともに .aikido yamlファイルに追加します。Aikido UIでも、これらの特定のCVEが .aikido ファイルを参照して無視されていることが表示されます。
ignore:
  cves:
    CVE-2020-8203:
      reason: We do not care about this CVE
    CVE-2025-22869:
      reason: We handle this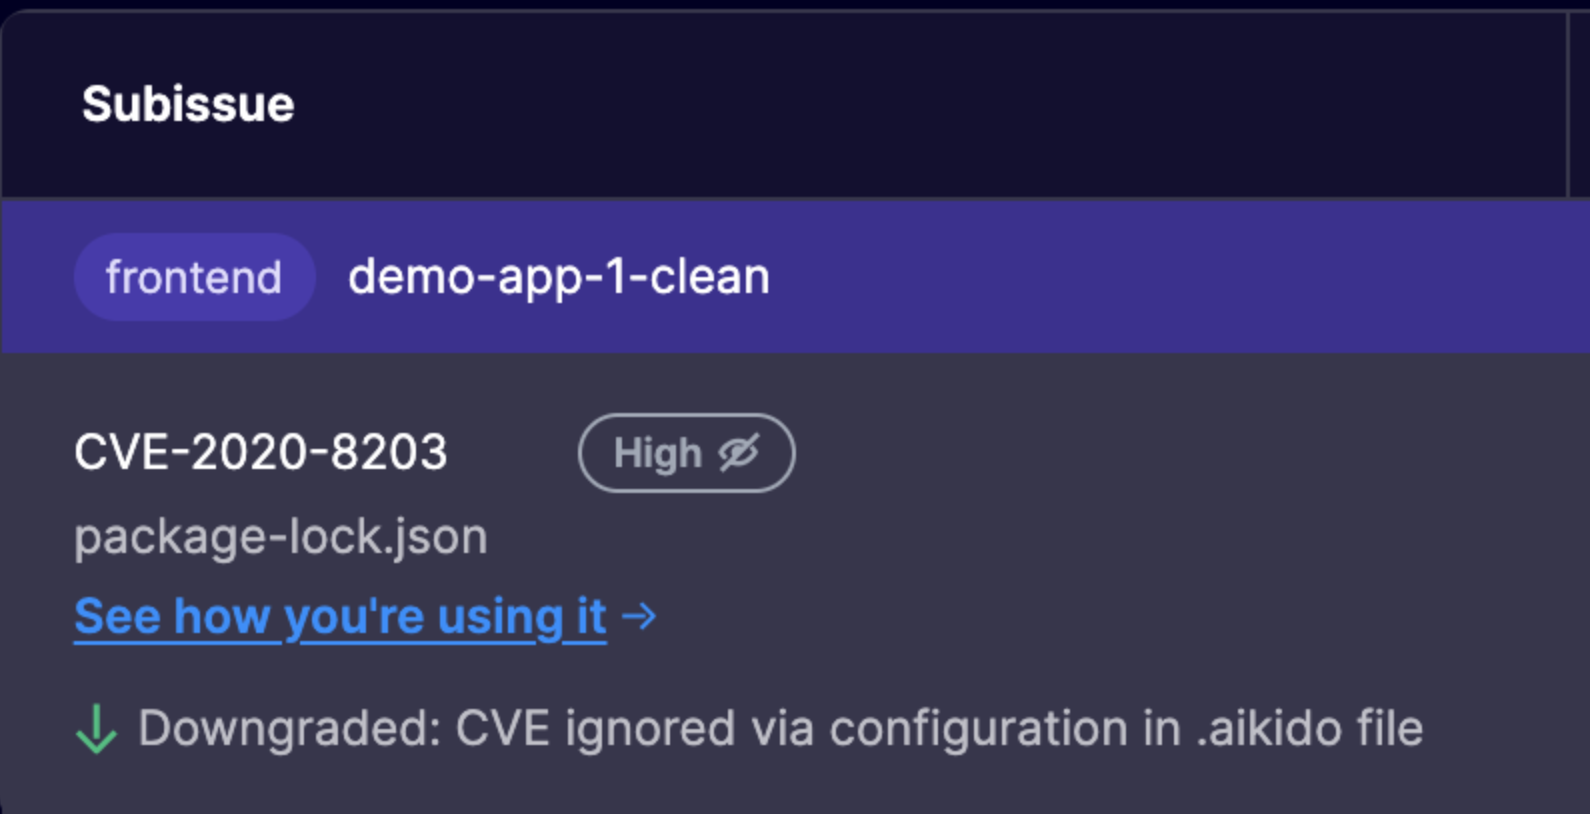
その他の無視方法
コードコメントでSASTを無視する
コード内のコメントを使用してSASTの検出結果を無視することもできます。
その他の.aikidoのユースケース
.aikido ファイルでは、リポジトリ固有のAutoFixの動作も設定できます。
これを使用して、カスタムブランチプレフィックスや、リポジトリ全体で単一のAutoFix PRを作成するといった設定を定義できます。
サポートされている autofix 設定と例については、AutoFix PR設定を参照してください。