
クラウドインベントリ
Aikidoは、接続済みのクラウド環境全体にあるすべてのアセットのインベントリを自動的に作成します。これにより、各プロバイダーを個別に確認しなくても、クラウド内に何が存在するのかを常に最新の単一ビューで把握できます。
重要な理由
クラウド環境は絶えず変化し、アカウント、リージョン、プロバイダー全体で実際に何が稼働しているのかを見失いがちです。クラウドインベントリを使えば、すべてのアセットを1か所で確認し、露出している、または設定ミスのあるリソースを見つけ、各アセットがどのように相互接続しているかを、各プロバイダーのコンソールにログインせずに把握できます。
概要
あなたが クラウドアカウントを接続するAikidoは、EC2インスタンス、S3バケット、IAMロール、Lambda関数、クラウドで稼働するコンテナなどのリソースを取り込み、この一覧を自動的に同期し続けます。
Aikidoは、VMやコンテナで見つかる脆弱性やサポート終了などの問題のようなセキュリティコンテキストも各アセットに付加します。つまり、このインベントリは単なるリソース一覧ではなく、リスク情報が紐づいたリソース一覧なのです。
インベントリを表示する
クラウドへ移動
左側ナビゲーションの[資産]の下で、クリック クラウド.
クラウドアカウントを開く
確認したい特定のクラウドアカウント(たとえばAWSアカウント)をクリックします。
インベントリタブを開く
クラウドアカウントページで、 [インベントリ] タブを選択します。
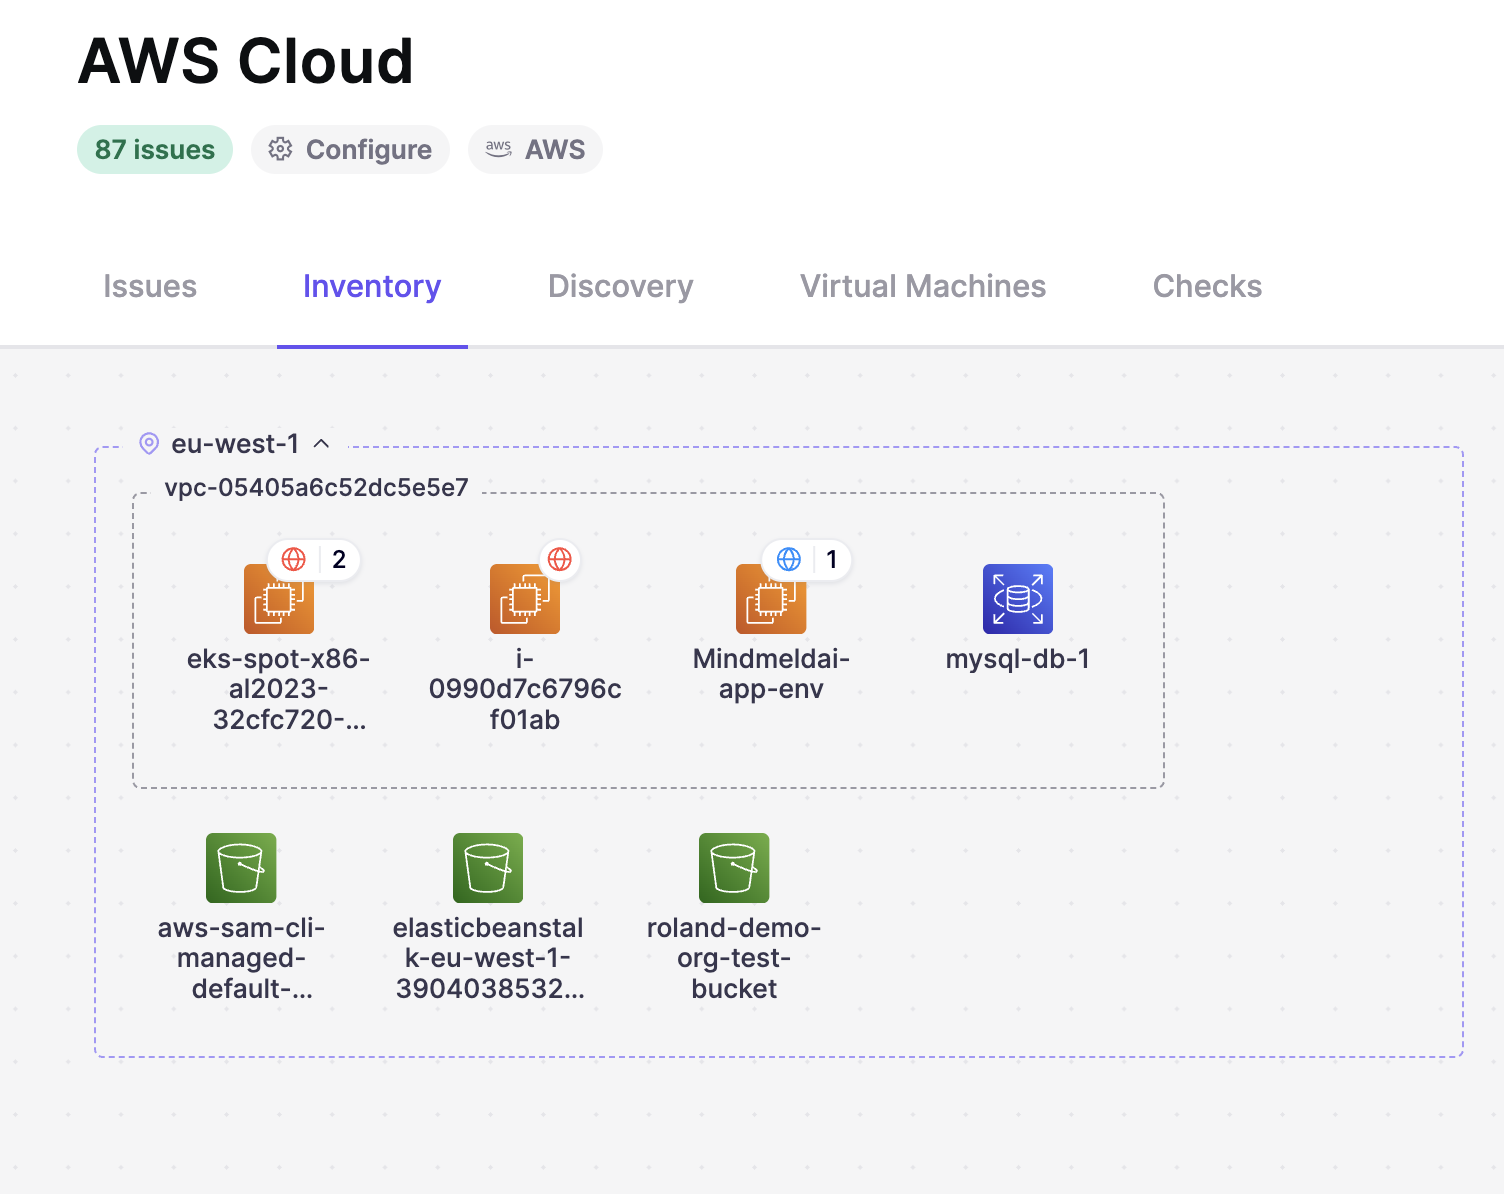
アセットマップ
このマップでは、リソースがリージョンごとに、さらにVPCごとにグループ化されて視覚的に表示されるため、何がどこにあるのかを一目で把握できます。
各アセットは、種類を示すアイコン(EC2インスタンス、RDSデータベース、Kubernetesリソースなど)と名前が付いたタイルとして表示されます。数字付きの地球アイコンは、そのアセットにポートやインターネットに公開されたエンドポイントなど、指定件数の露出の検出結果があることを意味します。
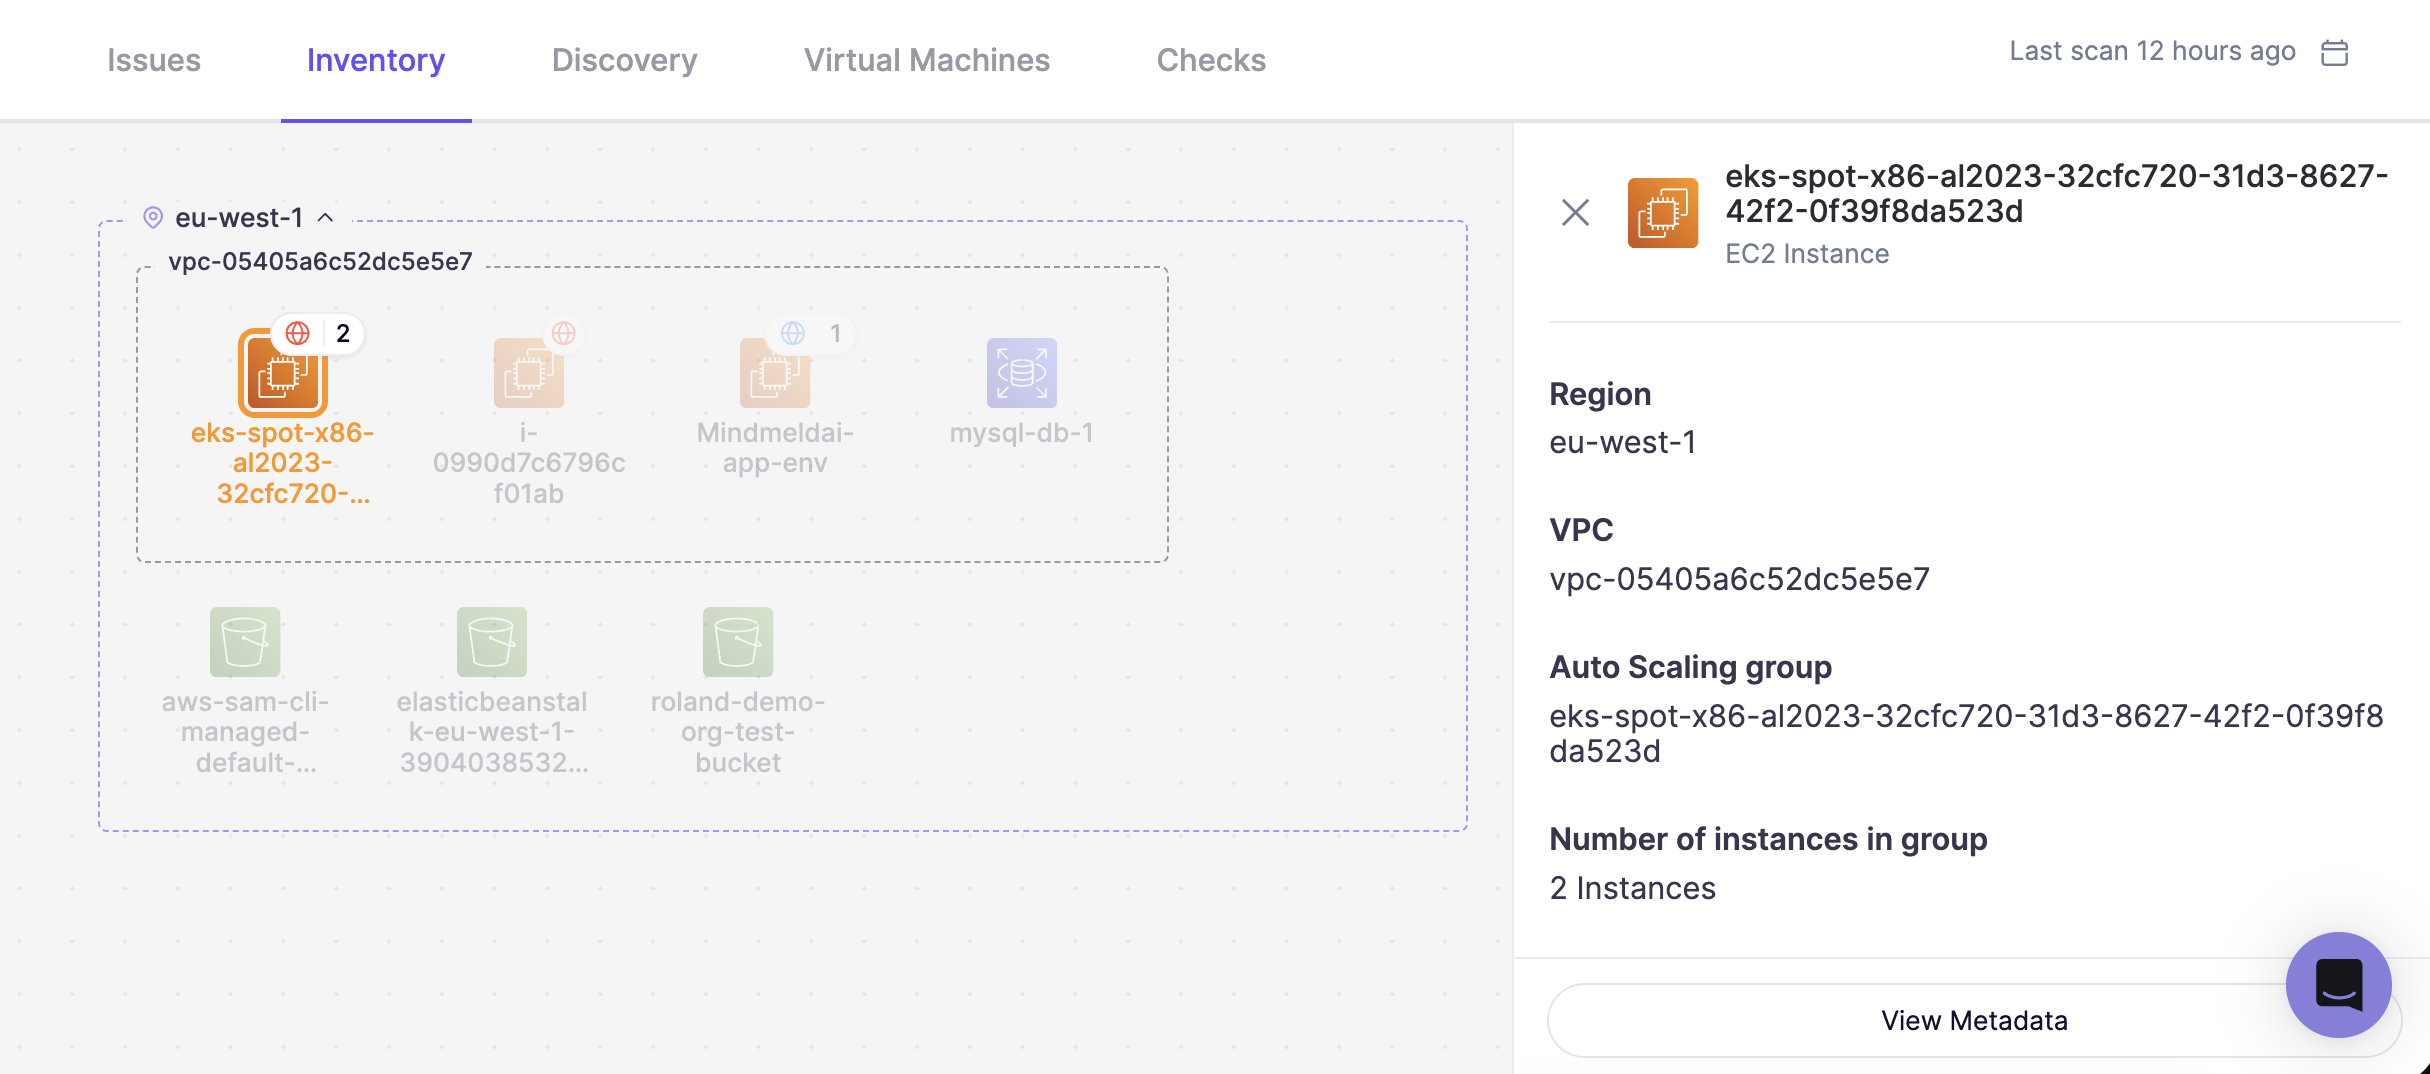
タイルをクリックすると、右側のパネルで詳細が開きます。
ノード詳細パネル
- リージョンとVPC
- Auto Scalingグループ – グループ内の名前とインスタンス数(該当する場合)
- 露出 – 攻撃グラフを調べて、このアセットにどのように到達できるかを確認します(たとえば「ロードバランサー経由で到達可能」)
- ファイアウォールルール – 受信を許可 と 送信を許可 プロトコル、ポート、セキュリティグループを含むルール
- 接続されたリソース – このノードが接続している他のアセットと、その接続方法(たとえば、セキュリティグループ「経由」のデータベース)
- メタデータを表示 – 生のリソースメタデータを確認します
ブラウズする代わりに、特定のアセットを見つけたいですか?こちらを参照 クラウドディスカバリー: アセットインベントリを検索する.