AWS Organizationを接続する
管理アカウントのみをオンボードすることで、AWS Organization全体をAikidoに接続できます。すべてのメンバーアカウントを自動検出して接続し、セットアップを簡素化し、完全なカバレッジを確保します。
この機能は次の場合にのみ利用できます Pro と Advanced プラン。 お問い合わせ 詳細はチャットでお問い合わせください。
AWS のメンバーアカウントが多数ある AWS Organizations をお持ちの場合は、接続するのは 管理アカウント だけにして、残りの AWS アカウントは Aikido に自動検出・接続させることができます。
#AWS Organization を接続する理由は?
Organizations レベルでオンボーディングすることで、次の利点があります:
- より迅速なセットアップ:接続する必要があるのは管理アカウントだけです。
- アカウントの自動検出:今後作成するアカウントも含め、新しいメンバーアカウントは自動的に Aikido に追加されます。
#前提条件
- Pro、Advanced、または Enterprise プランをご利用中です。
- AWS Organization の AWS 管理アカウントにアクセスできます。
- あなたは AWS CloudFormation StackSets の Trusted Access を有効にしています.
#はじめに
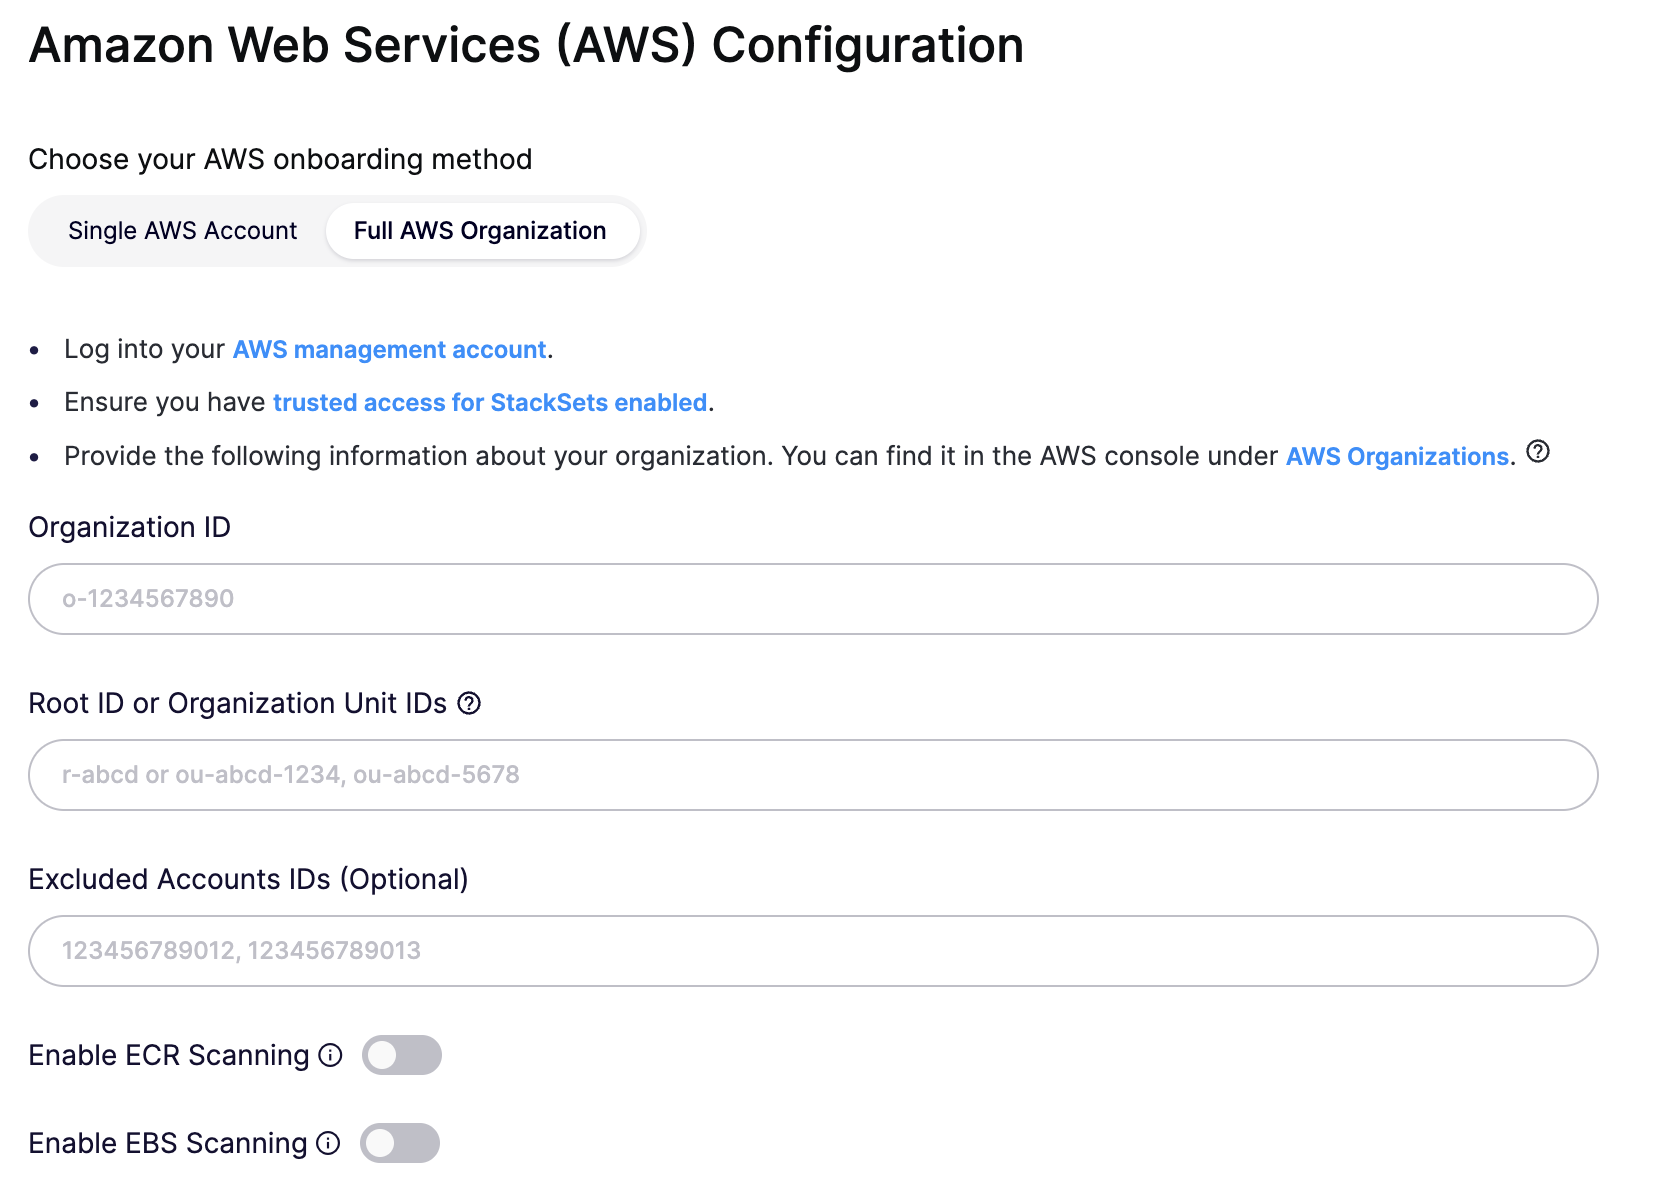
AWS Organization を接続するには、 AWS 接続ウィザードで。以下の情報を提供する必要があります:
- 組織 ID:'o-wma21z4agr' のような形式です。
- ルート ID または 1 つ以上の 組織単位(OU)ID、カンマ区切り:このオプションでは、組織全体(ルート ID を指定)またはその一部(たとえば、本番およびステージングの OU のみを接続する場合など)を接続できます。
- 除外するアカウント ID:必要に応じて、特定の AWS アカウントを Aikido に追加しないよう除外できます。
この情報は次の場所から取得できます: AWS Organizations ページ.
セットアップが完了すると、数分以内にすべての AWS アカウントが Aikido に接続されているのが表示されます。
#クラウドの用途の判定
AWS アカウントの目的/環境は、親 OU の名前に基づいて自動的に判定されます。Aikido は "production"、"staging"、"uat" などの用語を探し、それに応じてクラウドの目的を設定します。一致するものが見つからない場合、目的は "mixed" になります。各クラウド接続の目的は、"Configure" ボタンから手動で更新できます。
#メンバーアカウント向け ECR/EBS スキャン
Aikido は、AWS メンバーアカウントに対して ECR スキャンおよび/または EBS(EC2)スキャンを自動設定できます。これらを有効にすると、CloudFormation スタックセットとともに追加の IAM リソース(各機能ごとに IAM ロールとカスタムポリシー)がデプロイされます。AWS アカウントで CloudFormation ページを開く前に、必要に応じてこれらのオプションを設定してください。
まだ AWS Organization を接続していない場合は、初期設定時にこれらを有効にできます。"Enable EBS Scanning" オプションが表示されない場合は、お問い合わせください。
#オンボーディング後の組織詳細の編集
組織固有の値(例:除外する AWS アカウント)を更新するには その後 AWS Organization のオンボーディング後、次の操作が必要です:
- CloudFormation スタック内のパラメータを更新します。
- を開き、
aikido-security-readonly-orgCloudFormation スタック。 - "Update stack" -> "Make a direct update"。
- デフォルトの「Use existing template」オプションを選択します。
- 必要に応じてパラメータを更新します。
- 次のページで、IAM リソースの作成を承認します。
- 「Submit」を押します。変更のデプロイには数分かかります。
- を開き、
- Aikido で「Clouds」に移動し、AWS 管理アカウントに対応するクラウドの「Configure」を選択して設定を更新します。
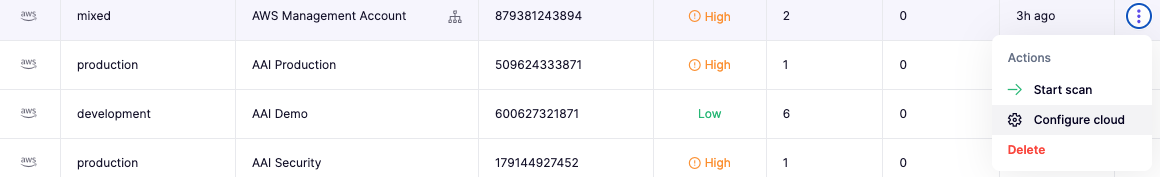
- Aikido で管理アカウントのスキャンを実行してください。これにより、新しい AWS アカウントが検出されます。AWS アカウントを除外した場合(または OU を削除した場合)は、Aikido から該当するクラウドを削除してください。
#FAQ
- 安全ですか?
はい。AWS Organization の接続は、個別の AWS アカウントを接続する際と同じセットアップを使用しており、外部 ID を必要とする最小権限の IAM ロールを使います。実際には同じテンプレートで、CloudFormation StackSets を使って各 AWS アカウントに展開しているだけです。
- AWS Organization に AWS アカウントを追加したら、Aikido に表示されますか?
はい。Aikido は管理アカウントをスキャンするたびに AWS Organization をスキャンし、新しい AWS アカウントを自動的に接続します。このプロセスは、AWS CloudFormation StackSets により、AWS アカウント内に必要な IAM ロールとポリシーが自動作成されることで実現されています。
- 組織に新しい AWS アカウントを追加しましたが、Aikido に表示されませんでした。
Aikido が AWS 管理アカウントをスキャンしても(手動でスキャンすることもできます)、新しいアカウントがまだ表示されない場合は、プランのクラウドアカウント上限に達している可能性があります。上限の引き上げについてお問い合わせください。
- AWS アカウントを停止したり AWS 組織から削除したりするとどうなりますか?
Aikido は、そのアカウントがもはやアクティブではない、または組織の一部ではないことを検出し、対応する接続を「到達不可」としてマークします。これを確認できるのは Clouds ページ.
- 必要な AWS リソースのセットアップに Terraform を使用できますか?
はい。次を使用できます: 当社の Terraform モジュール。主要バリアントでは AWS CloudFormation StackSet を作成します。StackSets が利用できない場合は、次を使用することを検討してください: IAM サブモジュール を使用して各 AWS アカウントにロールを作成します。なお、アプリ内の手順(CloudFormation の部分を除く)は引き続き実施する必要があります。