
コンテナ向けAutoFix
目標はシンプルです。より多くを、より速く、より少ないノイズで修正すること。AI Autofixは、安全でレビュー可能なDockerfileの更新を提案することで、コンテナの脆弱性を一括で修正するのを支援します。
簡単に言うと
- ベースイメージの更新: コンテナのベースイメージで脆弱性が見つかると、Autofixはパッチ、マイナー、またはメジャーの更新オプションを提案します。
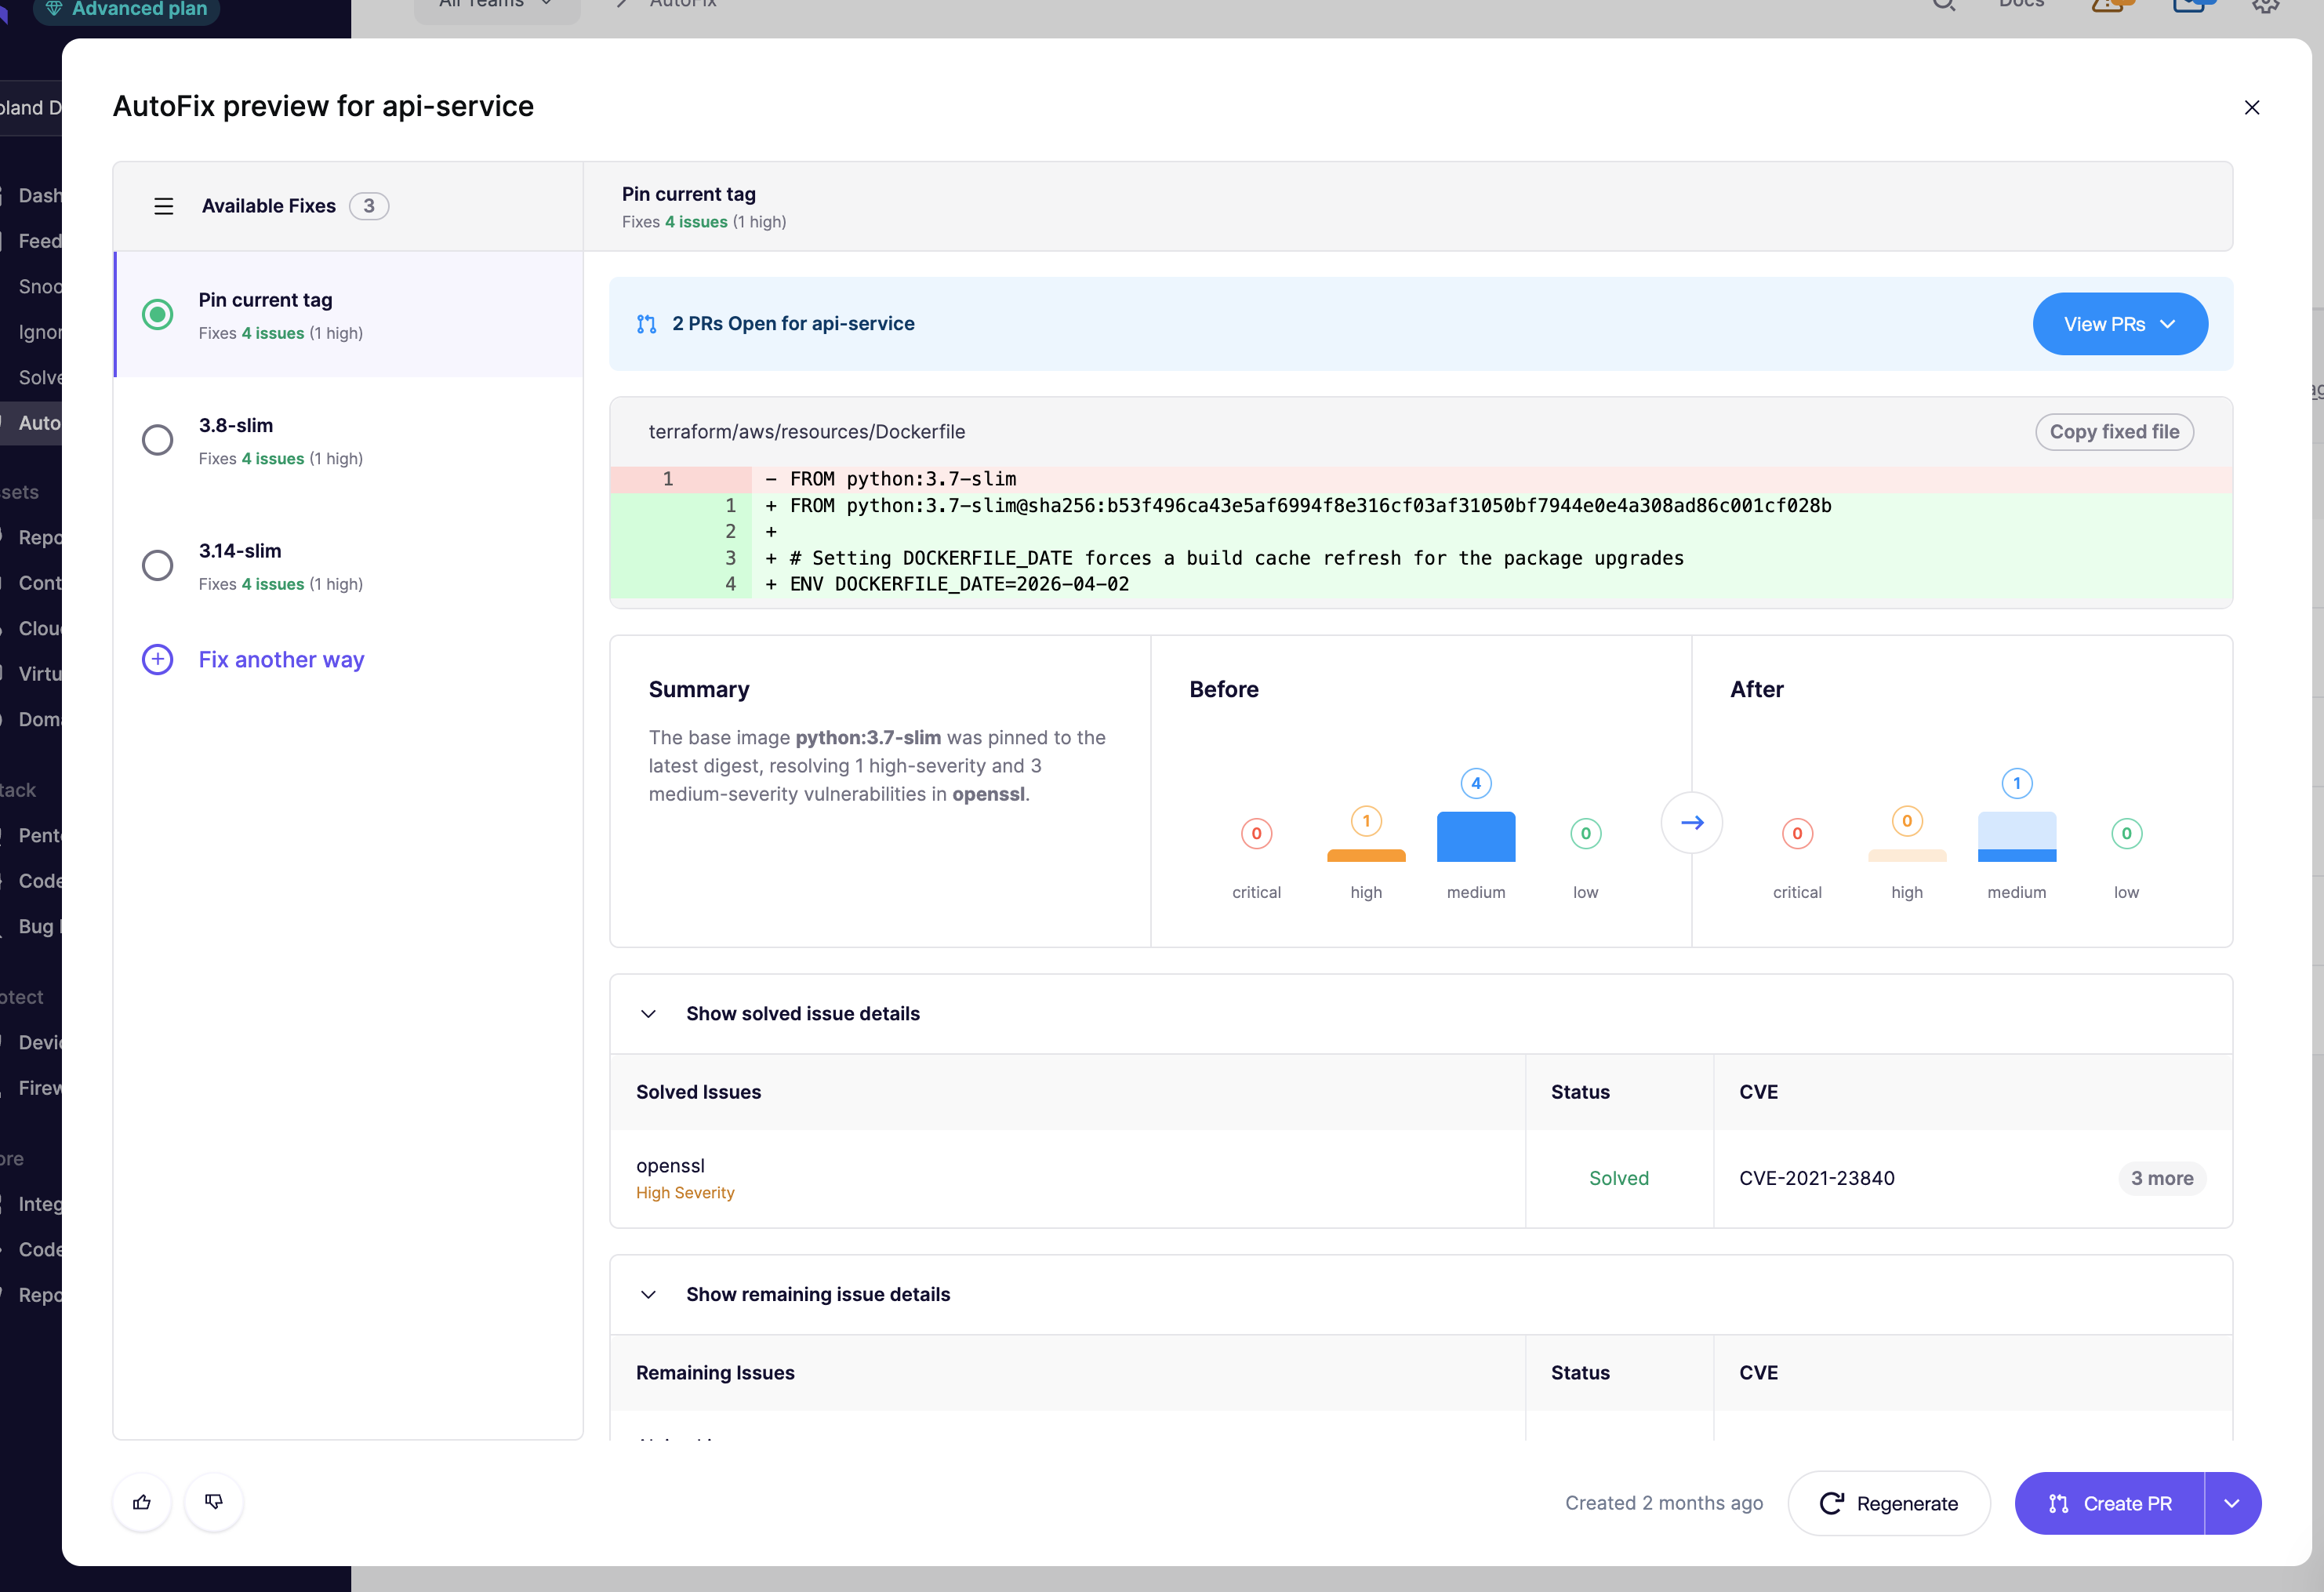
- 複数のパッチオプション:3〜5種類のDockerfileバリアントを取得できます。それぞれが異なるベースイメージに紐づいています。各バリアントについて、どの脆弱性が修正され、どの新しい脆弱性が導入されるかを確認できます。
- Aikido Images: 利用可能な場合、AutoFixはCVEゼロのベースイメージを提案します。 高 と 重大 深刻度の問題は修正済みです。 詳細を見る Aikido Images の使用について。
- 自分で判断してください:メジャーアップデートはより多くを修正することが多いですが、手動での変更が必要になる場合があります。あなたのスタックに最も合うものを選んでください。
コンテナ向けAI Autofixの主な機能
- 修正する前に変更をプレビュー: AIが生成した修正の詳細なプレビューを、実装する前に確認できます。
- プルリクエスト(PR)を作成: ソースコード管理(SCM)システムで直接プルリクエストを生成します
知っておくとよいこと
- 処理時間: Autofixが提案を生成するには最大5分かかる場合があります。これは、考えられるすべてのベースイメージ更新をスキャンして脆弱性を確認するためです。
- 公開およびプライベートのベースイメージ:Container Autofix は、公開ベースイメージとプライベートベースイメージの両方を更新できます。プライベートベースイメージは Aikido でスキャンされている必要があります。プライベートベースイメージに対応しているレジストリは次のとおりです: Docker Hub、GitHub Container Registry、AWS Elastic Container Registry、Azure Container Registry、GCP Container Registry。Docker Hardened Images の
dhi.io、参照してください Docker Hardened Images 向けの Container AutoFix. - Dockerfileのリンク:リポジトリからDockerfileを自動検出します。曖昧な場合は、UIで正しいパスを設定するよう求められます。
- プライバシー優先:コードスニペットは暗号化されたチャネルを介してAWS Bedrockに安全に送信されます。Aikidoも も AWS Bedrock お客様のコードをAIモデルの学習またはファインチューニングに使用しません。
AI Autofix機能の使い方
-
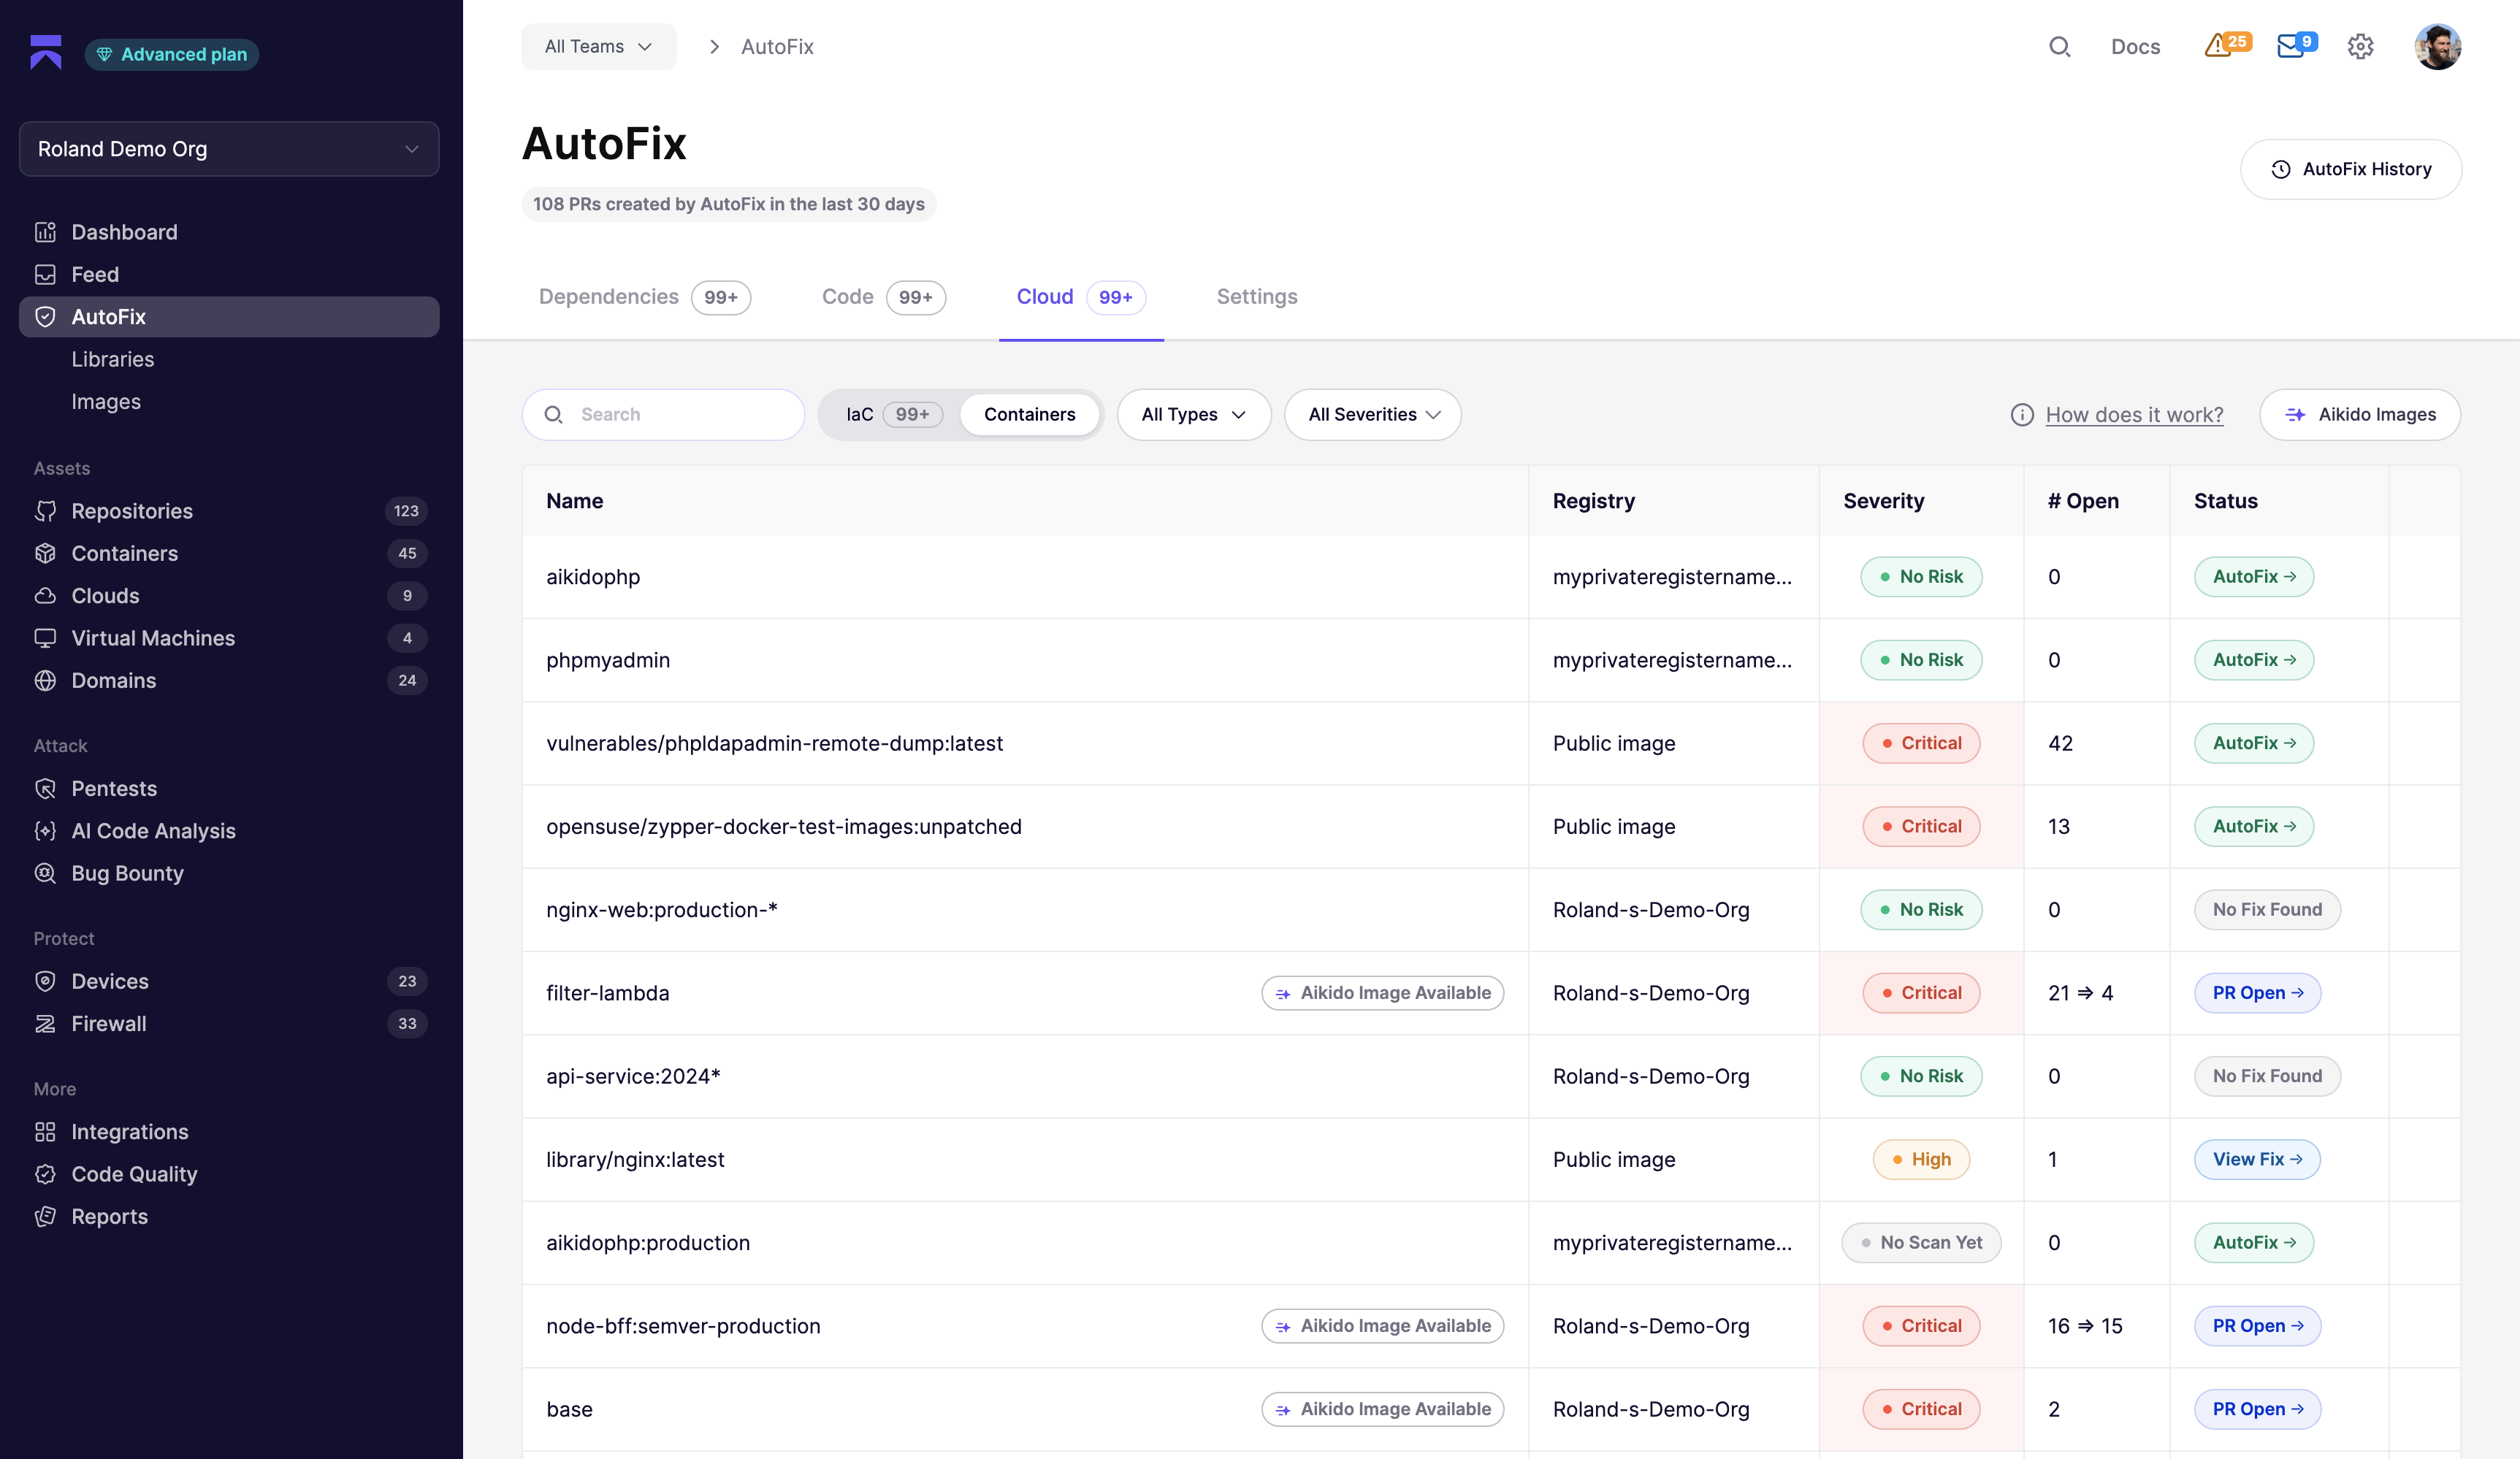
ステップ1. へ移動 AutoFix > クラウド > コンテナページ.
オプション付きでコンテナの一覧を表示し、 修正を表示。コンテナがリポジトリにリンクされていない場合や、Dockerfileのパスが不明な場合は、手動で設定するよう求められます。
-
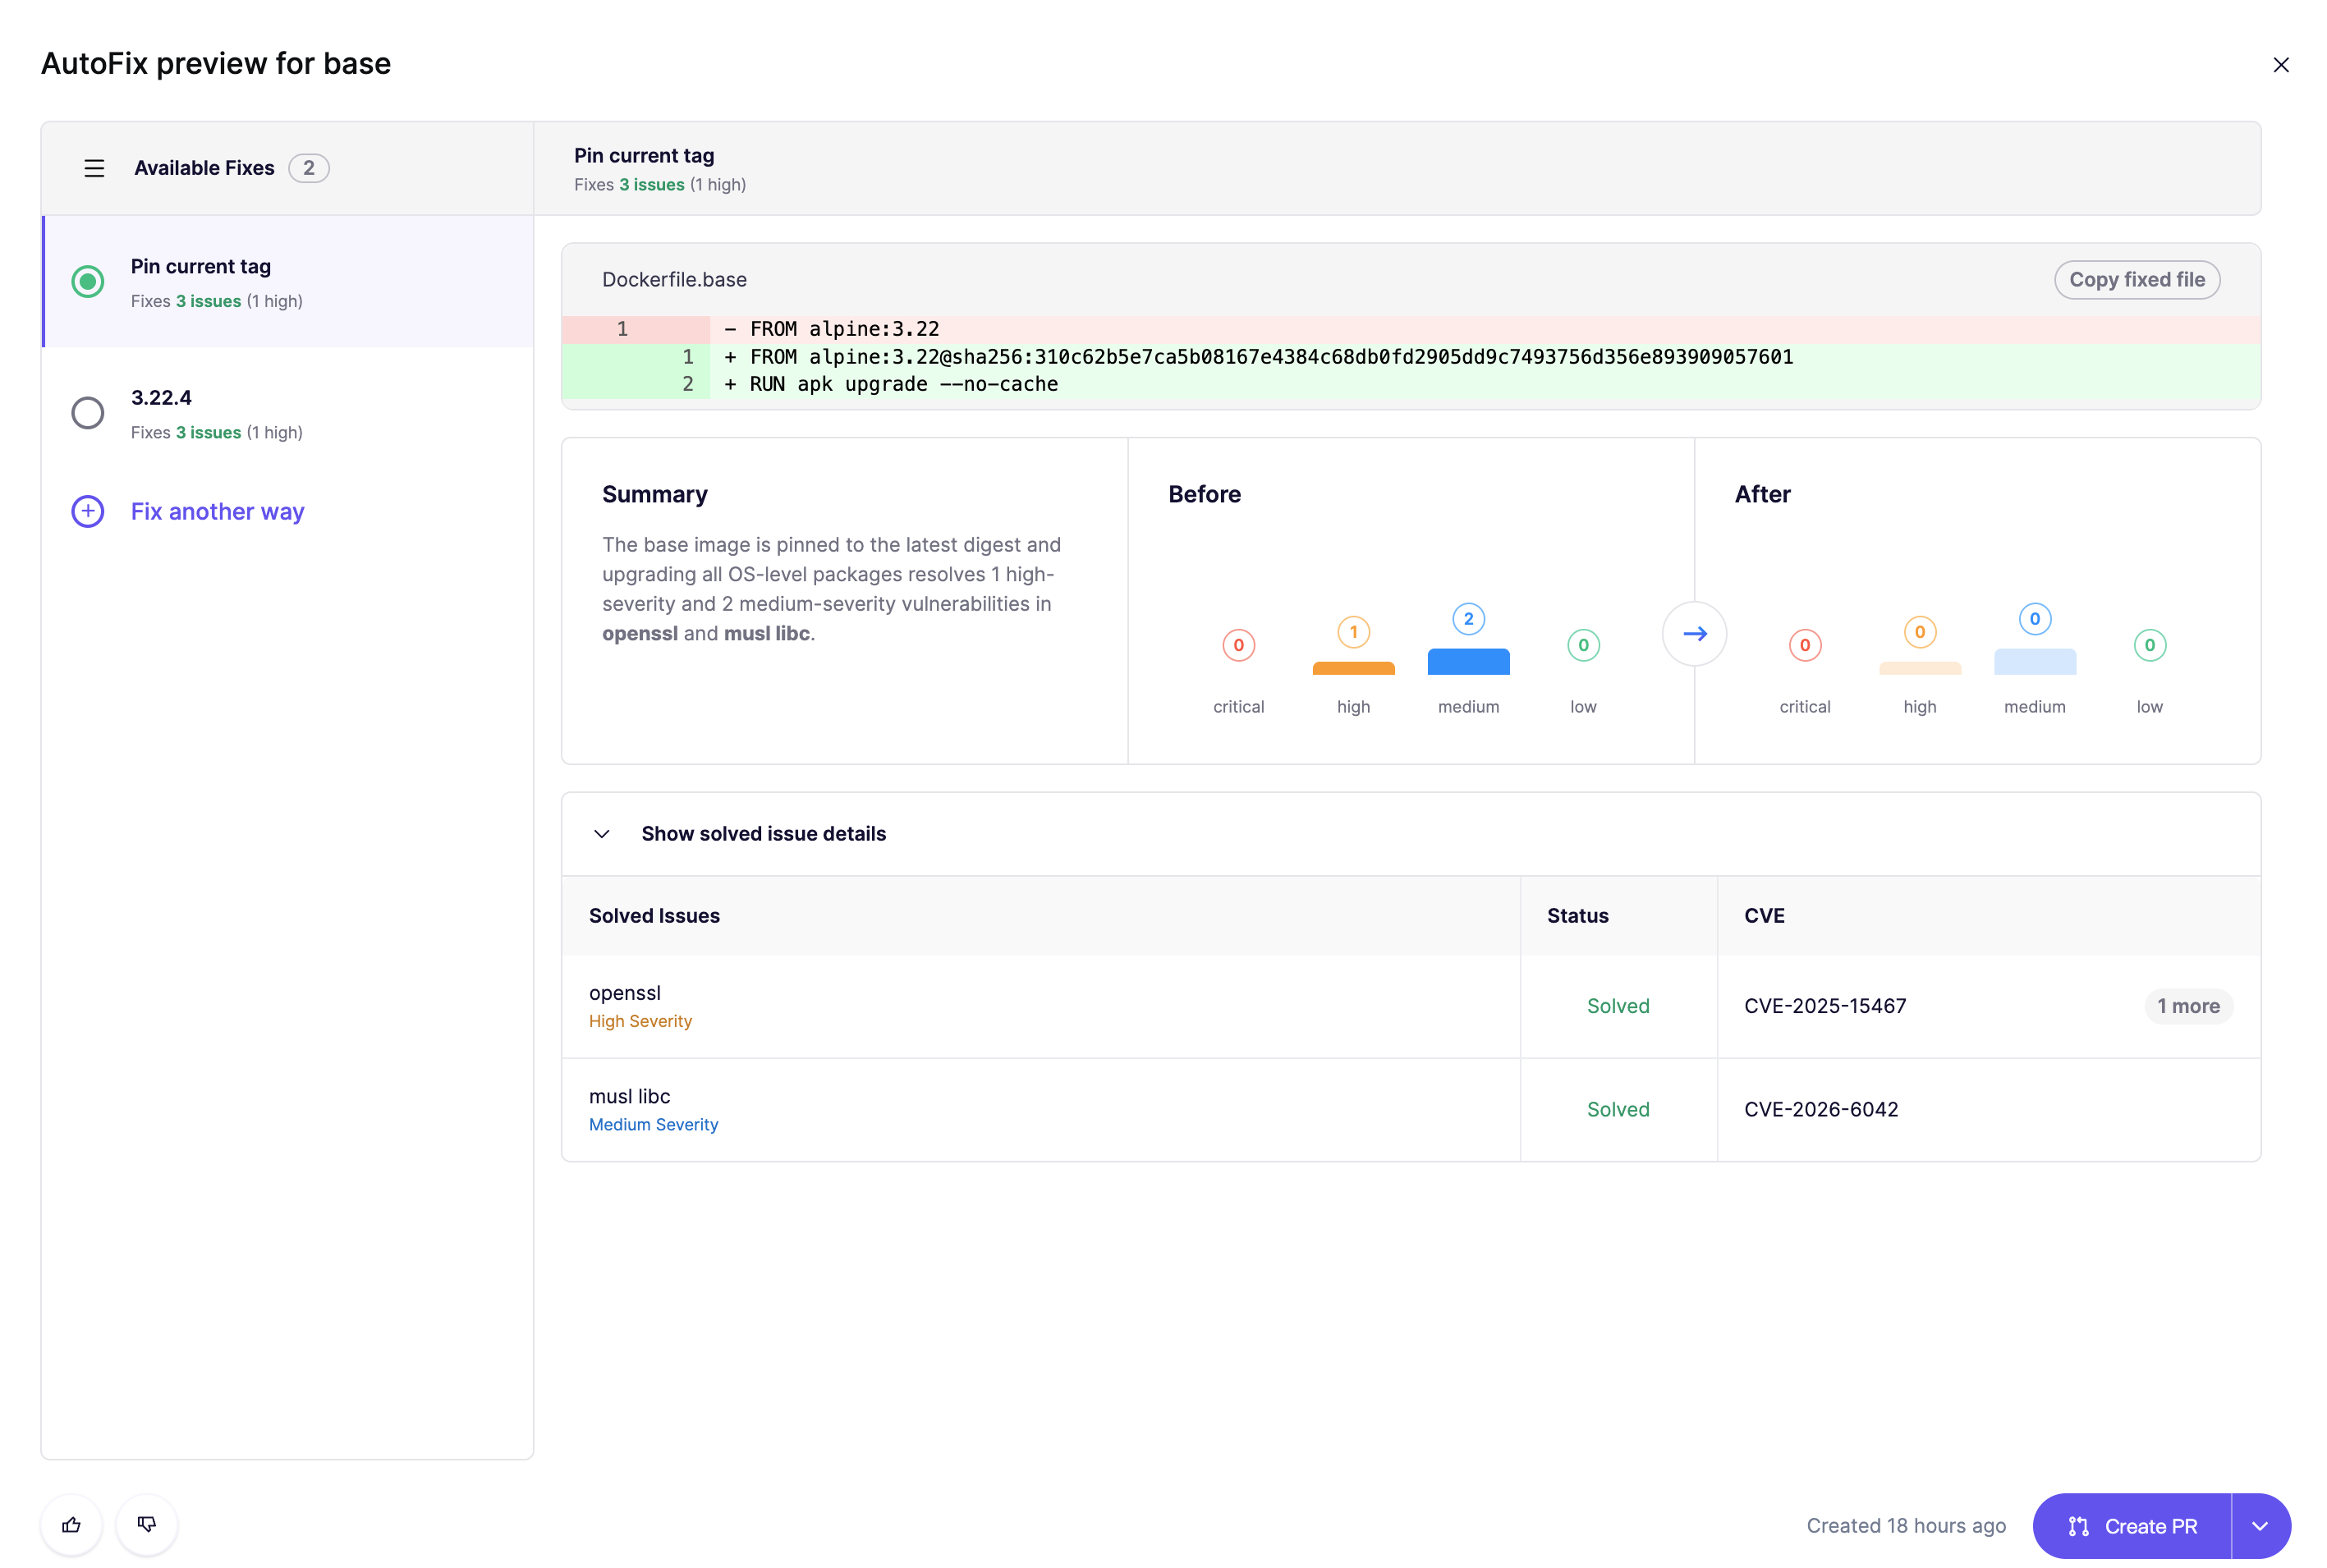
手順 2. パッチオプションを確認して選択する
各オプションには、何を修正するか、新しい問題を導入するかどうかが表示されます。あなたの環境に合うものを選んでください。
-
ステップ3: PRを作成
Autofixは、更新されたDockerfileを含むプルリクエストをSCMで直接生成します。