
GitLab Premium、Ultimate、Server: MRスキャンのセットアップ
Aikidoの問題についてMRスキャン結果とコメントを公開します。パイプラインコードは不要です。
このセットアップは次の用途向けです GitLab Premium、GitLab Ultimate、または GitLab Server.
Service Accounts はこれらのプランで利用できます。MR スキャンを実行する推奨方法です。
もしご利用中のプランが GitLab Freeの場合は、 ユーザーベースの設定 の代わりに。
GitLab MR スキャンを設定する
専用の Service Account を作成する
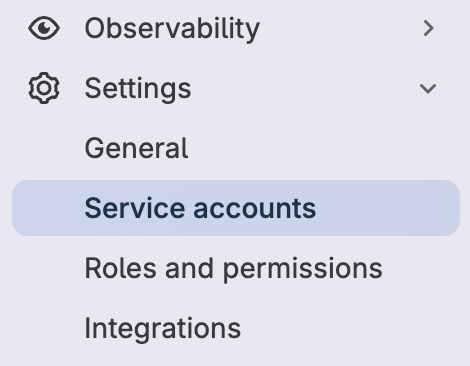
GitLab で次へ移動します グループ → 設定 → Service アカウント.
選択します Service アカウントを追加.
次を設定 Name と ユーザー名:
- 名前:
Aikido Security - ユーザー名:
AikidoSec - 選択します 作成.
このアカウントは Aikido 専用に使用してください。
- 名前:
アクセストークンを作成する
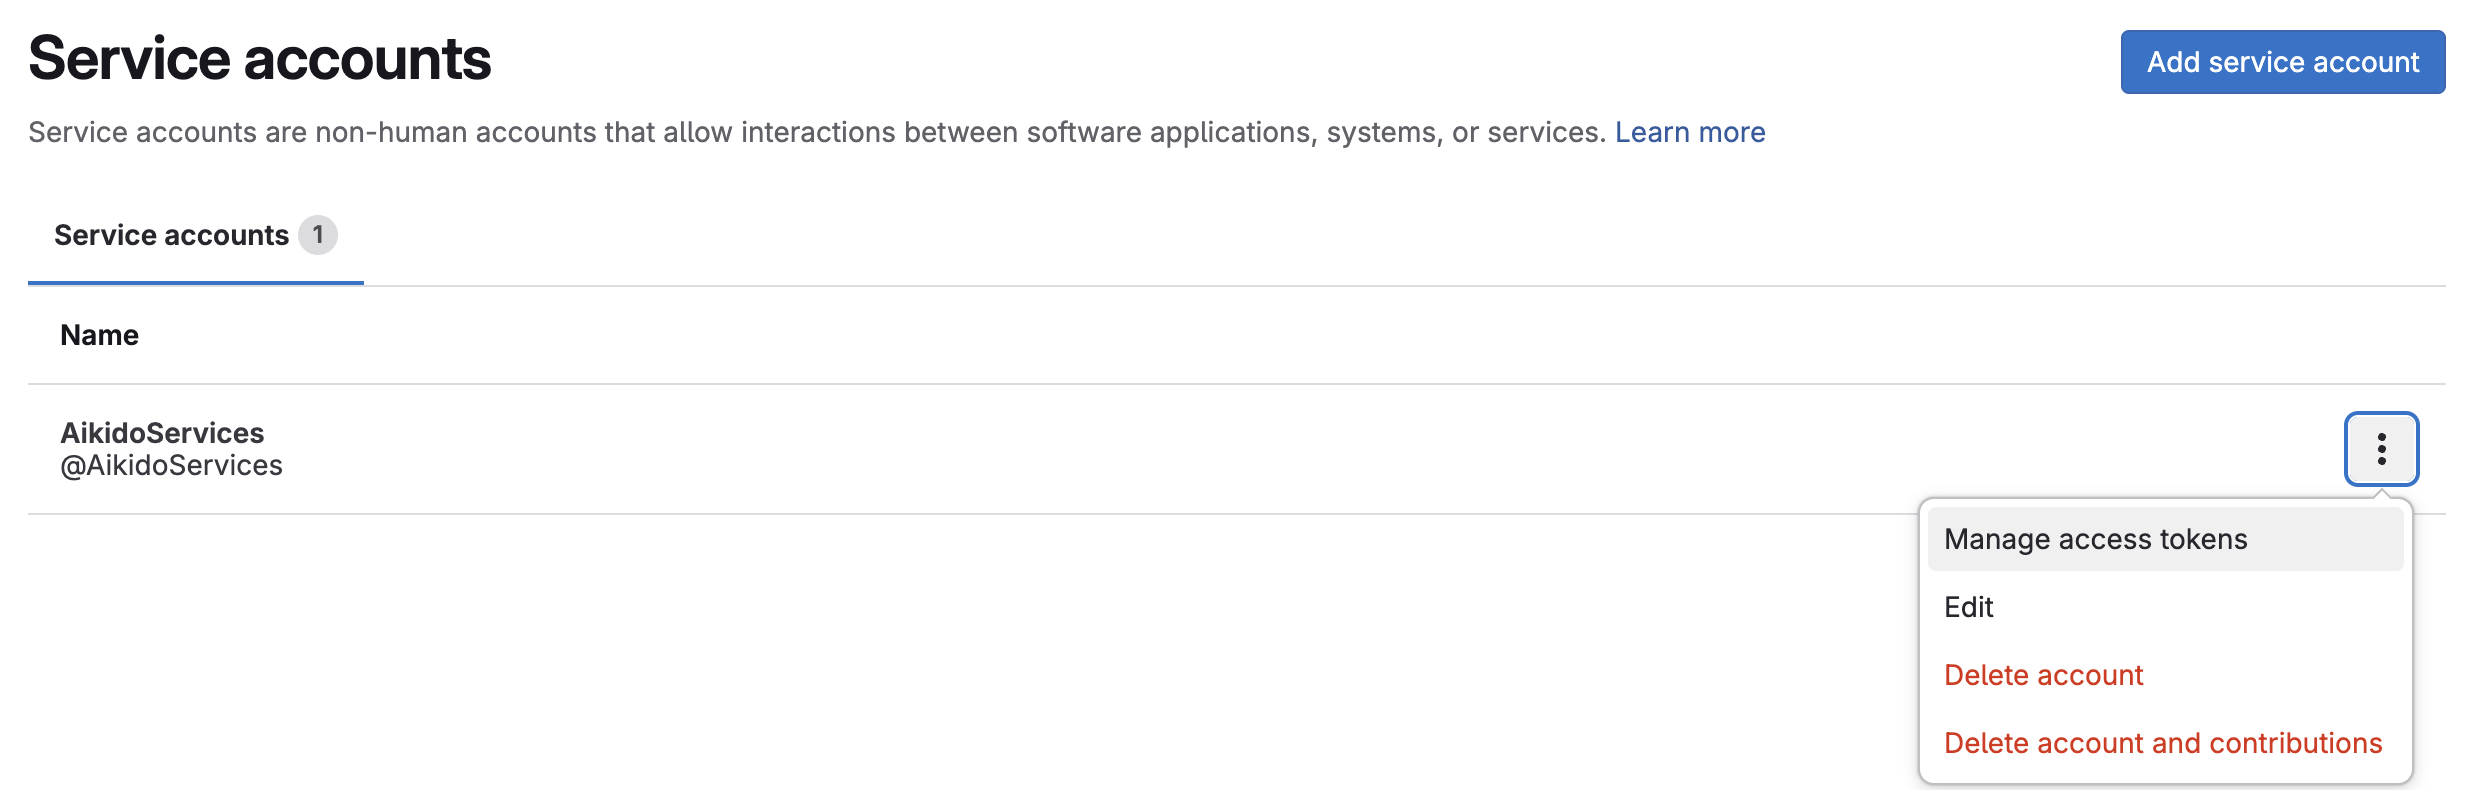
Service アカウントで縦三点リーダー → を選択します アクセストークンを管理.
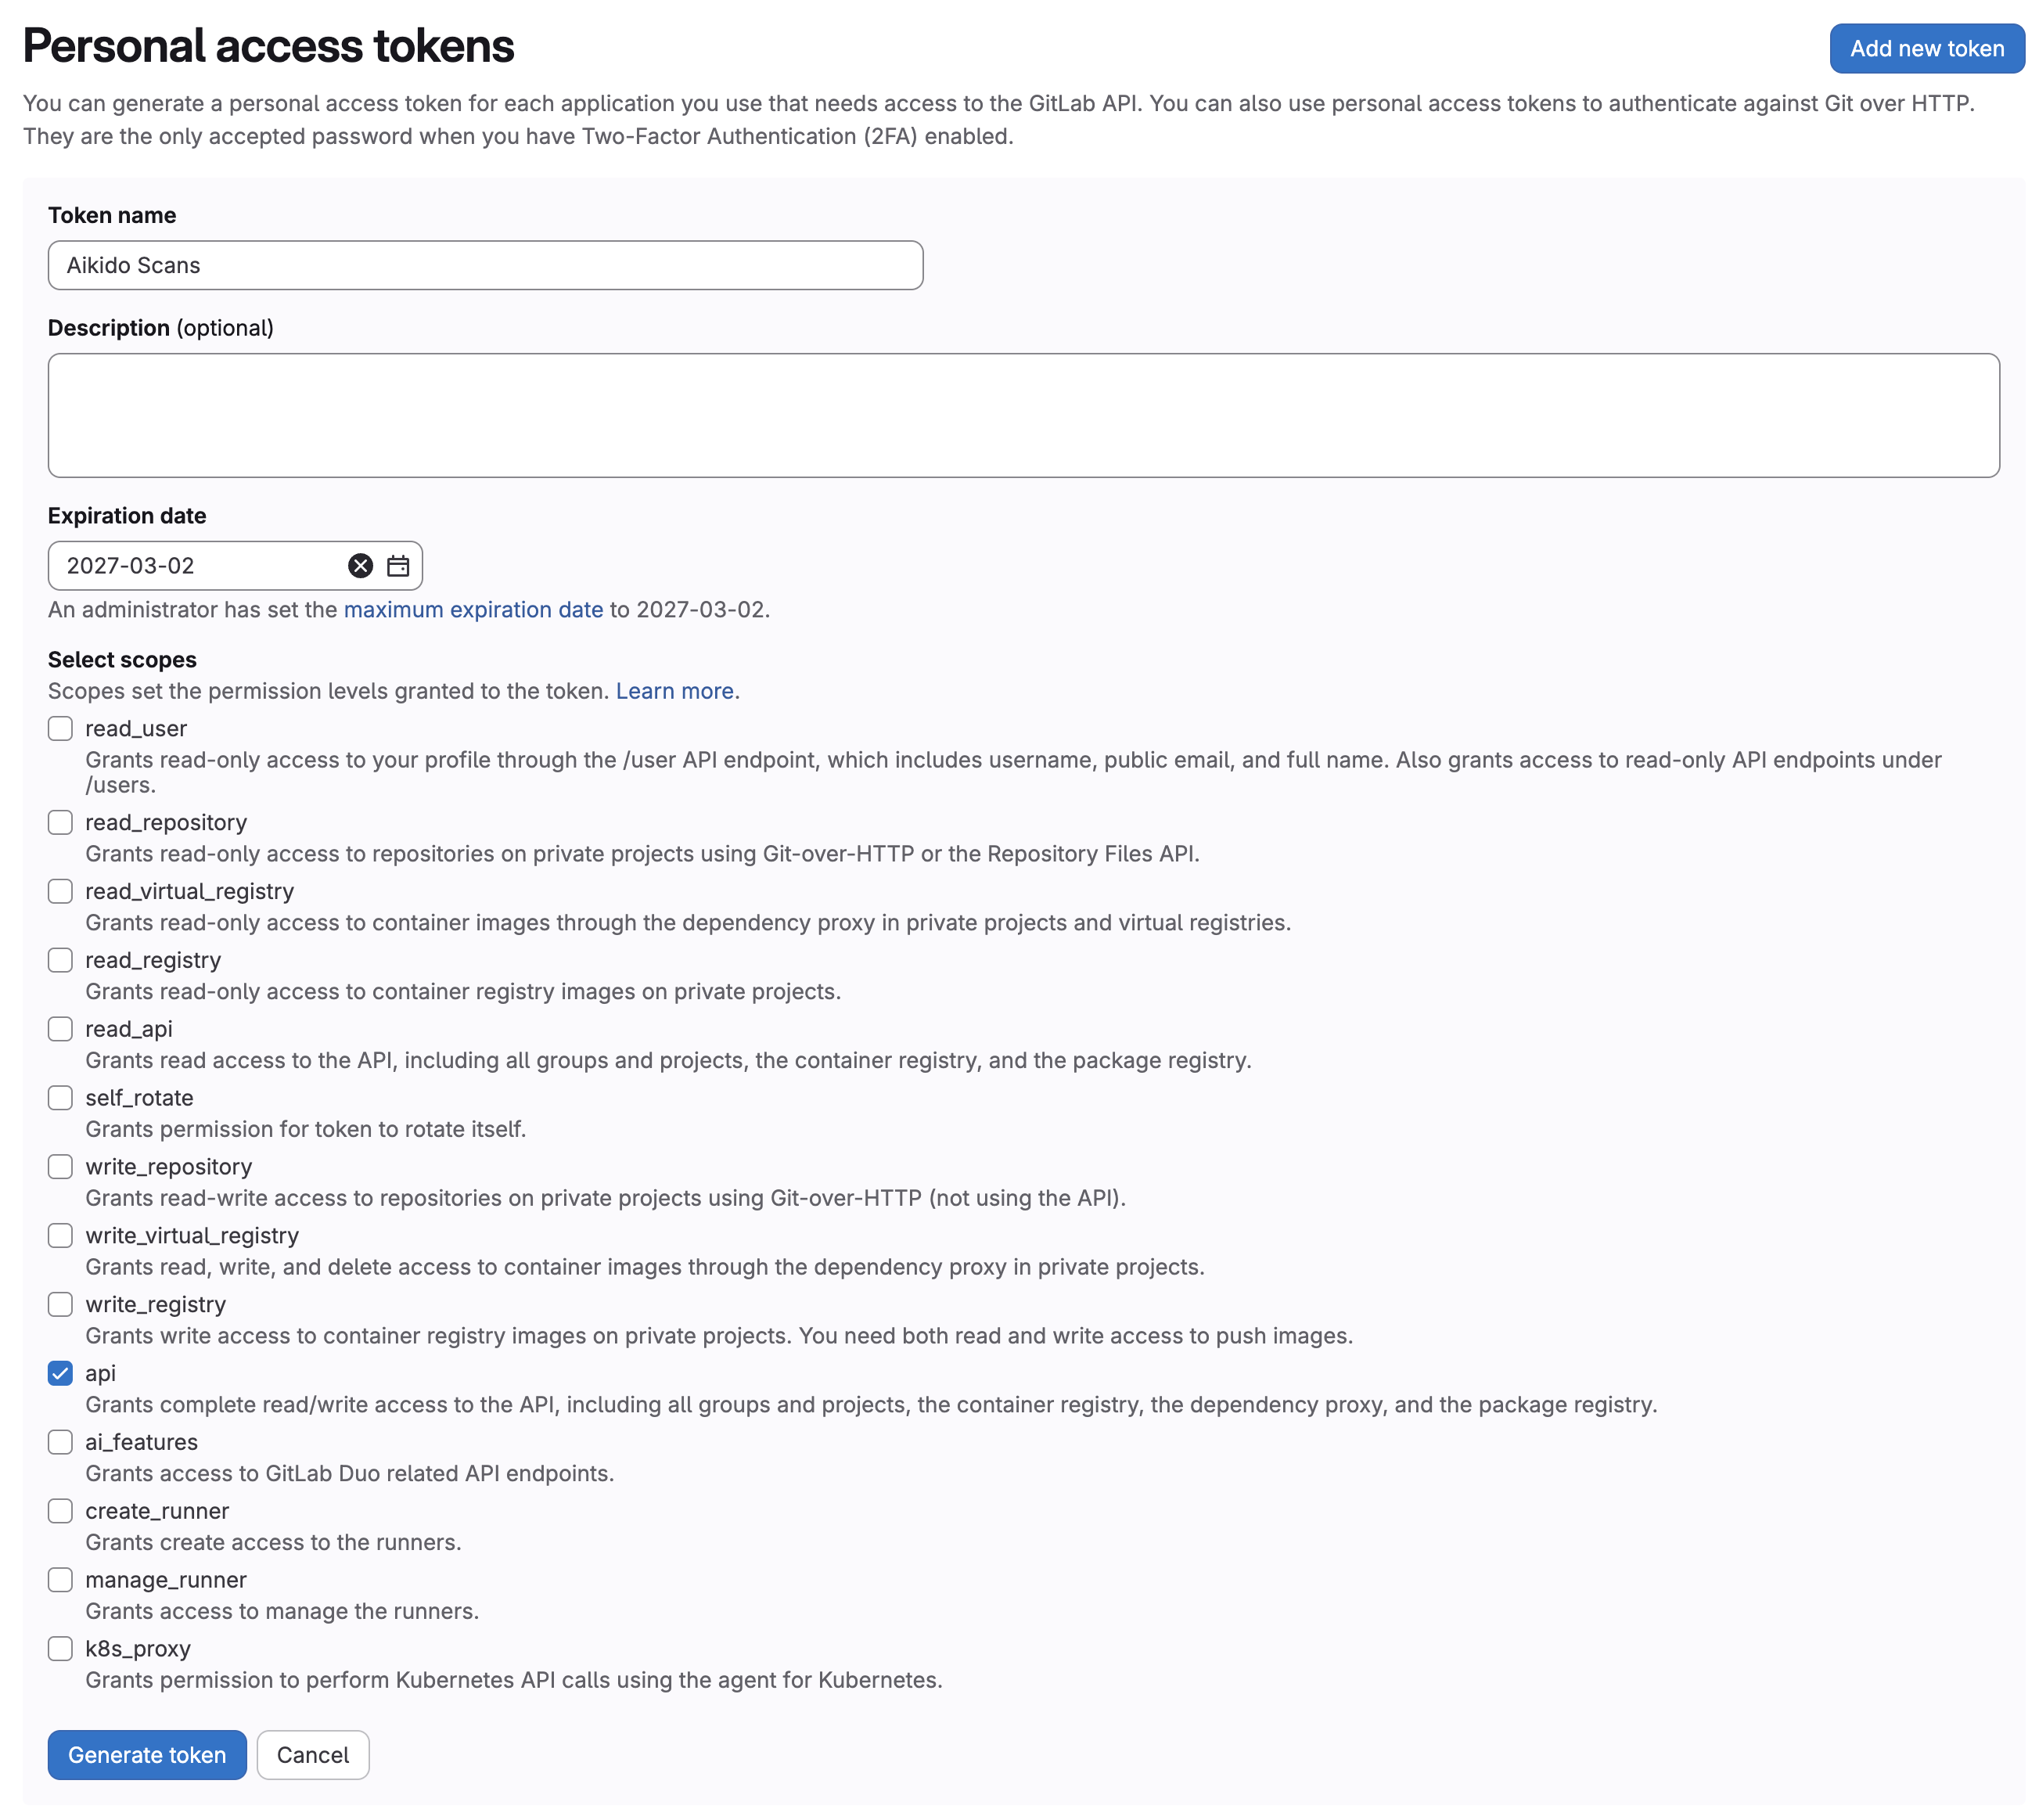
新しいトークンを追加:
- 名前: 例
Aikido Scans - 有効期限: ローテーションポリシーに合った有効期限を設定します
- スコープ:
api
- 名前: 例
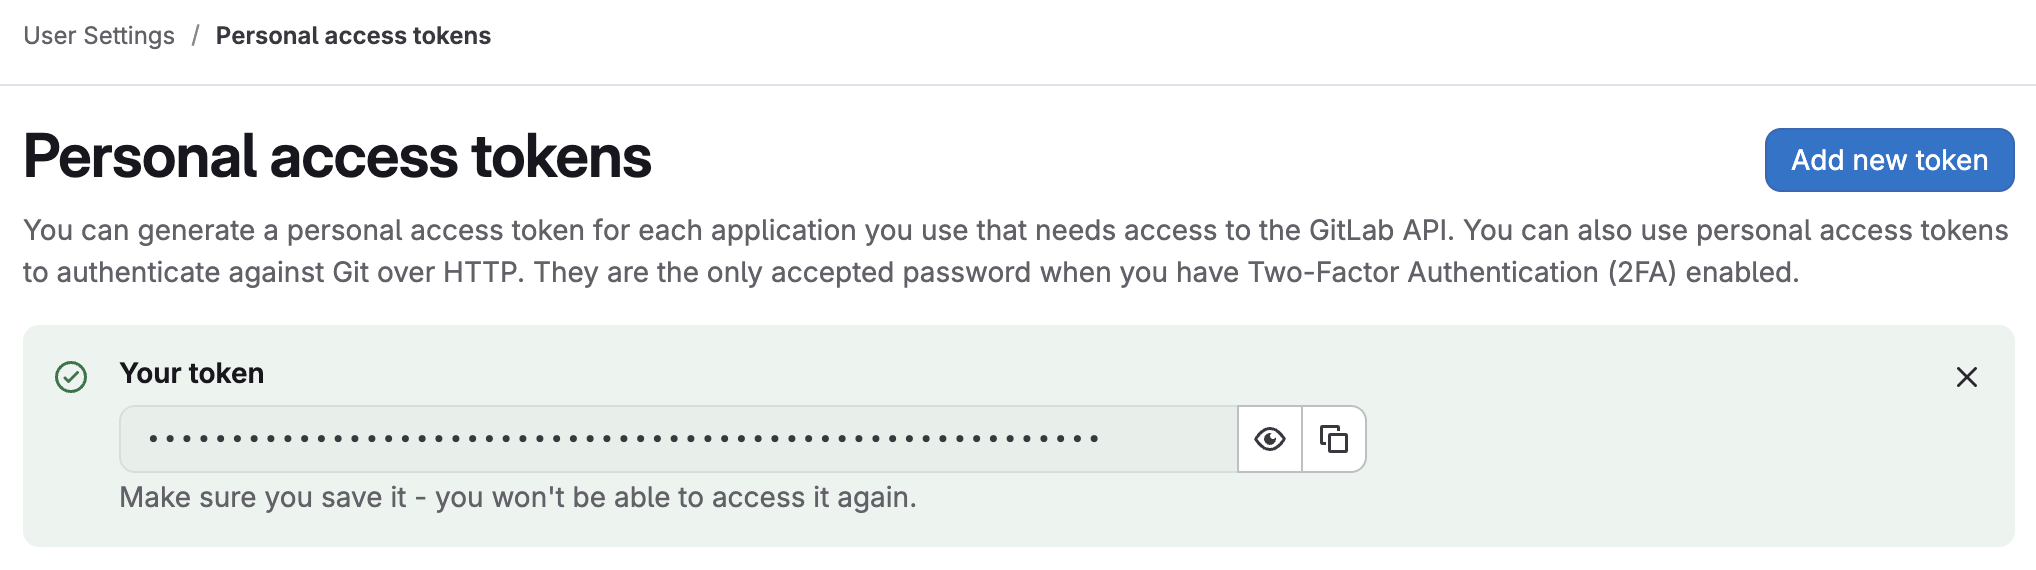
トークンを保存
今すぐトークンをコピーしてください。GitLab では再表示されません。
ステップ 6 で Aikido に貼り付けます。
アカウントをグループに招待する
次へ移動します: グループ GitLab で。
有効にしたい各グループで、そのグループを開きます。
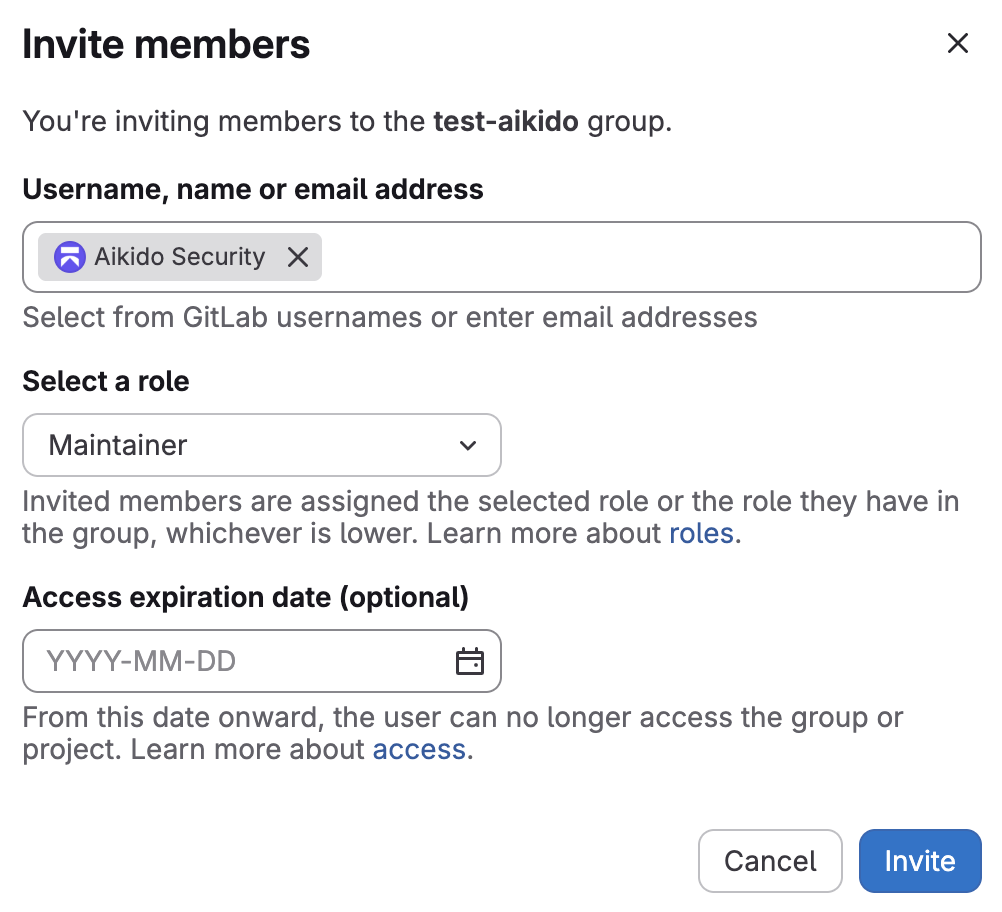
次へ移動します: 管理 → メンバー → メンバーを招待.
Service アカウントを招待します。
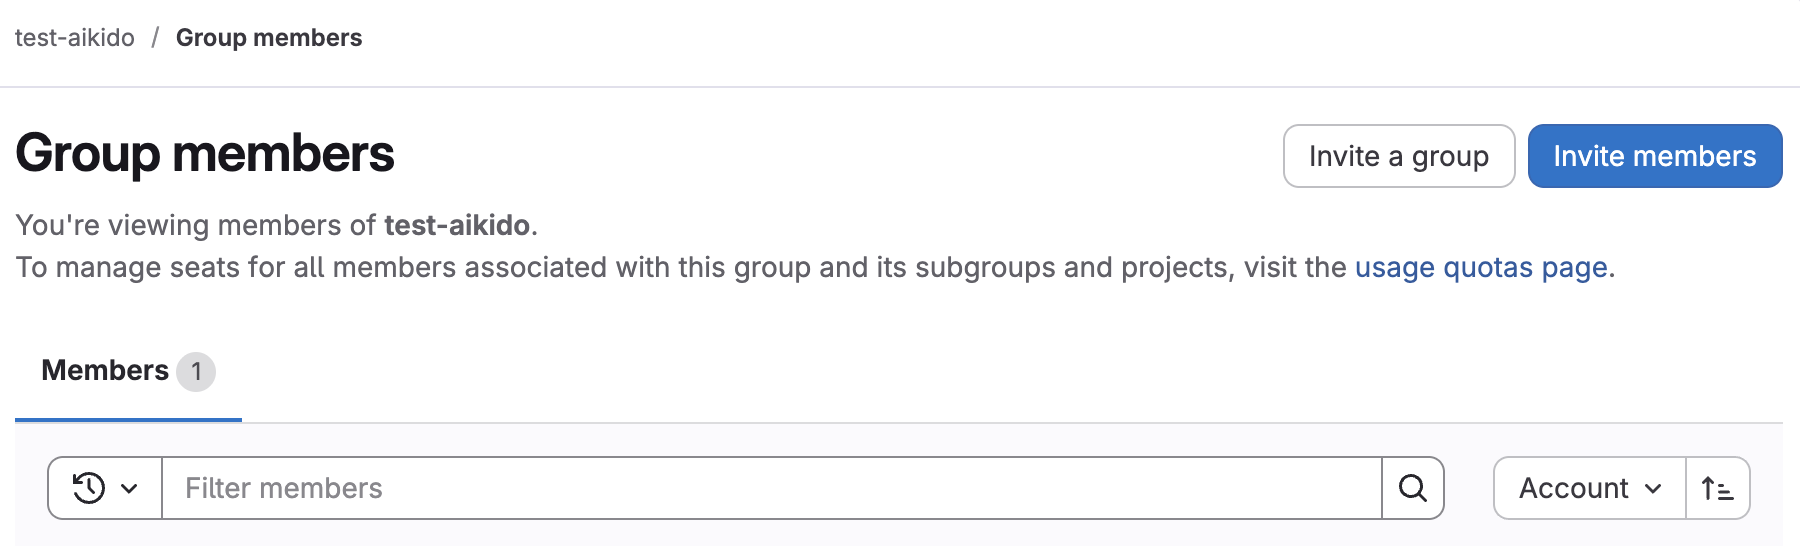
少なくとも メンテナー の権限を付与します。
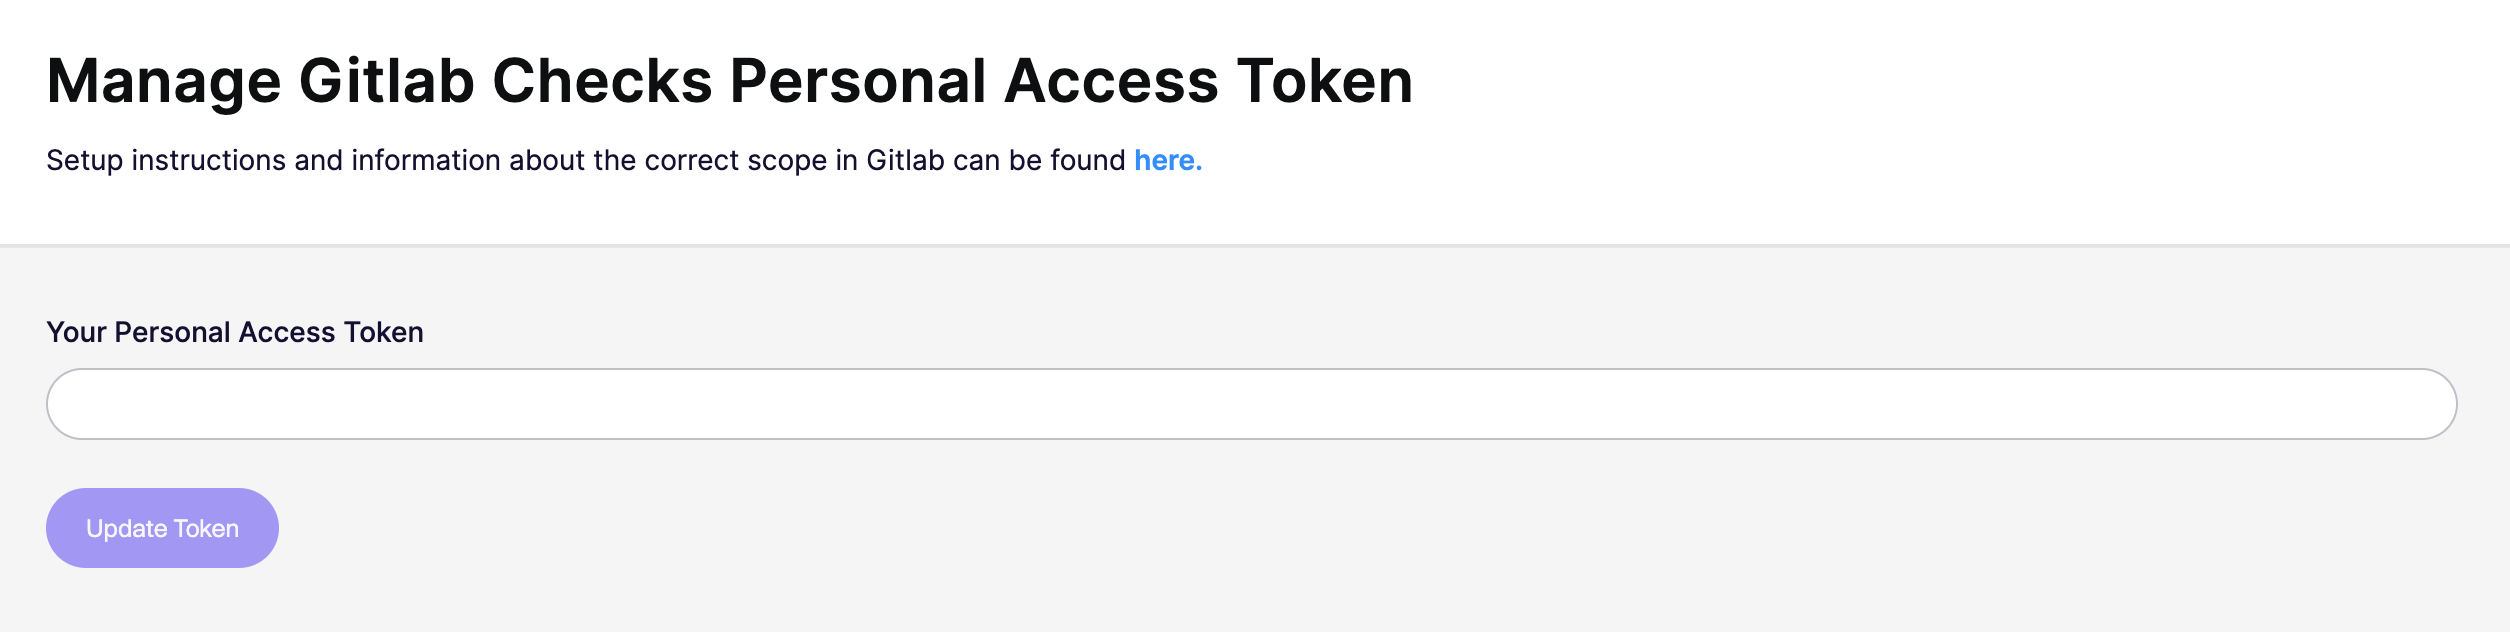
アクセストークンを貼り付ける
ステップ 3 で作成したトークンを貼り付けます。
クリックします トークンを更新.
Aikido はグループへのアクセスと必要な権限を検証します。
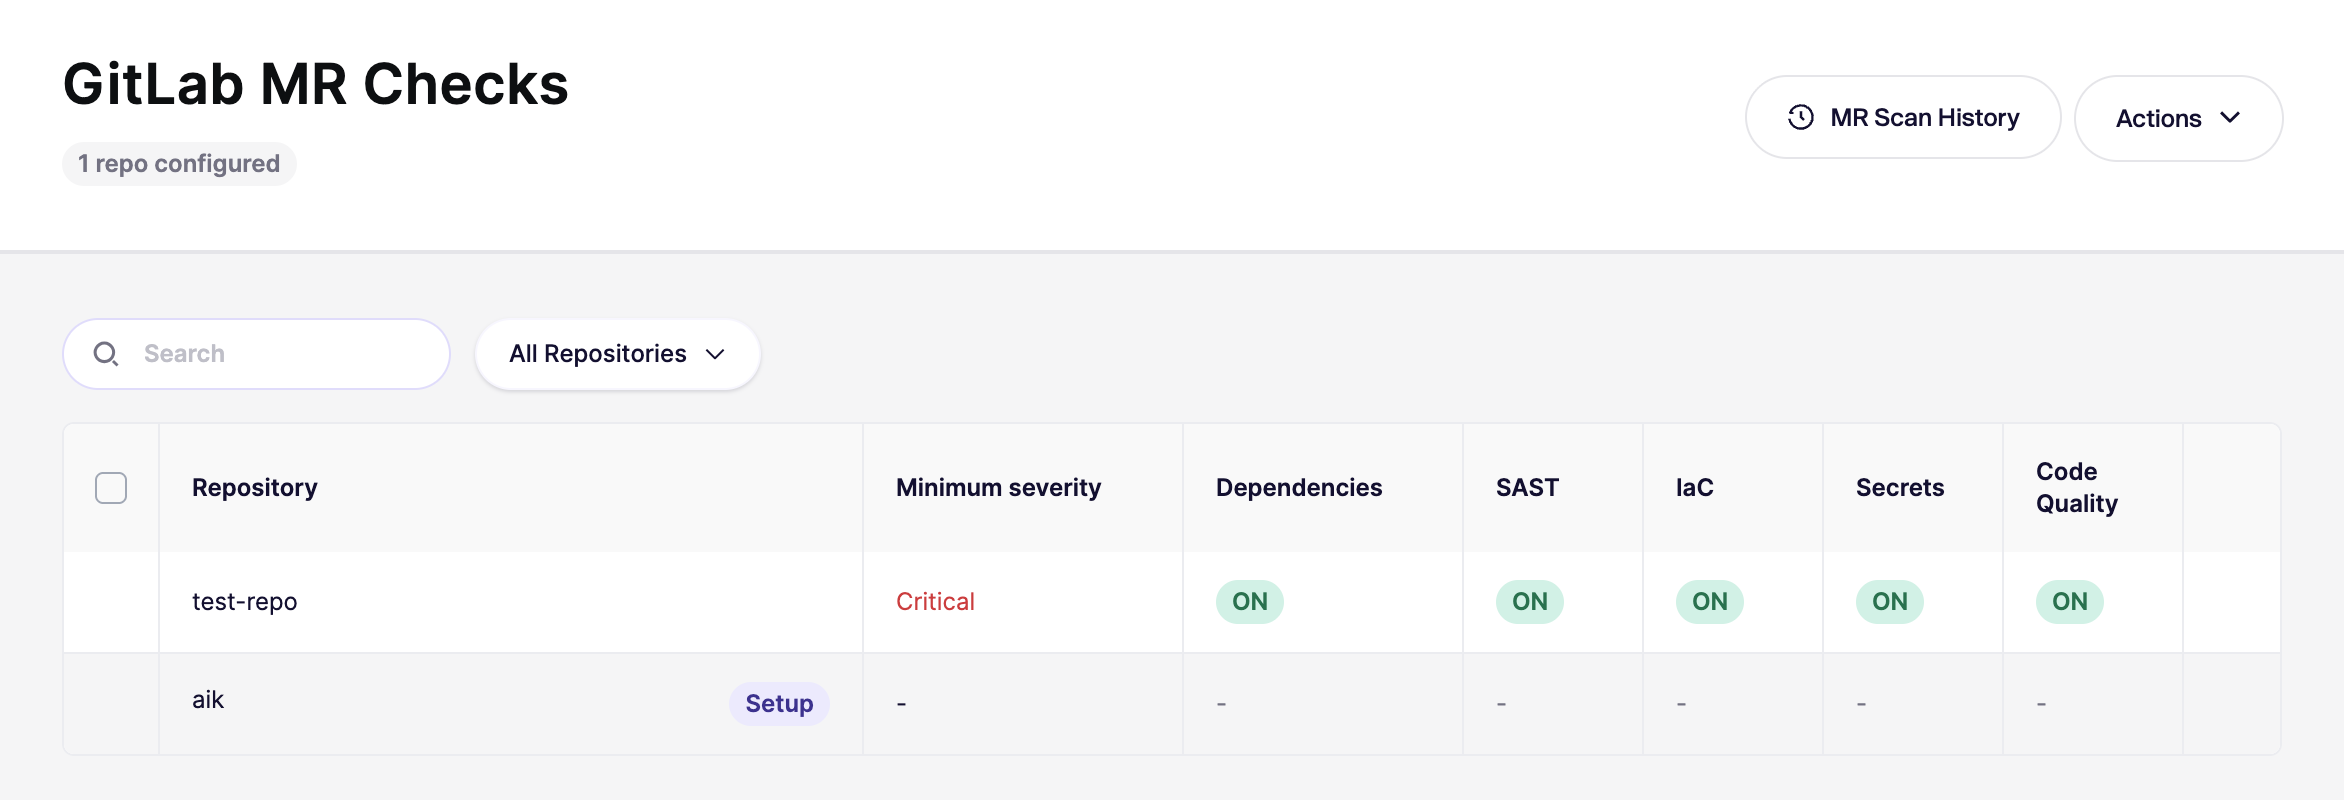
最初のリポジトリを設定する
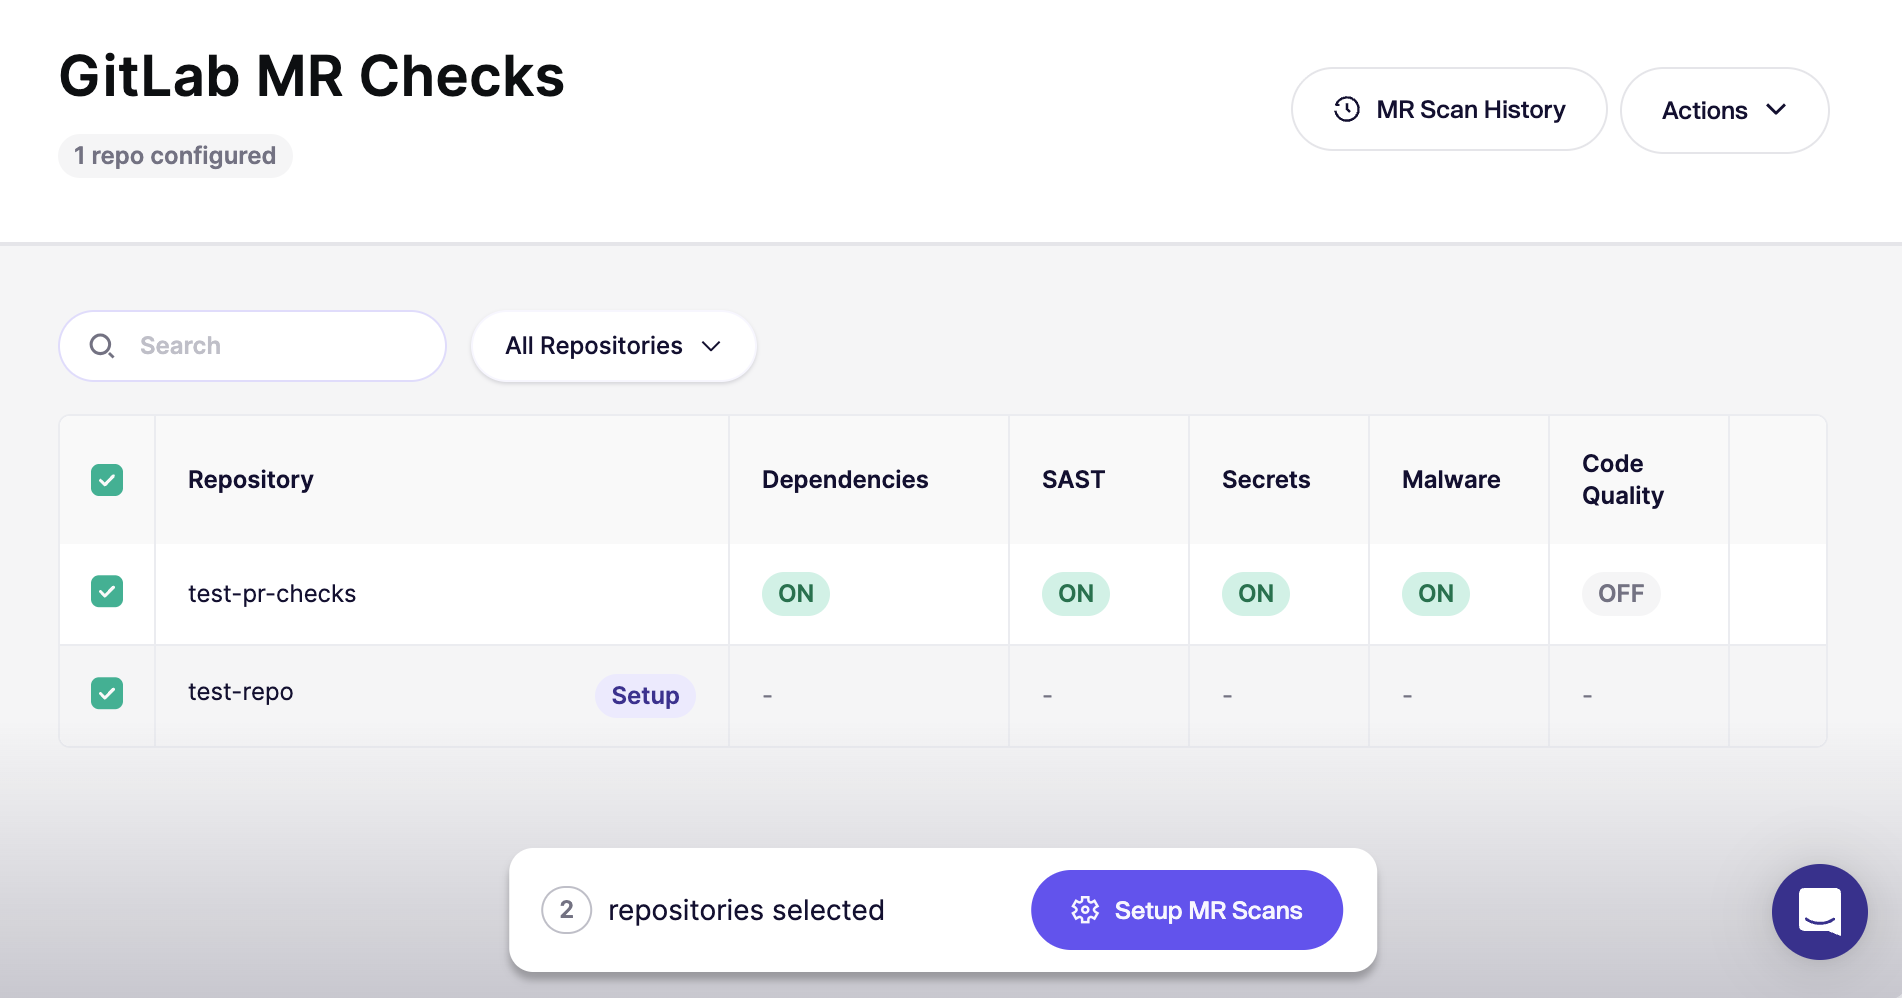
認証後、Aikido は次を開きます: GitLab MR チェック ページ上で使用します。
まずは 1つのリポジトリ を最初に設定します。全体に展開する前に、すべてが正しく動作することを確認してください。
新しい MR で確認する
設定したリポジトリで新しいマージリクエスト(MR)を開きます。
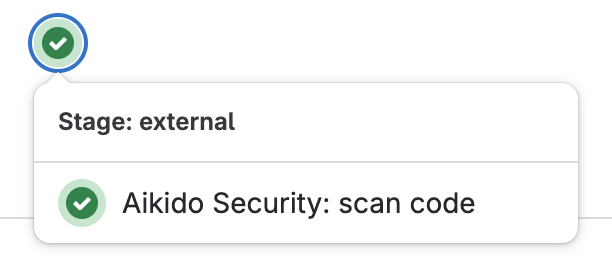
その後、チェックが次の場所で実行されていることを確認します パイプライン タブを選択します。
コメントはサービスアカウントとして表示されるはずです。たとえば、
@AikidoSec.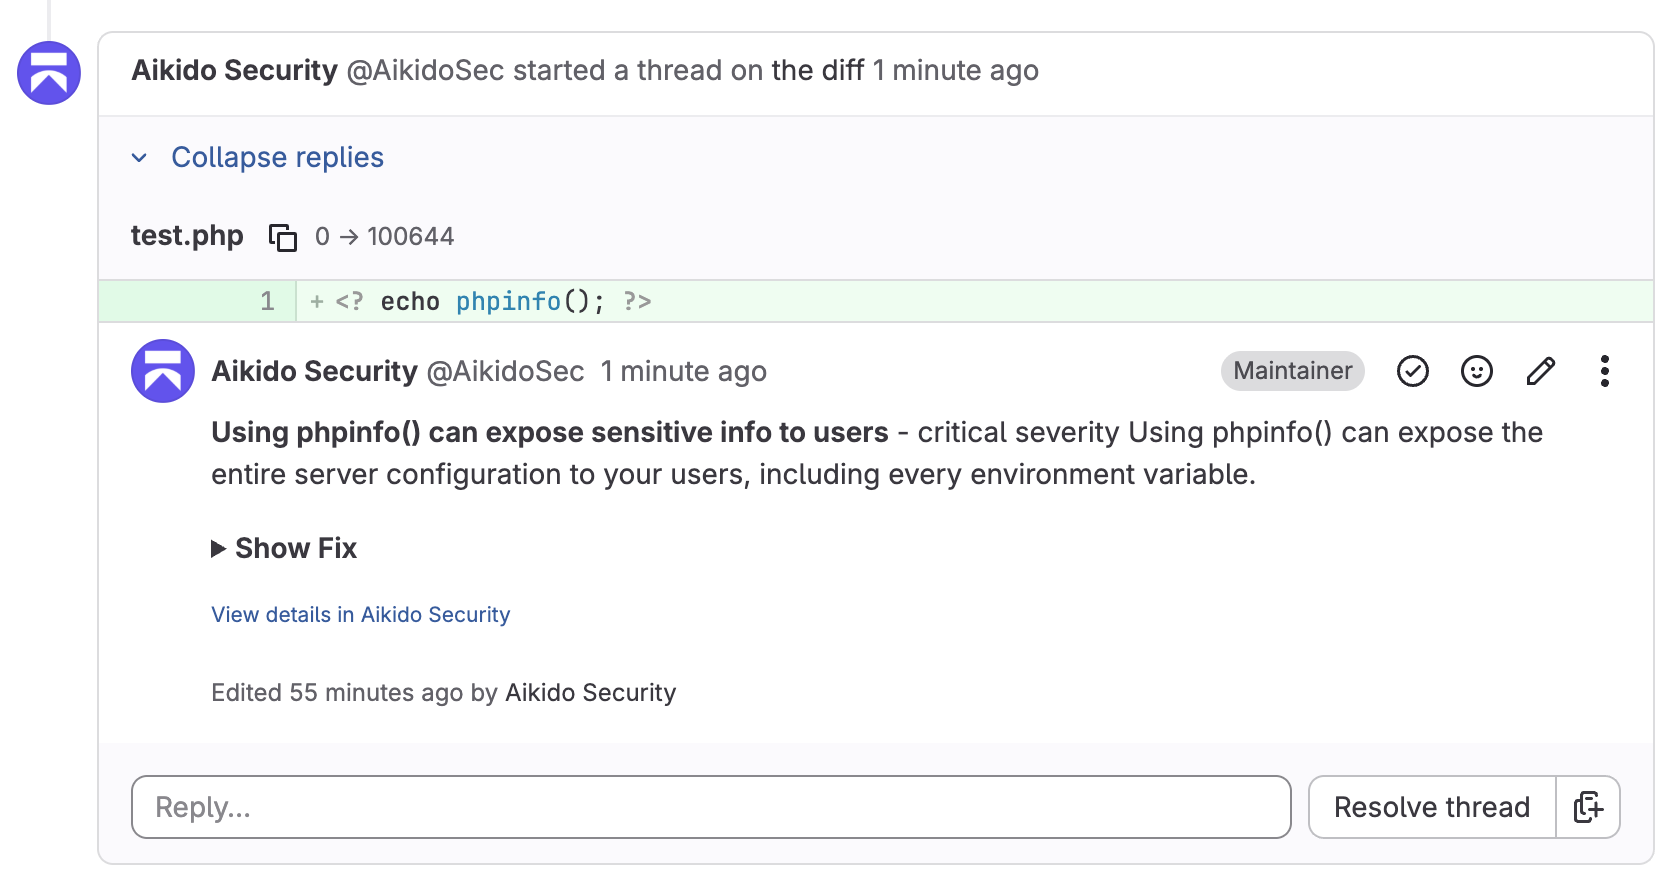
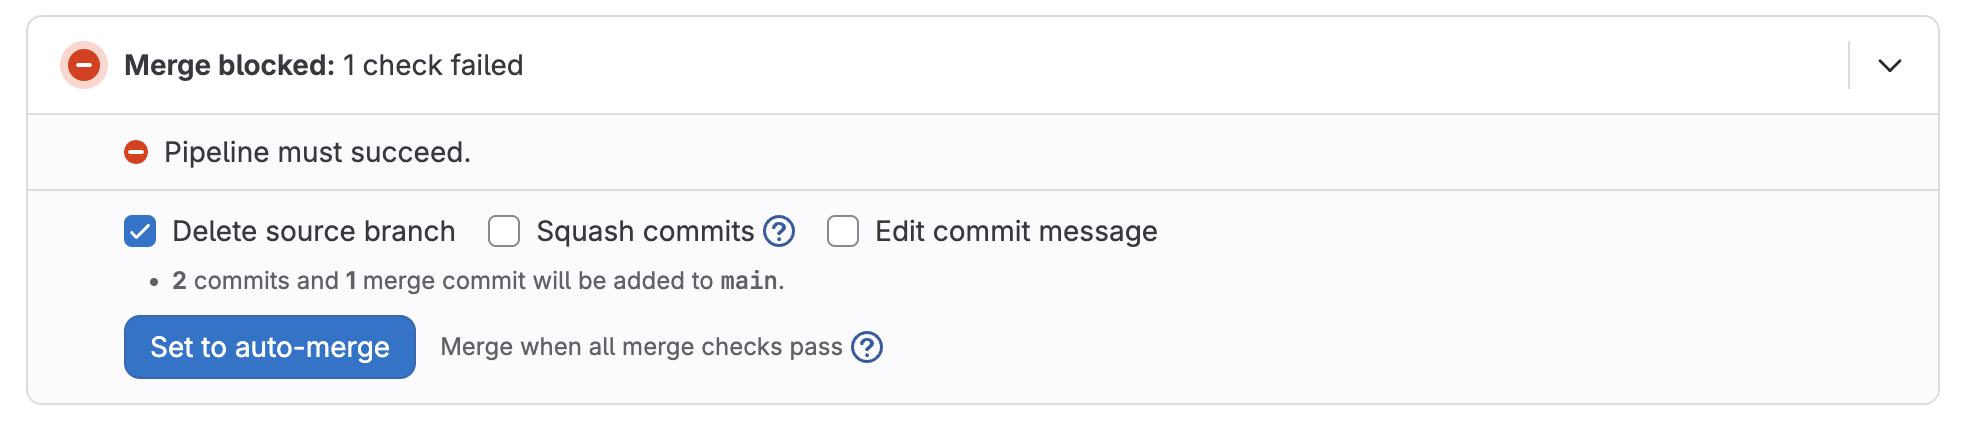
スキャンの成功を必須にする
スキャンが成功するまでマージをブロックしたい場合は、 マージチェック GitLab で。
GitLab で次へ移動します [リポジトリ] → 設定 → マージリクエスト。チェックを有効にします
パイプラインは成功する必要があります.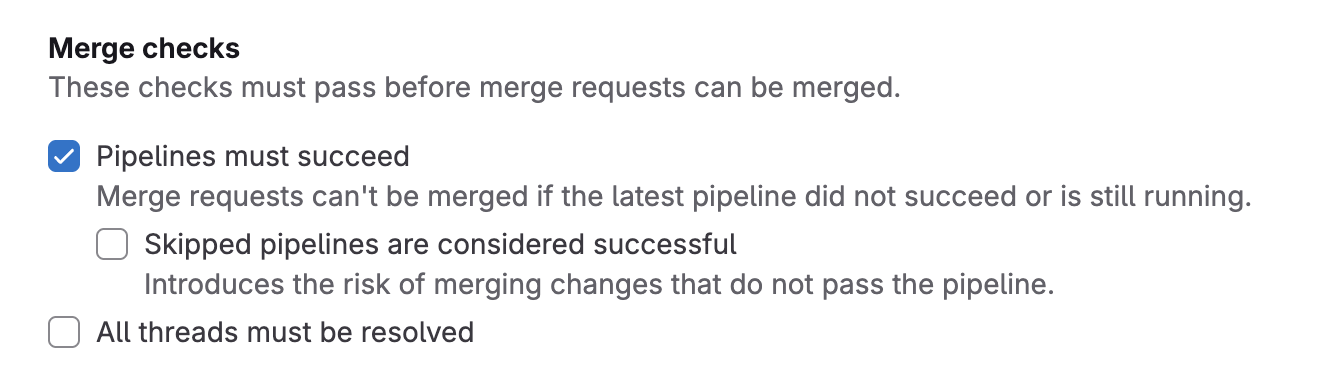
新しいリポジトリのデフォルトを設定する
右上で、次を開きます:
アクションand select新しいリポジトリのデフォルトを設定また、今後追加されるリポジトリに対して自動設定を有効にします。UI の手順ガイドが必要ですか?こちらをご覧ください 新しいリポジトリに対するデフォルトのPR/MRゲーティング設定.
MR コメントから直接問題を無視する
Aikido が検出結果に対してインラインの MR コメントを投稿した場合、コメントに次のように返信することで GitLab から直接その問題を無視できます:
@AikidoSec ignore: [無視する理由]
例:
@AikidoSec ignore: このシークレットはテスト専用です。
置き換えてください @AikidoSec ステップ 1 で作成した Service アカウントのユーザー名と、異なる場合はそれに置き換えてください。
これは、Aikido プラットフォームで手動で問題を無視するのと同じ操作です:
- 問題は Aikido で無視済みとしてマークされます。
- 無視理由が保存されます。
- すべてのブロッキングな問題が解決または無視されると、MR ゲーティングは緑になります。
この返信は、あなたがその 課題を無視可能 権限です。その権限がない場合、Aikido は無視が許可されていないと応答し、指摘は未解決のまま残ります。